


Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

На онлайн-конференции «ИБ без фильтров» 14 августа обсудили действия бизнеса по реагированию на инциденты информационной безопасности. Один из главных тезисов выступлений — компании должны быть готовы к кибератакам, которые рано или поздно произойдут. 

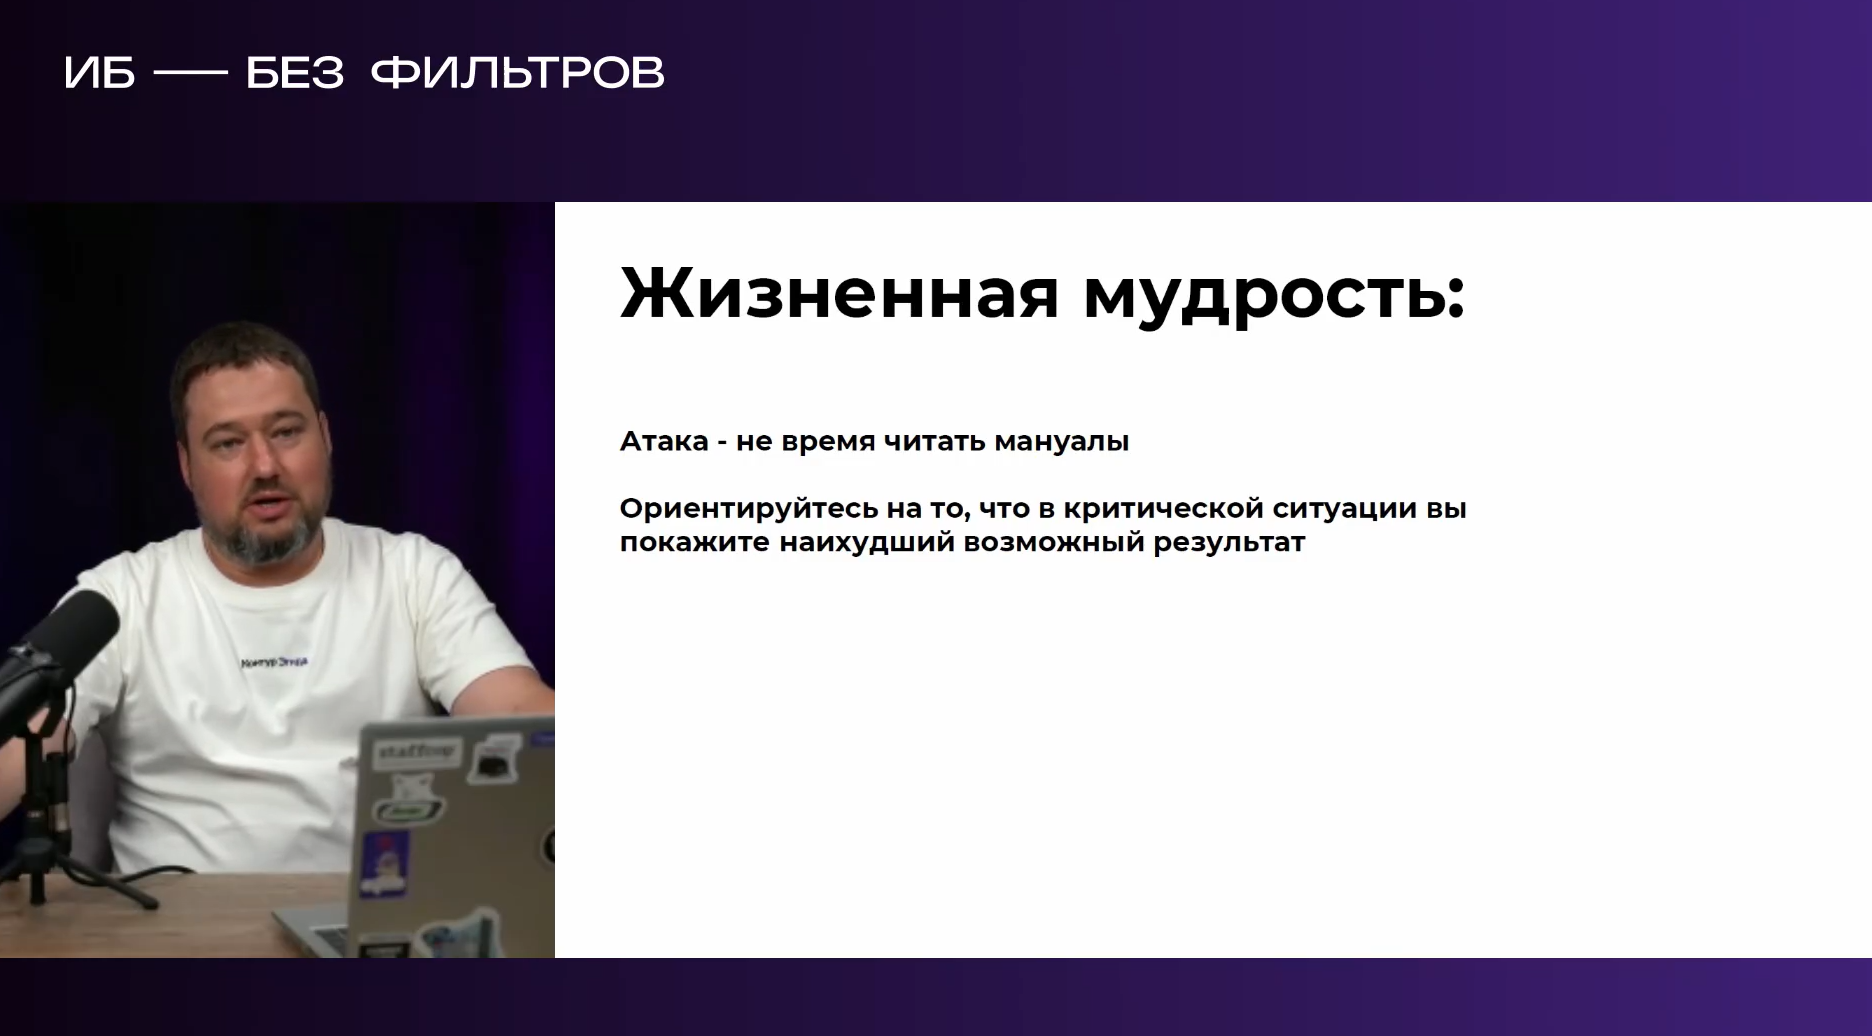
Даниил Бориславский, директор по продукту Staffcop направления инфобезопасности Контур.Эгида, отметил что службы информационной безопасности должны ориентироваться на то, что в критической ситуации они покажут наихудший возможный результат. Поэтому еще до инцидентов должны быть определены меры «скорой помощи» и оперативный штаб, который будет их принимать. 

Даниил Бориславский, директор по продукту Staffcop направления информационной безопасности Контур.Эгида:

«Когда инцидент произошел, важно реагировать быстро. Сообщите CISO и CEO об инциденте и начале работы по инциденту. Попытайтесь изолировать скомпрометированные сегменты сети. Оцените предварительный ущерб, соберите оперативный штаб. И предупредите родных, что задержитесь на работе».


Оперативный штаб должен решать несколько задач: восстанавливать работу систем, искать и расследовать причины инцидента, информировать регуляторов и работать с общественной реакцией. Важно синхронизировать свои действия каждые 8 часов, но можно и чаще. И важно не делать все сразу, а соблюдать последовательность действий. Например, не стоит восстанавливать все из бэкапов, не сегментировав сеть. 

Помимо оперативного штаба компании нужны еще как минимум три команды, о которых подробнее можно узнать, изучив запись конференции «ИБ без фильтров».


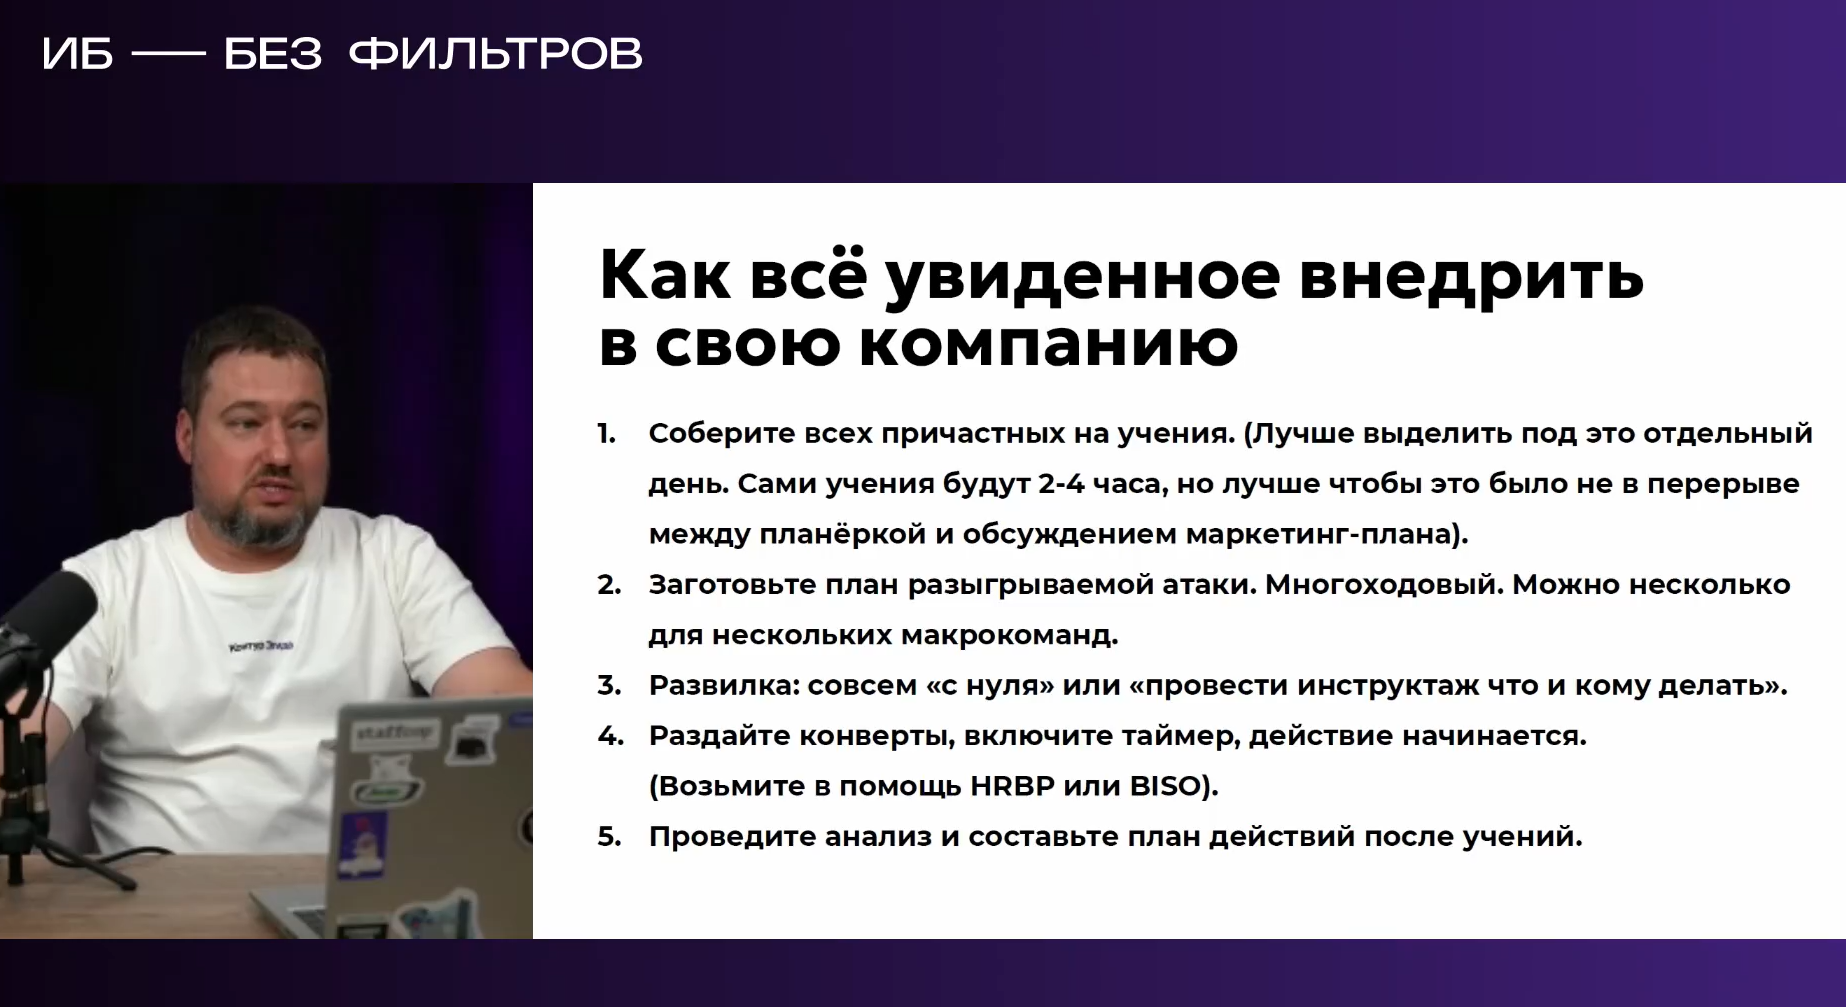
Чтобы быть готовыми к атакам, важно их репетировать. Например, можно выделить отдельный день под учения, заготовить план атаки, раздать конверты, включить таймер и начать действие. После «игры» проведите анализ, чтобы обнаружить слабые места и составить план действий после учений. 

Конференция «ИБ без фильтров» собрала на одной площадке представителей ИБ-рынка, которые обсудили кейсы, связанные с профилактикой и предотвращением инцидентов, организацией ИБ-отдела, вовлечением всех сотрудников в построение культуры безопасности. Зрителями конференции в день проведения стали почти 700 человек.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru