


Новый метод освещения поможет выявлять дипфейки и поддельные видео

Новый метод освещения поможет выявлять дипфейки и поддельные видео

Новый метод освещения поможет выявлять дипфейки и поддельные видео

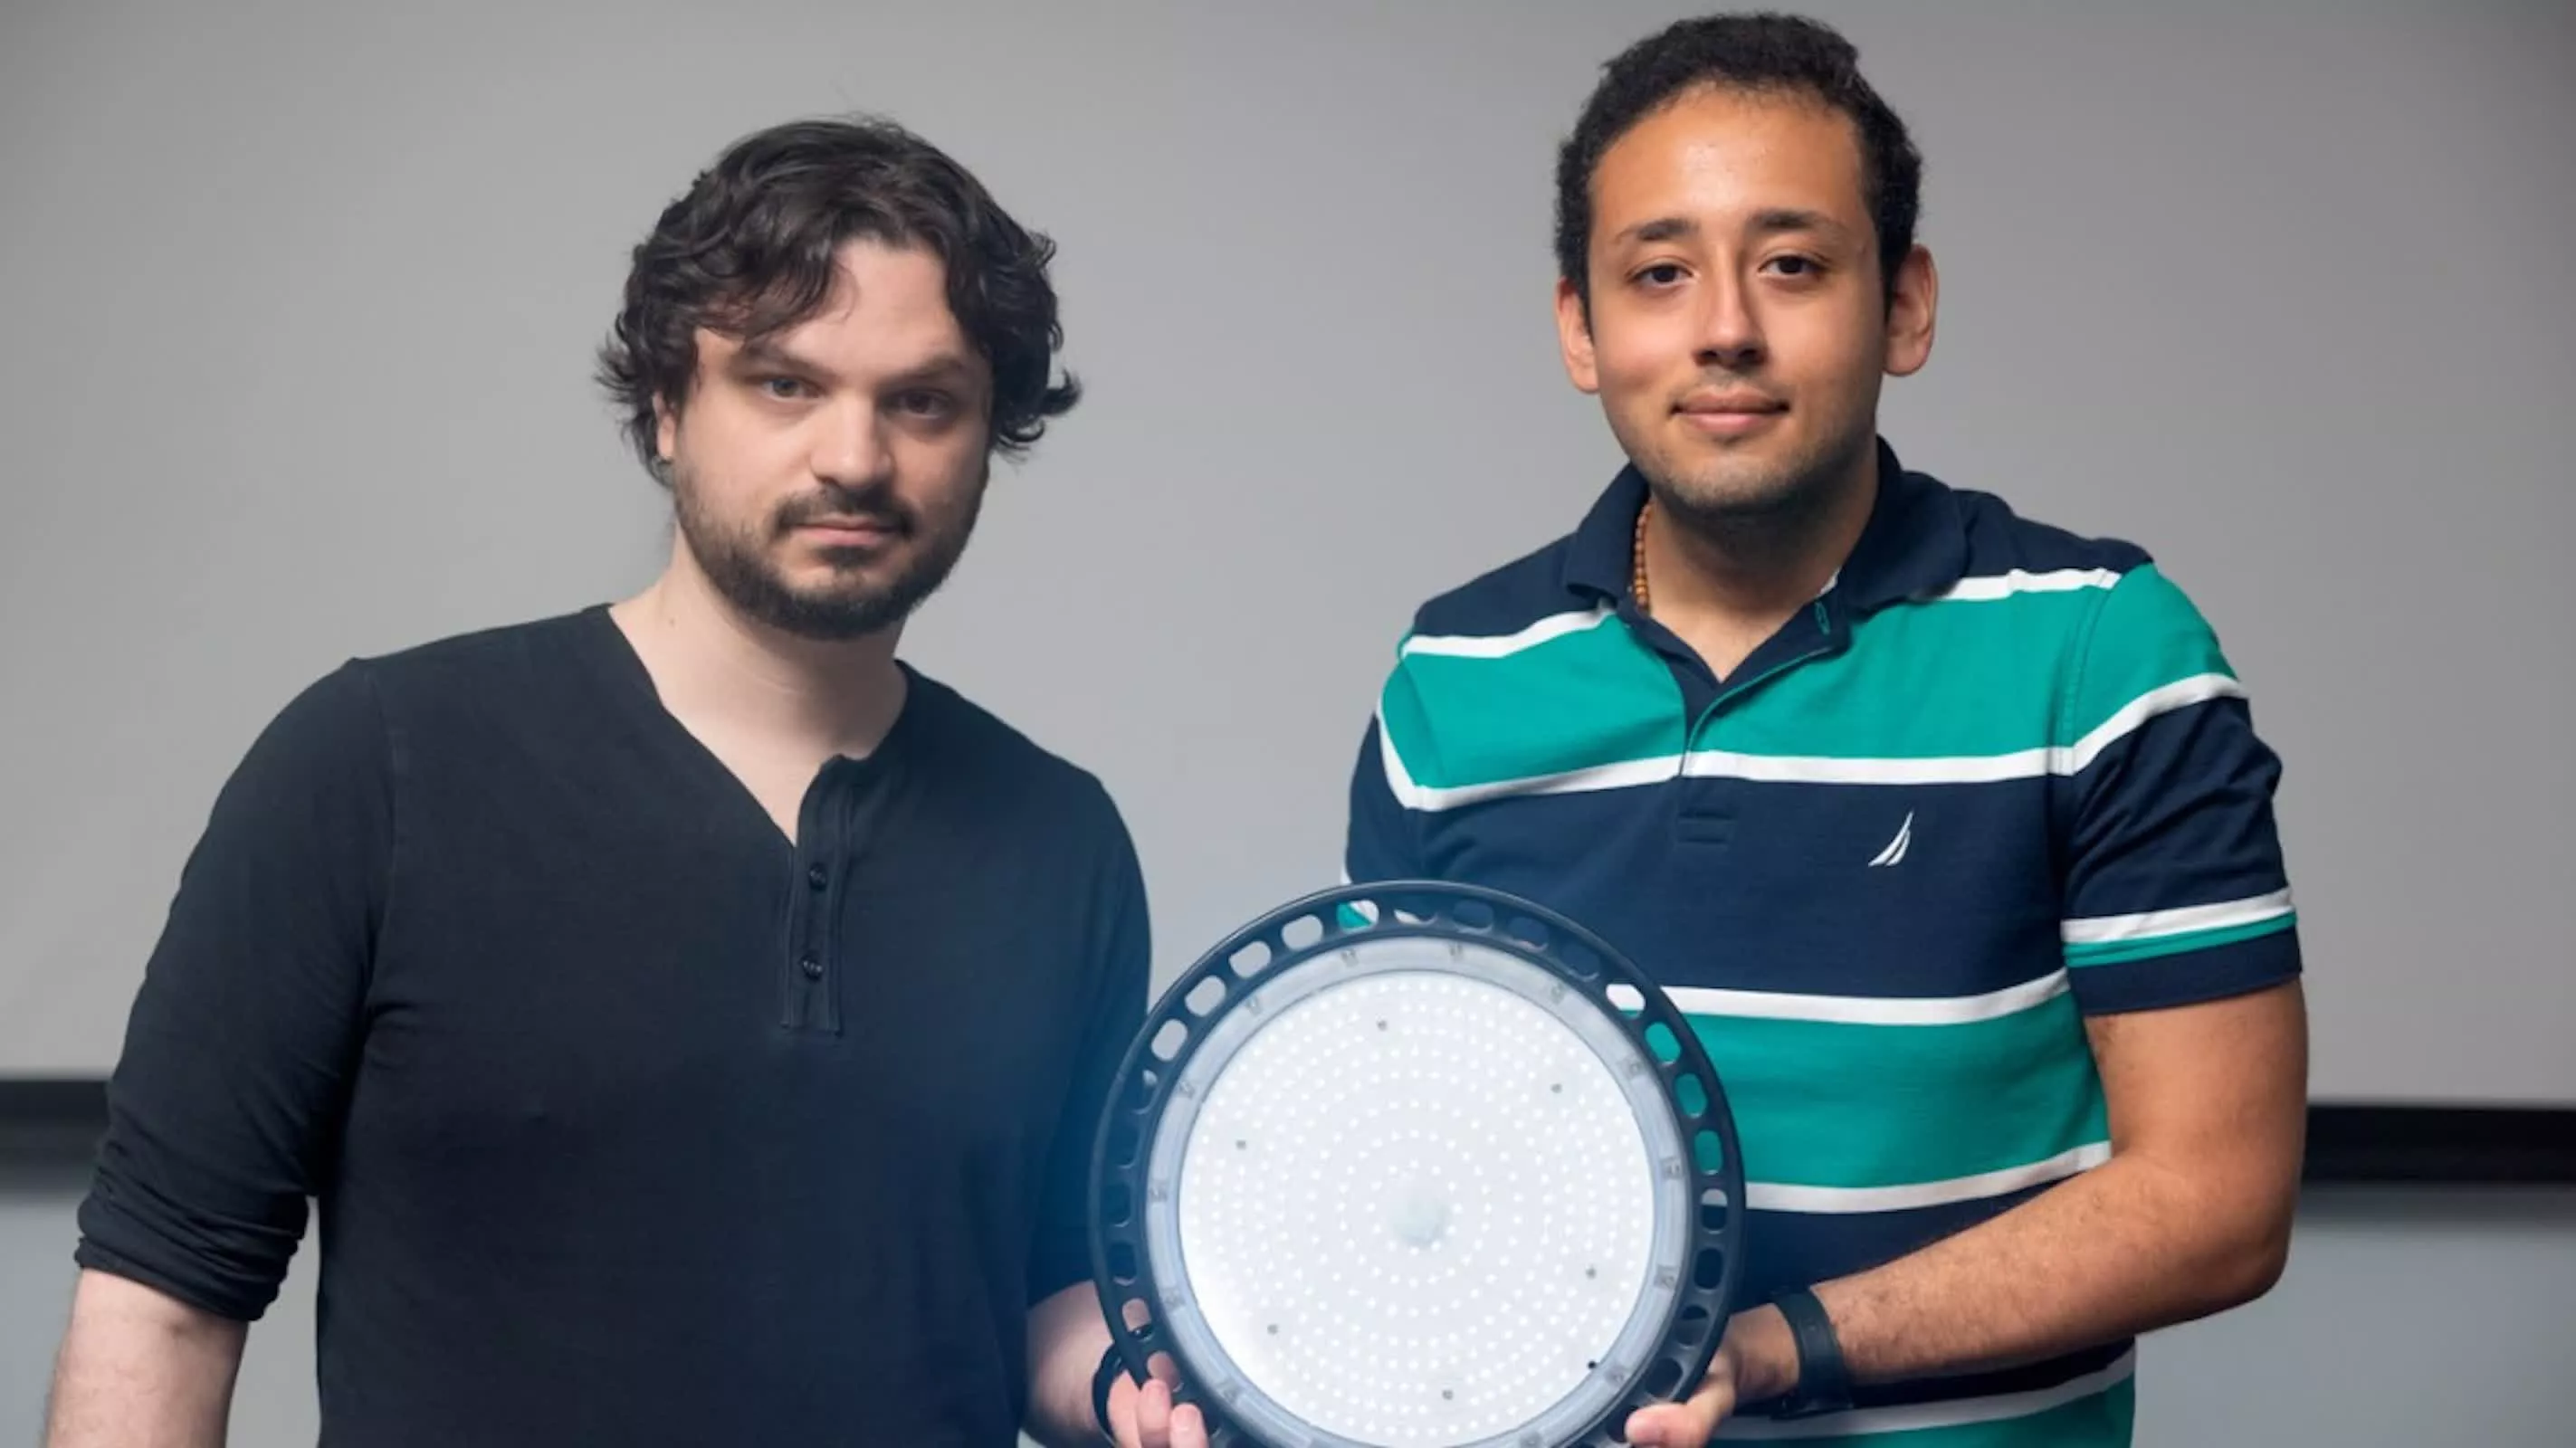
Исследователи из Корнелльского университета придумали способ, который может серьёзно помочь в борьбе с поддельными видео. Они предложили встраивать невидимые цифровые водяные знаки прямо в источники света на съёмочной площадке. Эта технология получила название «шумокодированное освещение» (noise-coded illumination) и была представлена 10 августа на конференции SIGGRAPH 2025 в Ванкувере.

Вместо того чтобы встраивать водяные знаки в сам видеофайл (как это делалось раньше и требовало совместимых камер или ПО), новый метод меняет свет, которым освещается сцена.

Камера — хоть профессиональная, хоть обычный смартфон — автоматически «захватывает» эти едва заметные колебания яркости и частоты света. Глазом их не увидеть, но специальный анализ легко их распознаёт.

Программируемые источники (вроде мониторов или студийных ламп) можно закодировать с помощью софта. Обычные лампы тоже подойдут, если оснастить их небольшой микросхемой размером с почтовую марку.

Каждая лампа получает уникальный код, который создаёт что-то вроде «второго видео» — с временной меткой и немного изменённым освещением.

Если кто-то пытается подделать кадры или вставить в них фальшивые элементы, эти кодированные видео тут же «выдают» нестыковки. Пропавшие куски появляются как пробелы, а сгенерированные объекты — как чёрные пятна. Причём в одной сцене можно использовать сразу несколько независимых кодов, что делает задачу подделки ещё сложнее.


По словам авторов, технология работает даже в некоторых условиях на улице и одинаково надёжно с людьми разного цвета кожи. Однако они подчёркивают: это не панацея. С развитием генеративного ИИ подделывать видео будет всё проще, а значит, и методы защиты должны постоянно совершенствоваться.

Как отметил один из создателей, профессор Эйб Дэвис, раньше видео считалось доказательством, а теперь его можно «снять» о чём угодно. Это может быть весело, но и опасно, ведь отличить правду от вымысла становится всё труднее.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru