


Security Vision 5 получила обновления для автоматизации и аналитики

Security Vision 5 получила обновления для автоматизации и аналитики

Security Vision 5 получила обновления для автоматизации и аналитики

Вышел новый релиз платформы Security Vision 5, включающий большое количество функциональных доработок, улучшений интерфейса и оптимизаций, направленных на упрощение работы специалистов и повышение эффективности процессов. Обновление продолжает курс на развитие автоматизации, расширение аналитических возможностей и создание максимально комфортных условий для пользователей.

Улучшения интерфейса и фильтрации данных
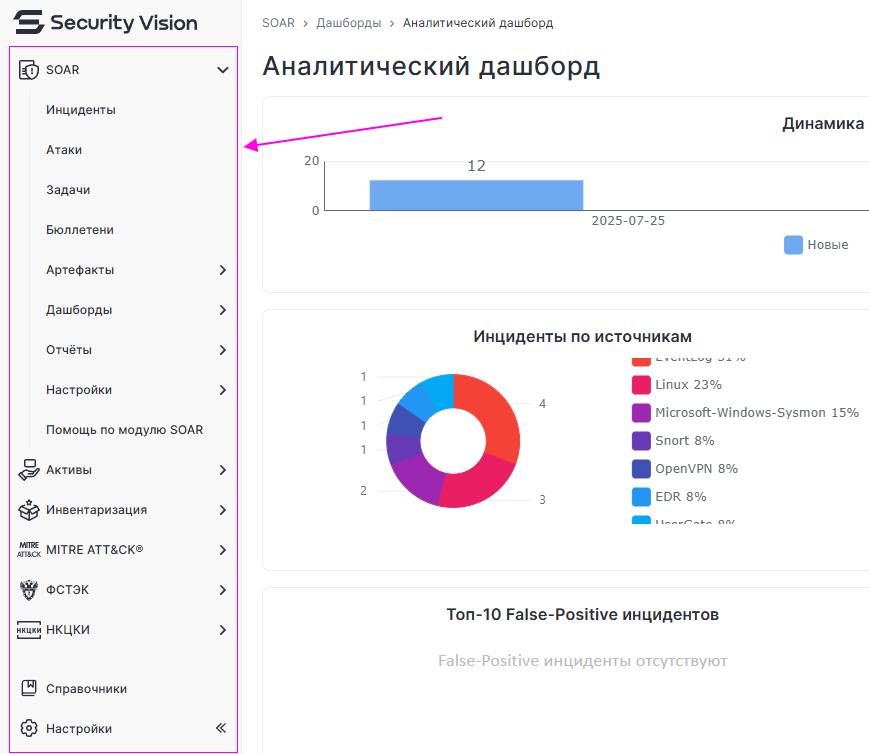
Главное меню платформы получило обновлённый дизайн. Быстрые фильтры теперь поддерживают полный набор операторов, доступных в расширенных фильтрах («Содержит», «Не содержит», «Равно», «Не равно» и др.). Улучшено отображение связанных таблиц и добавлена возможность настраивать их расположение, что упрощает работу с данными. После импорта системных данных пользователи теперь видят окно с результатами загрузки — это повышает прозрачность процесса и позволяет сразу проверить корректность данных.


Новые функции работы с графами и карточками объектов
Появилась возможность настраивать заголовки связей на графах, что делает схемы более наглядными. Добавлена опция фиксации ракурса камеры — после перезагрузки страницы граф откроется в том виде, в котором пользователь работал с ним ранее. Также можно открывать краткую карточку прямо рядом с выбранным объектом или записью справочника, не покидая граф, что сокращает время поиска и переключений между экранами.

Вывод данных рабочих процессов
Теперь платформа позволяет отображать значения выходных параметров рабочих процессов, запущенных через карточки объектов или API. Это упрощает отладку сценариев и контроль их выполнения.

Автоматическое открытие карточек объектов
После выполнения транзакций типа «Создать объект» карточка нового или обновлённого объекта может открываться автоматически, что ускоряет работу и сокращает количество лишних действий.

Динамическое автозаполнение таблиц
В свойствах типа «Таблица» реализовано динамическое автозаполнение с добавлением новых строк по аналогии с действием «Установить значение» в рабочих процессах. Это экономит время при работе с большими наборами данных.

Генерация случайных чисел
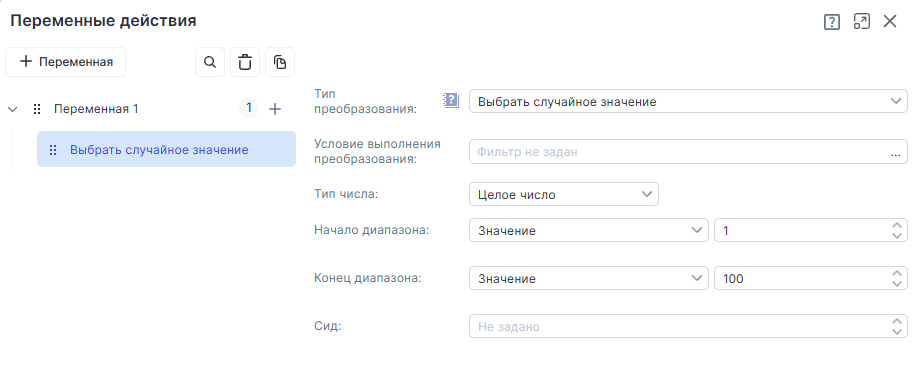
Добавлен инструмент для генерации случайного числа из заданного диапазона или массива. Поддерживается как статическая, так и динамическая настройка диапазона на основе свойств объектов, данных справочников или переменных.


Ротация сообщений в чатах
В карточках объектов можно настраивать ротацию сообщений в чатах, что помогает поддерживать актуальность информации и оптимизировать хранение переписки.

Упрощённая аутентификация через FreeIPA
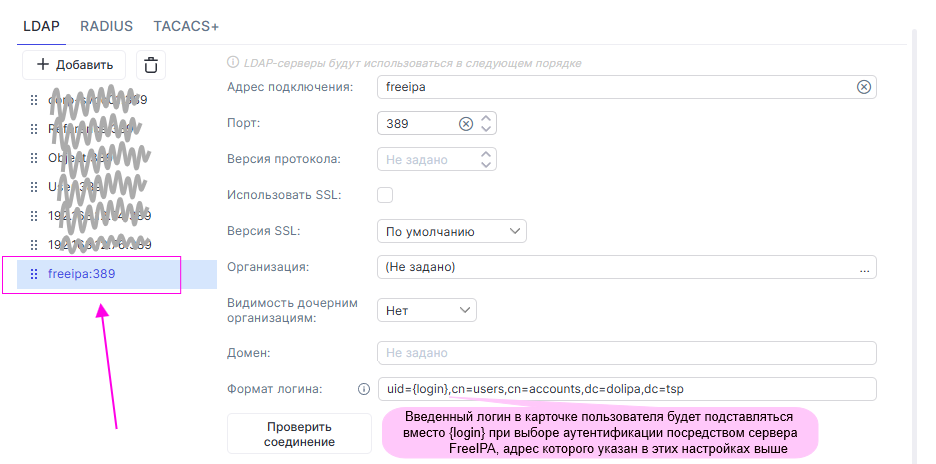
Для организаций, использующих FreeIPA, упростили процесс авторизации: теперь достаточно ввести короткое имя пользователя, без полного формата DN. Это сокращает время входа в систему и снижает риск ошибок при вводе.


Обновление делает Security Vision 5 ещё более удобной и гибкой, расширяя возможности специалистов по информационной безопасности в настройке, автоматизации и анализе данных.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru