

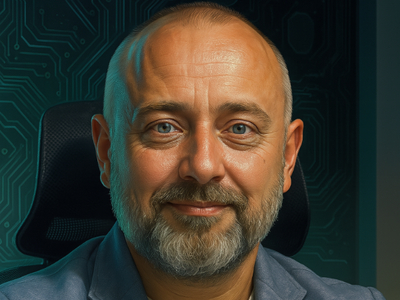

Александр Тараканов возглавил направление ИБ в группе Rubytech

Александр Тараканов возглавил направление ИБ в группе Rubytech

Александр Тараканов возглавил направление ИБ в группе Rubytech

Группа Rubytech сообщила о назначении нового руководителя департамента информационной безопасности. Им стал Александр Тараканов. Он будет отвечать за развитие экспертизы в области ИБ, внедрение технологий защиты в программно-аппаратные комплексы «Скала^р» и реализацию как текущих, так и новых проектов.

У Александра — более 20 лет опыта в сфере информационной безопасности. Карьеру он начал в 2000-х в компании, занимавшейся защитой информации, где занимал позицию технического директора.

Затем работал в группе компаний IBS, где возглавлял несколько направлений в департаменте ИБ. С момента основания Rubytech Тараканов занимал одну из ключевых позиций в ИБ-блоке и участвовал в крупных проектах по защите корпоративных систем.

Предыдущий руководитель направления ИБ Вячеслав Васильев покидает компанию. В Rubytech поблагодарили его за проделанную работу — он стоял у истоков развития направления и сыграл важную роль в реализации стратегических проектов.

«Наша ИБ-практика зарекомендовала себя как одна из ведущих в отрасли — реализованы знаковые проекты для крупнейших клиентов, внедрены передовые отраслевые стандарты и технологии, — отметил Игорь Ведёхин, СЕО Группы Rubytech. — Я уверен, что обширный профессиональный опыт, достижения и лидерские качества Александра обеспечат дальнейшее успешное развитие наших продуктов и оперативную реализацию востребованных рынком функциональных возможностей. Мы видим хорошие перспективы для всех продуктовых линеек Группы».

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru