


Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Форум Leak Zone, где участники обмениваются украденными базами данных, взломанными аккаунтами и пиратским софтом, случайно раскрыл IP-адреса всех зарегистрированных пользователей. Иронично? Более чем.

Как сообщили исследователи из UpGuard, база данных Elasticsearch, связанная с Leak Zone, была доступна в интернете без пароля.

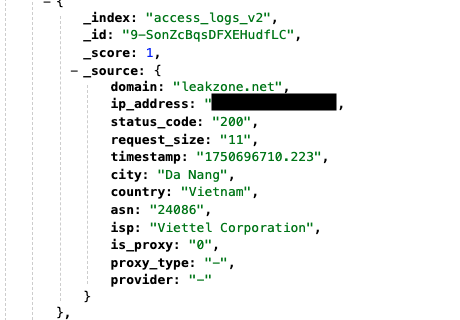
То есть зайти и посмотреть записи мог любой желающий — достаточно было браузера. Всего в открытом доступе оказалось более 22 миллионов записей, каждая из которых содержала IP-адрес и точное время входа в аккаунт. Причём база обновлялась в реальном времени и хранила данные как минимум до 25 июня.

Записи не были напрямую связаны с никами пользователей, но если кто-то заходил на сайт без VPN или других способов маскировки — его можно было идентифицировать. В некоторых случаях даже указывалось, использовался ли прокси или VPN.

Leak Zone стал популярен ещё в 2020 году, продвигая себя как «форум утечек и взломов» с «огромной коллекцией слитых баз» и маркетплейсом с нелегальными услугами. Сейчас у него более 109 тысяч зарегистрированных пользователей.


UpGuard утверждает, что 95% записей в базе касались входов на сам Leak Zone, остальное — логины на связанном сайте AccountBot, где продаются аккаунты к стриминговым сервисам.

Журналисты TechCrunch даже зарегистрировались на Leak Zone ради эксперимента — и мгновенно нашли свою сессию в открытой базе данных. Почему она оказалась в открытом доступе — непонятно. Вероятнее всего, причина банальна: ошибка или неверная настройка.


Связаться с администрацией Leak Zone не удалось: форум отказывался принимать сообщения. Неизвестно, знают ли они о проблеме и собираются ли предупреждать пользователей. По информации UpGuard, на момент публикации база уже была отключена.

На фоне недавних задержаний админов подпольных форумов — включая оператора XSS.is, о котором на днях сообщила Европол — такой конфуз выглядит как очередной тревожный сигнал для участников даркнета: анонимность там давно под вопросом.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru