


Хакер предлагает zero-day для macOS за $130 000 — но доказательств нет

Хакер предлагает zero-day для macOS за $130 000 — но доказательств нет

Хакер предлагает zero-day для macOS за $130 000 — но доказательств нет

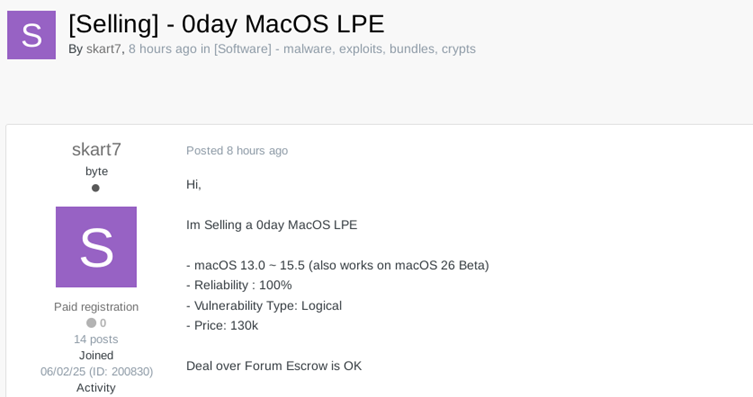
На одном из популярных подпольных форумов появился человек под ником #skart7, который утверждает, что у него есть эксплойт, позволяющий повысить права в macOS. По словам #skart7, с помощью уязвимости можно получить root-доступ, то есть полный контроль над системой. В том числе и на бета-версии macOS 26.

Цена вопроса — $130 000. Продавец даже готов воспользоваться эскроу-сервисом (то есть безопасной сделкой через посредника), чтобы показать серьёзность намерений.

Он утверждает, что эксплойт работает «на 100%» и охватывает версии от macOS 13.0 до 15.5 и выше.

Источник: gbhackers


Звучит тревожно, но есть нюанс: никакого доказательства в виде технической демонстрации или независимой проверки нет. Более того, сам #skart7 — персонаж в сообществе новый, с репутацией пока никак не связанный. Поэтому верить на слово ему никто не спешит.

Если уязвимость реальна, она может быть использована для атак на корпоративные сети, правительственные структуры и просто пользователей, хранящих конфиденциальные данные.

Особенно опасно то, что такие эксплойты могут комбинироваться с другими (например, для удалённого доступа) и давать полный контроль над системой.

Но пока что это просто заявление на хакерском форуме — без доказательств, без кода, без подтверждений. Так что эксперты призывают сохранять спокойствие, но не терять бдительности: обновлять macOS, следить за обновлениями безопасности и использовать надёжную защиту на устройствах.

В таких случаях лучше проявить скепсис, чем паниковать по неподтверждённой утечке.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru