


Уязвимость 0-day в Telegram: самозванцы в закрытых чатах

Уязвимость 0-day в Telegram: самозванцы в закрытых чатах

Уязвимость 0-day в Telegram: самозванцы в закрытых чатах

Исследователи из китайской ИБ-компнии выявили в Telegram уязвимость нулевого дня, которая, по их словам, позволяет зайти в закрытый канал или группу и без разрешения скачивать информацию, которой обмениваются законные пользователи.

В случае успешного обхода механизма экранирования злоумышленник сможет просматривать не предназначенные для сторонних глаз сообщения, фото, видео, копировать документы и таблицы. Под угрозой приватность миллионов пользователей.

Эксплойт, если верить авторам неприятной находки, позволяет даже заполучить удаленные собеседниками данные, если они были сохранены на серверах мессенджера.

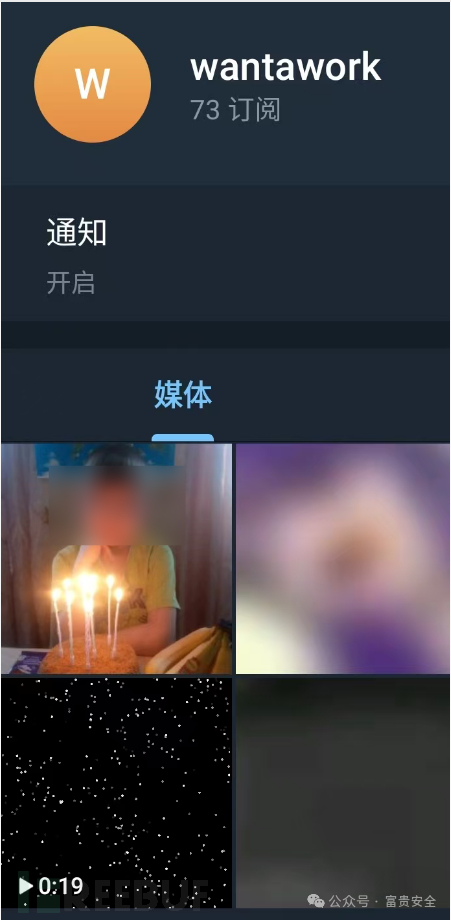
В доказательство своих слов эксперты опубликовали скриншоты, однако никаких технических деталей не представили — якобы в целях предотвращения активного эксплойта. В отсутствие весомых доказательств наличие 0-day в Telegram пока вызывает сомнения.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru