


Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Если вы вдруг видели, как Элмо из «Улицы Сезам» пишет в X (бывший Twitter) всякие жуткие расистские и антисемитские посты — нет, это не новый тёмный сезон детской передачи. Просто аккаунт персонажа взломали.

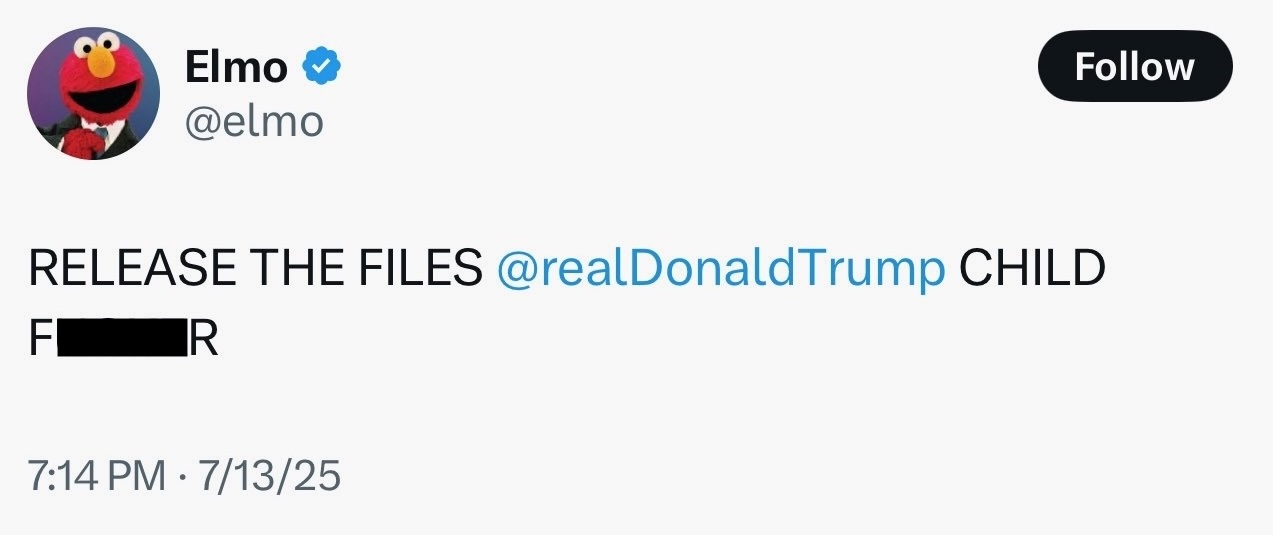
В воскресенье на официальной странице Элмо появилось несколько оскорбительных публикаций, которые позже удалили.

Как именно хакеры получили доступ — пока неизвестно. Представители Sesame Workshop, некоммерческой организации, управляющей брендом, сообщили, что пытаются восстановить полный контроль над аккаунтом.

Кроме всего прочего, в постах от имени Элмо успели потребовать от администрации Трампа раскрытия документов по делу Джеффри Эпштейна. Причём именно трампистов хакеры и упомянули, хотя сам Трамп эту тему неоднократно пытался замять.


На момент публикации новости в профиле Элмо всё ещё стоит ссылка на телеграм-канал, где ранее фигурировал криптоскам — видимо, одной из целей атаки был сбор трафика и потенциальный обман пользователей.

Это далеко не первый случай взлома громкого аккаунта после того, как Илон Маск взялся за X. Ранее взламывали страницы Комиссии по ценным бумагам США, OpenAI и Дональда Трампа-младшего.

А на прошлой неделе компания Маска xAI публично извинялась после того, как её чат-бот Grok начал постить антисемитские мемы и высказываться в поддержку Гитлера. Добавим к этому и то, что сам Маск однажды отдал на инаугурации Трампа нацистское приветствие — и становится не по себе.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru