


FaceTime в iOS 26 блокирует звонок при попытке раздеться в кадре

FaceTime в iOS 26 блокирует звонок при попытке раздеться в кадре

FaceTime в iOS 26 блокирует звонок при попытке раздеться в кадре

iOS 26 уже называют одним из самых насыщенных обновлений для iPhone: тут тебе и дизайн Liquid Glass, и прокачанные «Сообщения», Wallet, CarPlay. Но внезапно в бете нашлась ещё одна фича — и она довольно спорная.

Оказывается, FaceTime теперь может заморозить видео и звук звонка, если «заметит», что кто-то начинает раздеваться. Да-да, даже если оба участника — взрослые.

Сначала Apple заявляла, что в iOS 26 появятся новые функции безопасности для детей. В частности, система Communication Safety будет автоматически скрывать обнажённые тела в «Фото» и теперь — реагировать на них в FaceTime. Предполагалось, что эта защита будет только для детских аккаунтов.

Но, как выяснил блогер @iDeviceHelp, в текущей бета-версии iOS 26 механизм срабатывает и на обычных взрослых учётках.

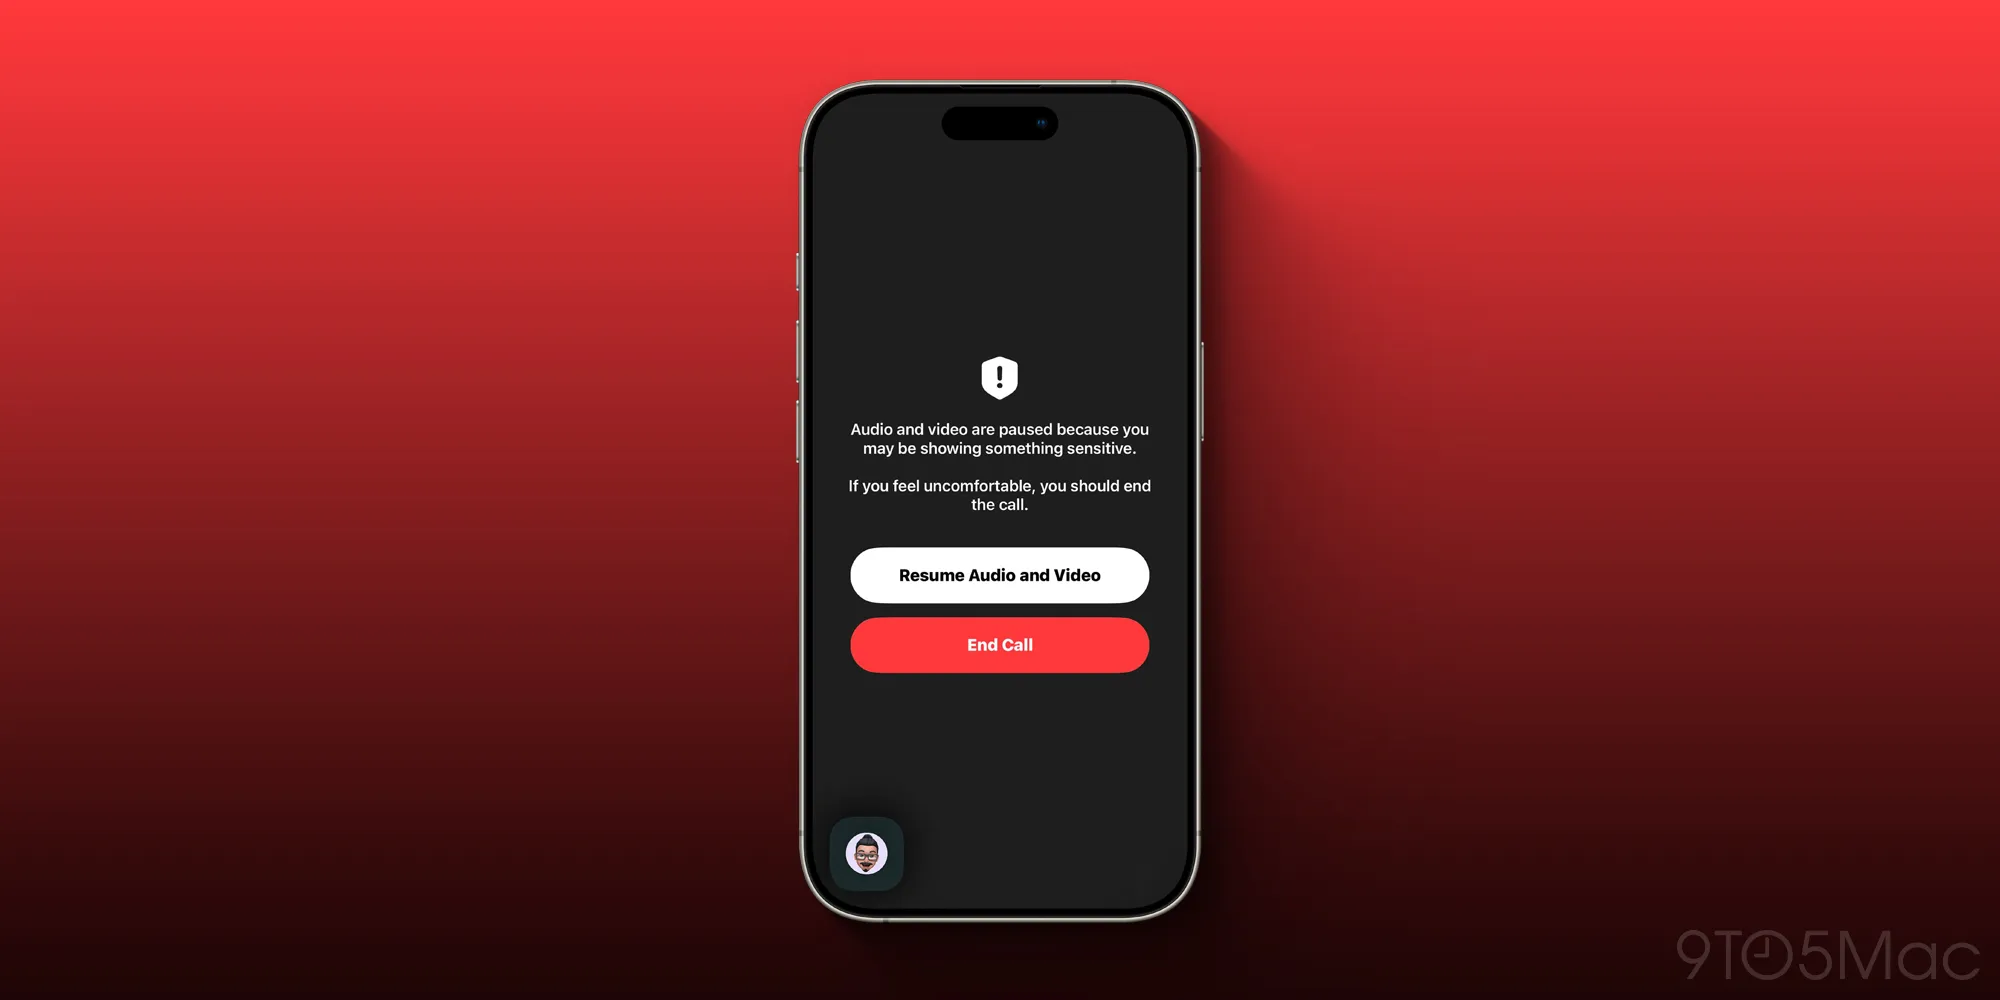
Что происходит: если камера зафиксирует нечто похожее на обнажённое тело, звонок замирает — и видео, и звук. А на экране появляется предупреждение с двумя вариантами: либо продолжить разговор, либо сразу завершить его.

Источник: 9to5Mac


Apple подчёркивает, что весь анализ — на устройстве, ничего не отправляется в облако и не уходит к ним на сервера. В теории, всё конфиденциально. Но на практике это всё равно вызывает вопросы: а не слишком ли много контроля?

Один из комментариев новостью резюмирует общее настроение:

«Понимаю заботу о безопасности, но взрослым навязывать такую цензуру — это перебор. Ни компания, ни государство не должны влезать в личные разговоры».

Пока неясно, срабатывание этой функции у взрослых — баг или фича. Будем следить за апдейтами и сообщим, если появятся разъяснения от Apple.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru