


«Эшелон» открыла онлайн-ресурс с базой уязвимостей Сканер-ВС 6/7

«Эшелон» открыла онлайн-ресурс с базой уязвимостей Сканер-ВС 6/7

«Эшелон» открыла онлайн-ресурс с базой уязвимостей Сканер-ВС 6/7

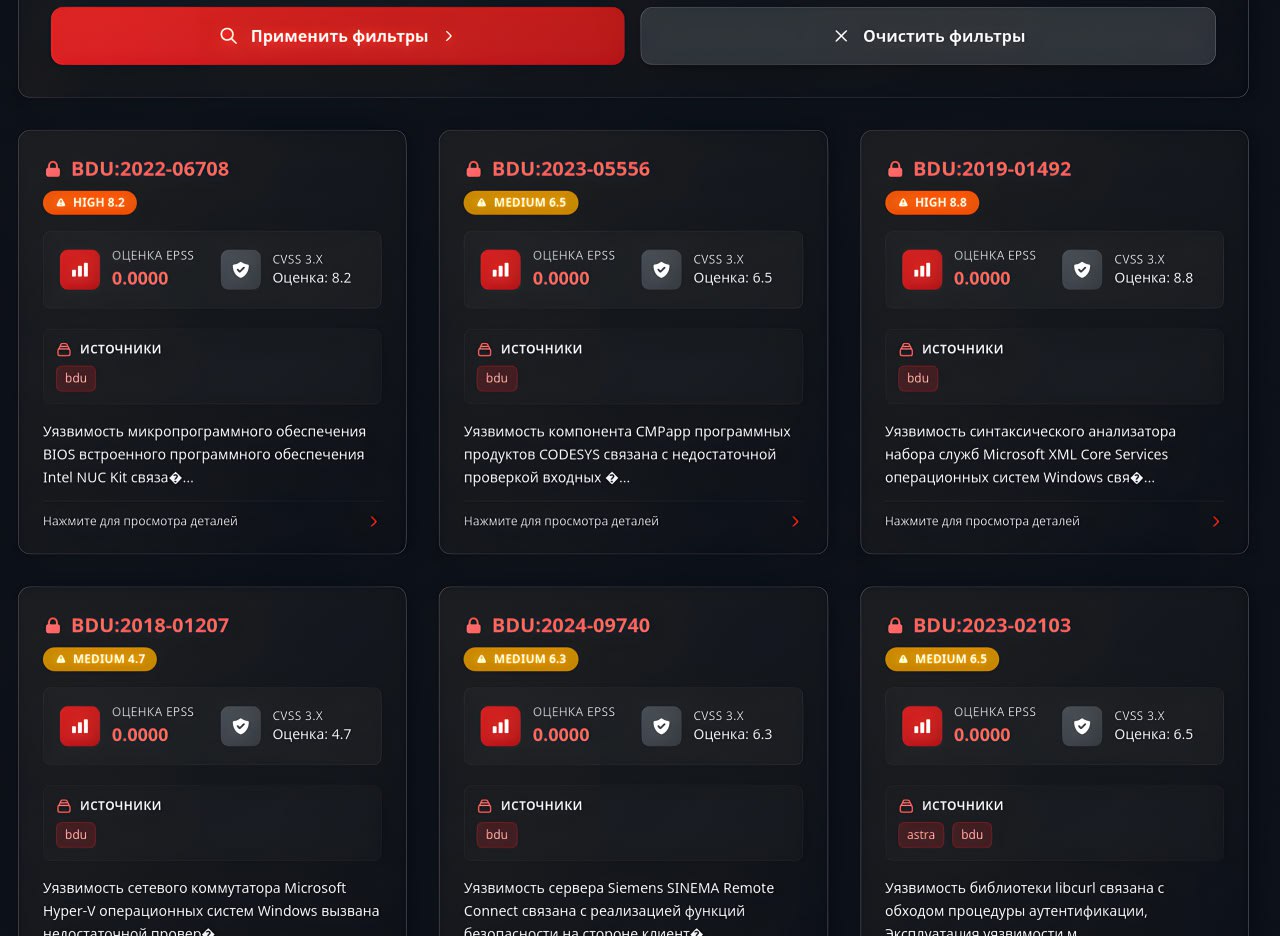
Разработчик средств информационной безопасности «Эшелон» запустил новый открытый ресурс — базу данных уязвимостей, которая используется в продуктах Сканер-ВС 6 и 7. На сайте собраны сведения более чем о 427 тысячах уязвимостей, база обновляется ежедневно.

Портал доступен по адресу https://vulnerabilities.etecs.ru.

Пользователи могут искать и просматривать уязвимости по идентификаторам CVE, BDU и другим стандартам.

Карточки содержат информацию о метриках CVSS и EPSS, типах дефектов по CWE, конфигурациях CPE 4.0, наличии эксплойтов и актуальных правилах детектирования. Также доступны ссылки на первоисточники и бюллетени безопасности. А настоящий момент база насчитывает более 427 тысяч записей об уязвимостях.

Сервис рассчитан на специалистов по информационной безопасности, которым важно иметь быстрый доступ к актуальной и проверенной информации об уязвимостях в используемом ПО — в том числе в российских операционных системах.

Появление открытого портала позволяет специалистам напрямую видеть, на каких данных работает Сканер-ВС, проверять актуальность информации и оценивать качество правил детектирования под разные конфигурации.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru