


Spotify взорвала фейковая рок-группа, созданная искусственным интеллектом

Spotify взорвала фейковая рок-группа, созданная искусственным интеллектом

Spotify взорвала фейковая рок-группа, созданная искусственным интеллектом

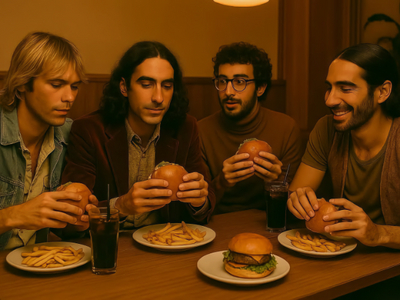
На Spotify внезапно выстрелила новая группа под названием The Velvet Sundown. Вроде бы — классический рок, два альбома, третий на подходе, уже полмиллиона слушателей. Только есть один нюанс: похоже, это не настоящая группа, а полностью сгенерированный ИИ-проект.

У The Velvet Sundown вышли два альбома — Floating On Echoes и Dust and Silence. Звук — что-то вроде атмосферного рока с кучей реверберации и автотюна.

В миксе они могут показаться чем-то реальным, но если послушать треки подряд, становится понятно: слишком уж однообразно, слишком «пластиково».

Сомнения у слушателей начали появляться совсем недавно: в соцсетях и на Reddit стали обсуждать, что у группы нет ни одного подтверждённого участника. Четыре имени в описании — и ни одного реального человека. Ни концертов, ни интервью, ни фоток из студии — ничего.

27 июня у The Velvet Sundown появился Instagram (принадлежит Meta, признанной экстремисткой и запрещённой в России), и всё окончательно стало на свои места. Фото «участников группы» — это классика ИИ: идеально гладкие лица, странные детали на заднем плане.

В одном из постов «группа» якобы отмечает успех альбомов в бургерной, но на столе — куча бургеров и напитков, ни одной тарелки, а еда расставлена как попало. И, конечно, всё выглядит немного... не по-настоящему.

Интересно, что это не первый подобный случай. В недавнем выпуске шоу Last Week Tonight Джон Оливер рассказывал об ИИ-группе The Devil Inside, которая за два года выпустила 10 альбомов. И у неё, кстати, тоже частые отсылки к «пыли» и «ветру» — похоже, это побочный эффект музыкальных нейросетей, которые не очень разнообразны в своих темах.

Spotify, похоже, не особо парится по поводу происхождения контента: платформа не требует указывать, создана ли музыка ИИ. На Deezer же у The Velvet Sundown есть сноска:

«Некоторые треки могли быть созданы с использованием искусственного интеллекта».

При этом в описании на Spotify раньше упоминалось, что музыку группы хвалил Billboard — сейчас похвала осталась, а вот упоминание издания исчезло.

Сейчас Instagram (принадлежит Meta, признанной экстремисткой и запрещённой в России) группы завален комментариями, разоблачающими ИИ-происхождение проекта. Но впереди — эпоха, когда различить, человек перед тобой или нейросеть, будет всё сложнее.

ИИ-музыка — это интересная технология. Но важно, чтобы слушатели знали, кто автор: человек с эмоциями и опытом — или машина, которая просто собрала всё по шаблону. И возможно, нам пора задуматься о метках для ИИ-контента не только в изображениях, но и в музыке.

Ранее мы писали об истории с радио CADA в Сиднее, на котором появилась новая музыкальная программа — Workdays with Thy («Трудовые будни с Тай»). Как оказалось, никто даже не заподозрил, что ее ведет диджей, сгенерированный ИИ.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru