

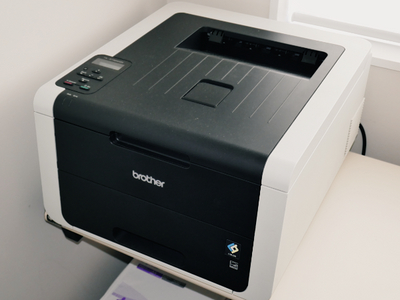

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Исследователи из Rapid7 обнаружили восемь уязвимостей в устройствах для печати, сканирования и маркировки от пяти крупных производителей. Самое серьёзное — почти 700 моделей от Brother содержат критическую дыру, которую нельзя закрыть обновлением прошивки.

Главная угроза — это CVE-2024-51978, получившая 9.8 балла по шкале CVSS.

Проблема, как объяснили в Rapid7, кроется в том, как принтер генерирует стандартный пароль администратора: он создаётся на основе серийного номера устройства. А серийный номер, как выяснилось, можно легко узнать с помощью других уязвимостей, например CVE-2024-51977, или обычного запроса через PJL или SNMP.

Если злоумышленник узнает этот номер, а владелец принтера не сменил стандартный пароль, дальше дело техники — доступ к административной панели получен. А это уже может привести к удалённому выполнению кода, DoS-атакам и доступу к конфиденциальным данным.

Brother уже признал, что этот баг невозможно исправить через прошивку — потребуется менять сам производственный процесс. Поэтому единственное, что сейчас могут сделать пользователи, — срочно сменить пароль администратора на всех устройствах Brother.

Всего под удар попало 695 моделей Brother, а также устройства от Fujifilm (46 моделей), Ricoh (5 моделей), Toshiba (2 модели) и Konica Minolta (6 моделей). По оценкам Rapid7, пострадать могли миллионы устройств по всему миру.

Эксплуатации в реальных кибератаках пока не зафиксировано, но эксперты предостерегают: принтеры давно стали лакомой целью — они редко обновляются и часто слабо защищены. А тут ещё и баг, который не лечится.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru