


В установщике Notepad++ нашли уязвимость с повышением привилегий

В установщике Notepad++ нашли уязвимость с повышением привилегий

В установщике Notepad++ нашли уязвимость с повышением привилегий

Если вы недавно ставили Notepad++ версии 8.8.1, есть плохая новость: в инсталляторе обнаружили серьёзную уязвимость, через которую обычный пользователь мог получить права администратора уровня SYSTEM. Всё из-за классической ошибки с «поиском исполняемых файлов не там, где надо».

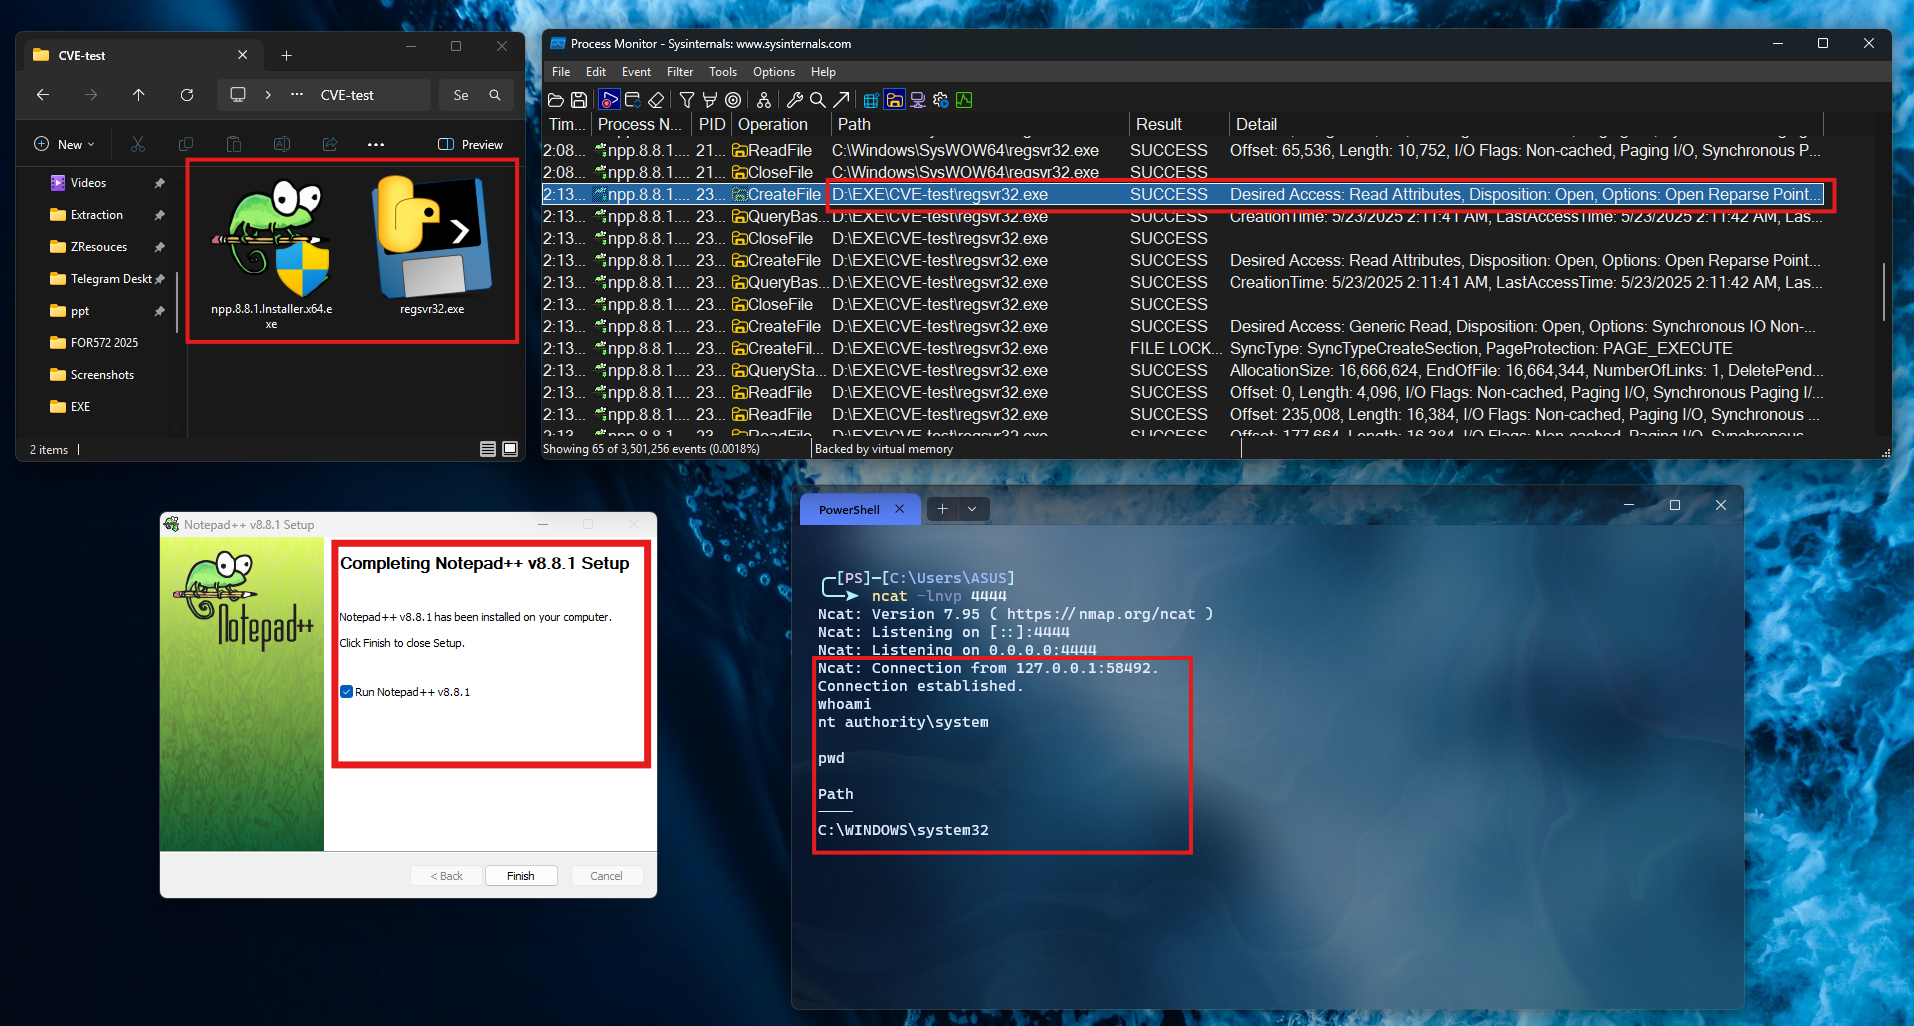
Суть проблемы — в том, как установщик искал системные утилиты вроде regsvr32. Вместо того чтобы обращаться к ним по абсолютному пути (например, C:\Windows\System32\regsvr32.exe), инсталлятор просто писал regsvr32.

А это значит, что Windows сначала смотрит в ту папку, откуда запускается установщик. Подсовываем туда вредоносную версию — и готово: зловред запускается с правами SYSTEM без всяких предупреждений.

Что особенно тревожно — взаимодействие с пользователем требуется минимальное. Всё, что нужно злоумышленнику, — убедить жертву скачать и положить два файла в одну папку: сам инсталлятор и поддельный regsvr32.exe. Например, в «Загрузки». После запуска установщика эксплуатация происходит автоматически.


В Notepad++ быстро отреагировали: уязвимость закрыта в версии 8.8.2. Разработчики обновили скрипт установки и теперь явно указывают путь к regsvr32 — как и советует Microsoft. Так что если у вас до сих пор стоит версия 8.8.1 — самое время обновиться.

Эксплойт уже подтверждён — исследователи выложили PoC и видео с демонстрацией успешной атаки. Уязвимость напоминает другие аналогичные случаи, включая недавние баги в Dell SupportAssist и CVE из 2023-2024 годов.

Что делать:

  • Обновитесь до Notepad++ 8.8.2.
  • Не запускайте установщики из папок с подозрительными файлами.
  • Используйте только оригинальные дистрибутивы.

Очередное напоминание: даже безобидный блокнот может стать точкой входа для атаки, если забыть про абсолютные пути и валидацию.

Подпишитесь на новости

Штрафы за рекламу в Telegram могут отложить, но подтверждения пока нет

Рекламодателям в Telegram, возможно, не придётся встречать 2027 год под угрозой новых штрафов за сам факт размещения. По данным СМИ, власти не планируют запускать наказания сразу после окончания объявленного переходного периода. Но выдыхать пока рано, так как официального подтверждения нет.

О возможной отсрочке сообщило издание «Пост-» со ссылкой на информированные источники.

По их данным, в правительстве пока нет чёткого решения о практическом применении запрета, а правоохранительные органы больше не настаивают на жёстких мерах. Если ситуация не изменится, условия работы рекламодателей и владельцев каналов останутся прежними.

Напомним, весной ФАС заявила, что реклама в Telegram подпадает под запрет размещений на ресурсах с ограниченным доступом. Затем ведомство объявило переходный период до конца 2026 года, в течение которого ответственность за такие размещения в Telegram и YouTube применять не будут.

Источники «Пост-» связывают возможную отсрочку давления на Telegram с проблемами вокруг МАКС, включая его доступность на устройствах Apple.

RSS: Новости на портале Anti-Malware.ru