


На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

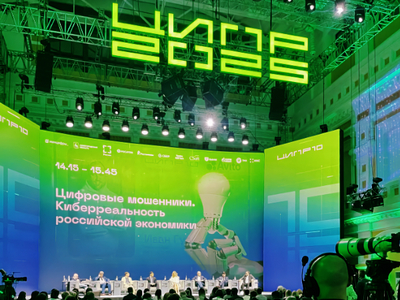
На ЦИПР-2025 представители бизнеса и государства обсудили новые подходы к борьбе с цифровым мошенничеством, которое продолжает стремительно набирать обороты. По данным Роскомнадзора, за первые пять месяцев 2025 года в результате 30 утечек в открытый доступ попало более 38 миллионов строк с персональными данными россиян.

На фоне растущих угроз государственные органы рассматривают ужесточение мер безопасности.

Председатель ИТ-комитета Госдумы Сергей Боярский сообщил, что обсуждается инициатива: восстановление доступа к сервисам «Госуслуг» будет возможно только при личном обращении в МФЦ с паспортом. Также он предложил ввести ограничение на количество банковских карт, которыми может владеть один человек.

Однако представители бизнеса выразили сомнения в эффективности запретительных мер. По их мнению, подобные ограничения мошенников не остановят, а лишь усложнят жизнь добросовестным гражданам.

Вице-президент Avito Иван Гуз подчеркнул важность оперативного обмена информацией между компаниями и государством.

«Чем больше участников вовлечены в процесс, тем полнее и объективнее картина угроз», — подчеркнул Гуз.

Генеральный директор МТС Инесса Галактионова назвала проблему комплексной, требующей системного подхода.

«Даже если гражданин беспечен или не обладает цифровыми навыками, мы обязаны найти способ его защитить. Я не верю, что всё можно просто заблокировать», — сказала она.

МТС развивает систему «Защитник», автоматически блокирующую подозрительные звонки, и обслуживает 82 миллиона абонентов.

Президент «Т-Технологий» Станислав Близнюк рассказал, что в Т-Банке приоритетом является клиентоориентированность.

«Мы стараемся самостоятельно компенсировать клиентские потери от мошенников, если это не family fraud», — отметил Станислав.

При этом он добавил, что паспорт — легко подделываемый документ, и не может служить универсальным решением. В банке используется более 30 инструментов киберзащиты, включая систему «Нейрощит». Один из нестандартных методов — перевод мошенника на голосового бота, который способен удерживать его на линии до 20 минут.

Старший вице-президент по информационной безопасности ПАО «Ростелеком» и генеральный директор группы компаний «Солар» Игорь Ляпунов заявил, что мошенничество превратилось в самостоятельный бизнес с оборотом 160 миллиардов рублей. Он отметил, что в цепочках фрода участвуют самые разные структуры — от банков до операторов связи. И даже если крупные игроки не вовлечены напрямую, всегда найдутся участники «четвёртого эшелона», готовые включиться в схему.

Сооснователь фонда «Сайберус» Юрий Максимов призвал к проактивному подходу. Он предложил создать государственную программу баг-баунти, в рамках которой «белые хакеры» будут искать уязвимости, используемые мошенниками.

«Мы вам подгоним хакеров. Пусть они сами пройдут путь атаки, а потом мы создадим под это нормативную базу», — предложил Максимов.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru