


На ЕПГУ запустили новый сервис для защиты от мошенников

На ЕПГУ запустили новый сервис для защиты от мошенников

На ЕПГУ запустили новый сервис для защиты от мошенников

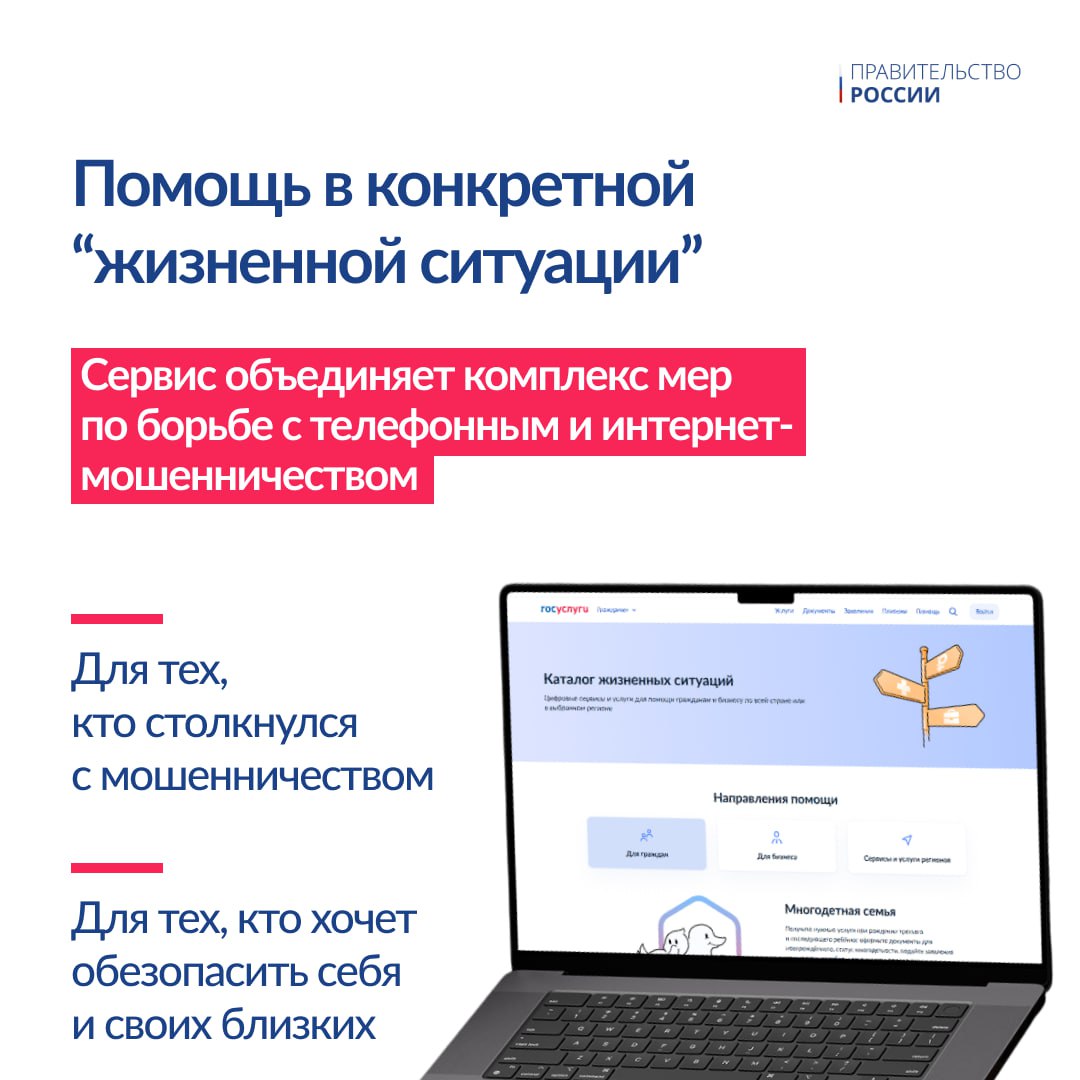
На Едином портале госуслуг (ЕПГУ) запущен новый сервис под названием «Жизненная ситуация». Он объединяет все доступные на портале инструменты по противодействию мошенничеству.

Как сообщили ТАСС в аппарате первого вице-премьера Дмитрия Григоренко, сервис предназначен как для тех, кто уже столкнулся с действиями интернет-мошенников, так и для пользователей, желающих заранее обезопасить себя от киберпреступников.

«Для защиты граждан от мошенников мы действуем системно: ужесточаем законодательство, усиливаем контроль за финансовыми операциями. Сервис “Жизненная ситуация” стал следующим этапом этой работы. Он создаёт комплексную систему безопасности, которая не только снижает риски для граждан, но и существенно затрудняет деятельность злоумышленников. Все инструменты противодействия мошенничеству теперь собраны в одном месте, что позволяет оперативно информировать пользователей о доступных способах защиты», — заявил вице-премьер — глава аппарата Правительства Дмитрий Григоренко.

Сервис представляет собой «единое окно» для управления всеми доступными на ЕПГУ средствами защиты. В рамках платформы можно:

  • Оформить самозапрет на получение кредитов,
  • Проверить собственную кредитную историю,
  • Получить сведения о зарегистрированных на пользователя SIM-картах,
  • Отправить уведомление о подозрительном звонке или вредоносном ресурсе.

Кроме того, в сервисе размещены подробные инструкции на случай, если гражданин всё же сообщил злоумышленникам конфиденциальные данные. Также доступны рекомендации по действиям в подобных ситуациях.

Портал будет регулярно информировать пользователей о популярных схемах мошенничества, помогая заранее предупреждать потенциальные угрозы.

Атаки на ЕПГУ происходят достаточно часто. Мы разбирали основные схемы, используемые мошенниками, и способы защиты от них.

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru