


Ученики портят школьные ноутбуки под влиянием вирусного видео

Ученики портят школьные ноутбуки под влиянием вирусного видео

Ученики портят школьные ноутбуки под влиянием вирусного видео

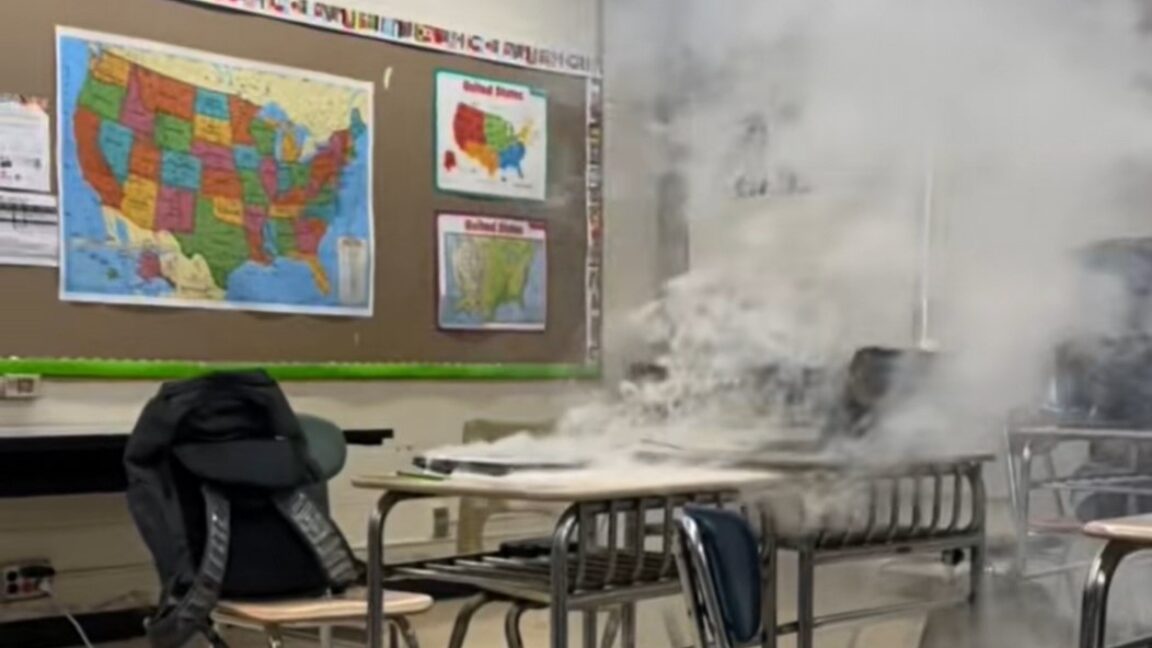
Под влиянием вирусного видео из TikTok американские школьники начали массово выводить из строя оборудование в учебных заведениях. Они вставляют в USB-порты ноутбуков скрепки, грифели от карандашей и другие токопроводящие предметы, что приводит к задымлению или возгоранию устройств.

Как сообщает агентство CBS, вирусный ролик под названием Chromebook Challenge спровоцировал 10 серьёзных инцидентов только в одном Мэриленде — именно там началась массовая волна подобных действий.

После просмотра видео, распространявшегося через TikTok и другие соцсети, школьники вставляли в порты ноутбуков токопроводящие предметы — грифели, скрепки, кусочки фольги и т. д. Это вызывало короткое замыкание или перегрузку цепей питания, приводило к сильному нагреву вставленных предметов, задымлению и даже возгоранию устройств.

Заместитель главного пожарного инспектора США Оливер Алкире отметил, что подобные действия не только вызывают задымление, но и приводят к более серьёзным последствиям — тяжёлым электротравмам. В отдельных случаях происходили взрывы аккумуляторов и масштабные пожары, которые невозможно потушить подручными средствами. В одном только Мэриленде было зафиксировано 10 серьёзных возгораний с большим материальным ущербом.

За несколько дней «эпидемия» подобных инцидентов распространилась и на другие штаты. Случаи возгораний были зафиксированы не только в Мэриленде, но и в соседнем округе Колумбия, а также в Вирджинии, Нью-Джерси, Пенсильвании, Оклахоме, Техасе, Аризоне и Калифорнии.

В ряде школ администрация разослала родителям предупреждения о возможной материальной и дисциплинарной ответственности вплоть до отчисления в случае, если ученик будет уличён в участии в Chromebook Challenge.

Представители TikTok сообщили СМИ, что ограничили поисковую выдачу по ключевым словам, связанным с этим флешмобом. Однако, по мнению CBS, ситуация в социальных сетях уже вышла из-под контроля. Информация распространяется не только через TikTok, но и через другие платформы — соцсети, мессенджеры и видеохостинги.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru