


Осторожно, фейк: в Telegram распространяют ложь о «выплатах 9 Мая»

Осторожно, фейк: в Telegram распространяют ложь о «выплатах 9 Мая»

Осторожно, фейк: в Telegram распространяют ложь о «выплатах 9 Мая»

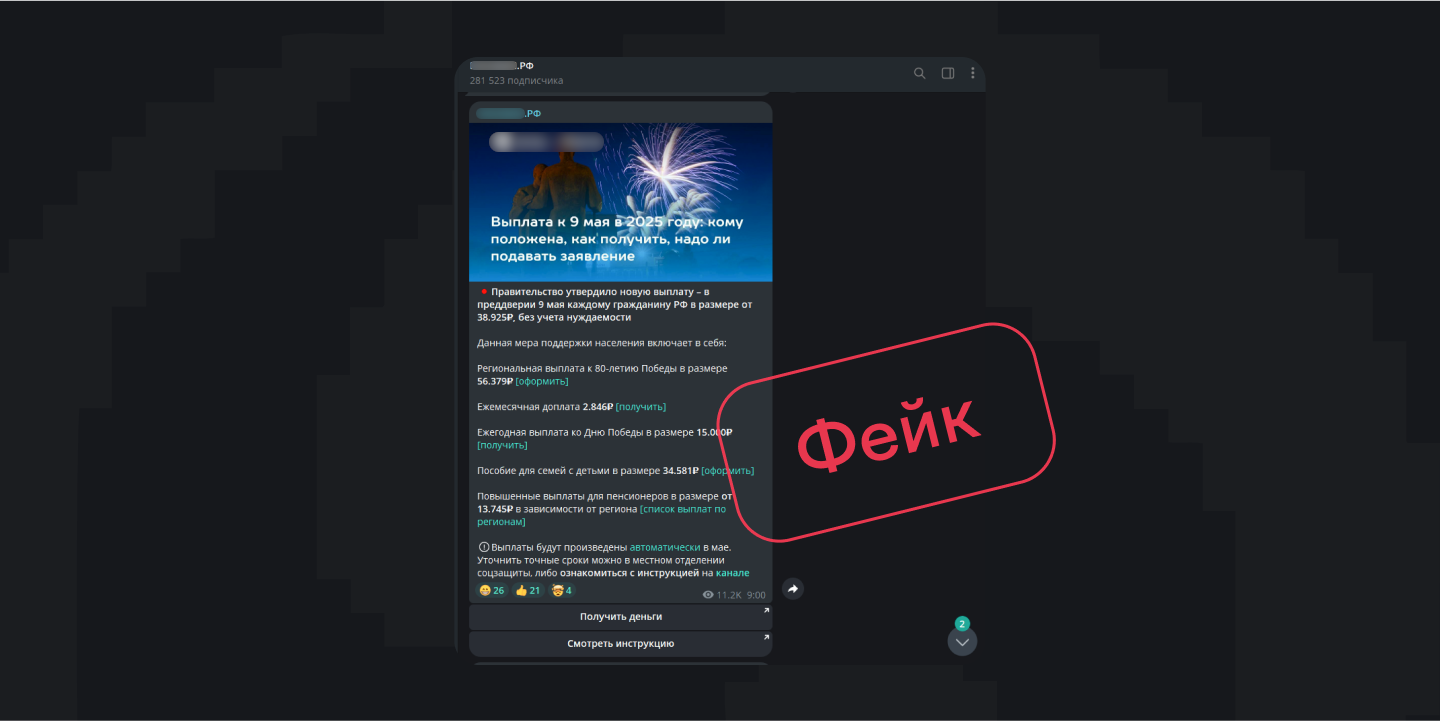
В преддверии Дня Победы в Telegram начали распространяться фейковые новости о «новых социальных выплатах» для россиян. В сообщениях утверждается, что якобы принято решение о дополнительных мерах поддержки — дескать, каждому гражданину РФ полагается выплата от 38 925 рублей.

При этом, как пояснили специалисты компании F6, нигде не говорится о критериях нуждаемости, а выплаты «приурочены к 80-летию Победы».

Чтобы сделать фейк более убедительным, авторы таких постов советуют обратиться в «местное отделение соцзащиты» или пройти по ссылке и «ознакомиться с инструкцией».

Ссылка ведёт на телеграм-бота, где пользователю обещают 50 000 рублей. Но вместо этого его перенаправляют в другой канал — якобы инвестиционный, где предлагают вложить деньги и обещают огромную прибыль. При этом прямо в сообщениях указываются банковские карты, на которые нужно отправить «инвестиции».

По наблюдениям экспертов, такие каналы работают уже давно: большую часть времени они публикуют достоверные и безобидные новости о социальной поддержке, а затем — в канун крупных праздников вроде Нового года или 9 Мая — вбрасывают фейковые сообщения о выплатах.


В декабре 2024 года уже была подобная волна перед праздниками. Аудитория у таких каналов может достигать сотен тысяч подписчиков. Ни один из них не зарегистрирован в Роскомнадзоре как официальное СМИ.

Сценарий мошенничества с «выплатами» — один из самых популярных. Часто используется в преддверии праздников: 9 Мая, Нового года, 23 Февраля, 8 Марта, 1 сентября. Цель — привлечь внимание, заполучить данные пользователя и выманить у него деньги.

Как защитить себя:

  • Проверяйте информацию только через официальные источники — например, «Госуслуги» или МФЦ.
  • Не подписывайтесь на сомнительные телеграм-каналы — даже пассивная подписка даёт злоумышленникам информацию о вас.
  • Не переходите по ссылкам из подозрительных сообщений, особенно в мессенджерах и соцсетях.
  • Никому не передавайте свои персональные и банковские данные, пароли и коды из СМС.
  • Не переводите деньги незнакомым людям.
  • Прежде чем куда-то вкладывать средства, ищите отзывы — если это мошенничество, скорее всего, кто-то уже об этом написал.
  • Если сомневаетесь, проконсультируйтесь с человеком, которому доверяете.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru