


РСЧС предупредила москвичей об ограничениях на доступ к интернету

РСЧС предупредила москвичей об ограничениях на доступ к интернету

РСЧС предупредила москвичей об ограничениях на доступ к интернету

Единая государственная система предупреждения о чрезвычайных ситуациях (РСЧС) начала рассылать уведомления о возможных ограничениях доступа в интернет в период майских праздников.

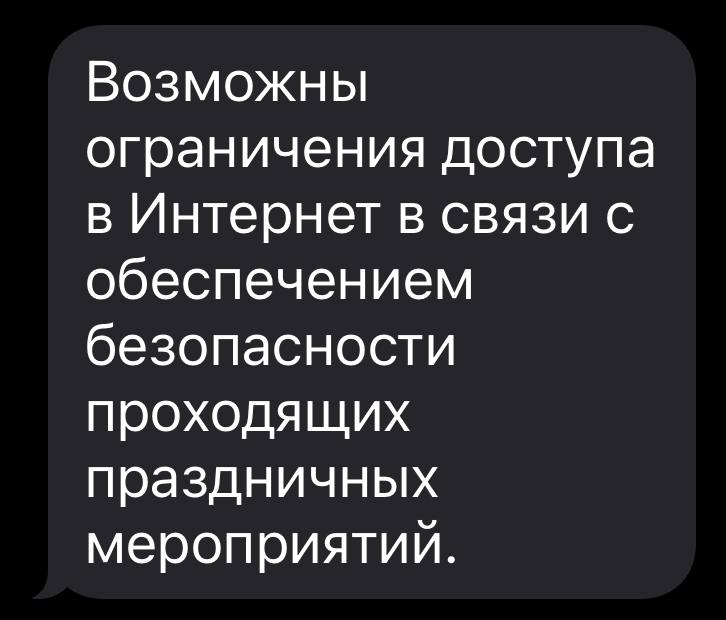
Как указано в сообщениях, такие меры принимаются «в целях обеспечения безопасности праздничных мероприятий».

О получении такого уведомления сообщил, в частности, один из корреспондентов ТАСС.

«Возможны ограничения доступа в интернет в связи с обеспечением безопасности проходящих праздничных мероприятий», — говорится в сообщении.

Почти одновременно с рассылкой подобных оповещений произошёл массовый сбой в работе мобильных операторов и мессенджера Telegram.

Директор департамента расследований T.Hunter Игорь Бедеров в комментарии для «Газеты.Ru» заявил, что одной из целей таких ограничений является противодействие наведению дронов: «Дроны ориентируются по GPS-сигналу. В Москве и других крупных городах России, особенно в центральных районах, применяется GPS-спуфинг — подмена реального спутникового сигнала ложным, более мощным. В результате нарушается навигация, машины теряют позиционирование, такси затрудняются в поиске клиентов и т. п.

Однако геолокация определяется не только по GPS. Она также может вычисляться по сетям Wi-Fi и базовым станциям сотовой связи. Поэтому ограничение мобильного интернета и связи способно серьёзно осложнить наведение беспилотников».

Ранее ГУ МВД по Москве сообщило о введении в столице режима запрета полётов для всех видов летательных аппаратов, включая дроны. Граждан предупредили о возможной ответственности за нарушение этих ограничений.

Кроме того, отсутствие мобильной связи может осложнить или даже предотвратить попытки дистанционного подрыва взрывных устройств с использованием радиоканалов сотовой связи.

«Сигнал у нас передаётся по радиоканалу. GSM-сеть, та самая сотовая связь, — это и есть радиоканалы. Причём они самые массовые и дешёвые. Если подключить к взрывному устройству GSM-приёмник, можно передавать команды с помощью смартфона, обычного мобильника или даже пейджера. Глушение мобильной связи исключает такую возможность», — пояснил Игорь Бедеров.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru