


Мошенники выдают себя за фонд «Защитники Отечества» перед 9 Мая

Мошенники выдают себя за фонд «Защитники Отечества» перед 9 Мая

Мошенники выдают себя за фонд «Защитники Отечества» перед 9 Мая

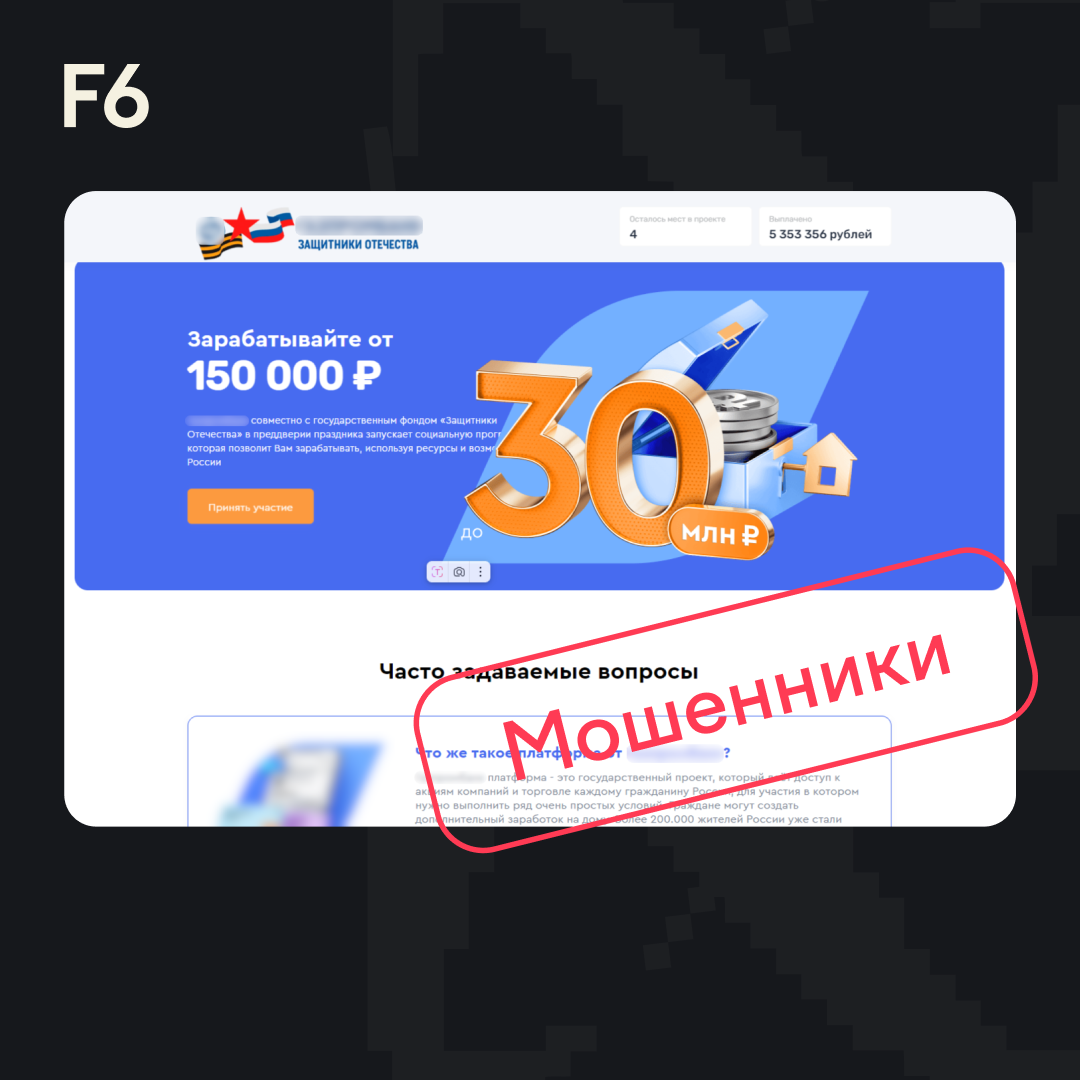
Накануне 9 Мая эксперты по кибербезопасности обнаружили новую мошенническую схему, в которой злоумышленники прикрываются именем государственного фонда «Защитники Отечества».

На специально созданных сайтах людям обещают до 30 миллионов рублей в рамках якобы «социального проекта», но на деле это классическая схема инвестиционного обмана.

На таких сайтах предлагается вложиться в акции российских компаний и «заработать вместе со страной». Чтобы создать иллюзию правдоподобия, на страницах размещены поддельные отзывы от «граждан», которые якобы уже получили выплаты.

Сценарий стандартный: жертву просят оставить имя и телефон, а затем с ней связывается «менеджер», который убеждает внести деньги на некий депозит.

Иногда для «открытия счёта» предлагают установить приложение — на деле это может быть вредоносная программа, способная получить полный доступ к устройству и финансам. Также могут запросить паспорт под предлогом верификации, после чего личные данные могут быть использованы в других атаках.

Известные сайты уже заблокированы в России, но мошенники могут запускать новые домены.


Ранее, осенью прошлого года, похожую схему пытались провернуть с использованием вымышленного «Спецфонда ВПК» — тогда речь тоже шла об инвестициях в оборонную промышленность.

Такие схемы — не редкость: обещание лёгких денег, использование патриотической тематики, подделка отзывов, иногда даже дипфейки с известными людьми. Трафик гонят через соцсети, мессенджеры, фейковые вакансии и даже телефонные звонки.

Главное правило — не верить в лёгкий и быстрый заработок. Особенно если просят установить сомнительный софт или выслать документы.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru