


Фейковые подарки на Пасху: в Telegram орудуют боты-обманщики

Фейковые подарки на Пасху: в Telegram орудуют боты-обманщики

Фейковые подарки на Пасху: в Telegram орудуют боты-обманщики

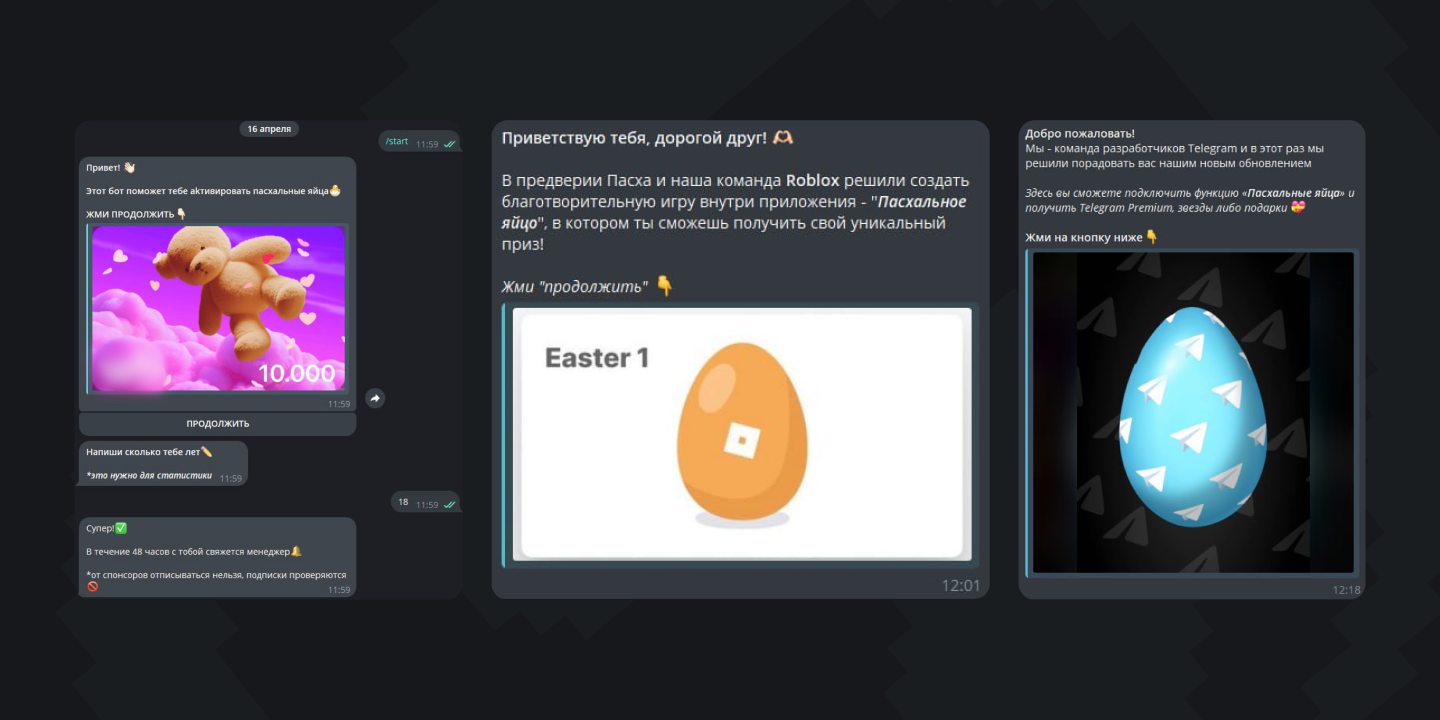
В преддверии Пасхи в Telegram появилась целая волна мошеннических ботов, маскирующихся под праздничные акции. Специалисты компании F6 обнаружили как минимум 11 таких ботов. Они обещают подарки, премиум-подписки и бонусы — якобы от имени Telegram, Roblox или популярных онлайн-магазинов.

Сценарий у всех один: чтобы получить «пасхальное яйцо», нужно подписаться на ряд каналов, ввести свой возраст и дождаться ответа от «менеджера». Иногда обещают подарок прямо в игровом аккаунте, но сначала — немного ожидания и «обязательная подписка».

А вот дальше начинаются проблемы. Некоторые боты просто продвигают инвестиционные лохотроны — каналы, где рассказывают, как «легко и быстро заработать». А другие действуют жёстче: они просят номер телефона и код подтверждения — а это уже прямая дорога к угону аккаунта.

Зафиксировано, что на эти «пасхальные» боты уже клюнули более 120 тысяч пользователей. Причём в зоне риска не только взрослые, но и дети — особенно те, кто играет в Roblox.


Продвигаются такие схемы через рилсы в Instagram (социальная сеть принадлежат корпорации Meta, которая признана экстремистской и запрещена в РФ) и ролики в TikTok: ссылки из видео ведут в Telegram, а оттуда — прямо к ботам.

Эксперты подчёркивают: это первый случай, когда в фишинге стали использовать образы Пасхи. Ранее мошенники уже пытались использовать Масленицу, и, судя по всему, будут продолжать цепляться за любой повод — хоть религиозный, хоть календарный — лишь бы схему «под праздник» выдать.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru