


Российские компании вносят данные своих VPN в белый список Роскомнадзора

Российские компании вносят данные своих VPN в белый список Роскомнадзора

Российские компании вносят данные своих VPN в белый список Роскомнадзора

В «белом списке» IP-адресов, использующих иностранные протоколы шифрования, сейчас числится 75 тыс. записей — это более чем в шесть раз превышает показатели конца 2023 года.

Такие данные привёл Центр мониторинга и управления сетей связи общего пользования (ЦМУ ССОП), подведомственный Роскомнадзору, в беседе с «Коммерсантом».

В перечень входят IP-адреса компаний, которые по объективным причинам не могут отказаться от использования зарубежных протоколов шифрования.

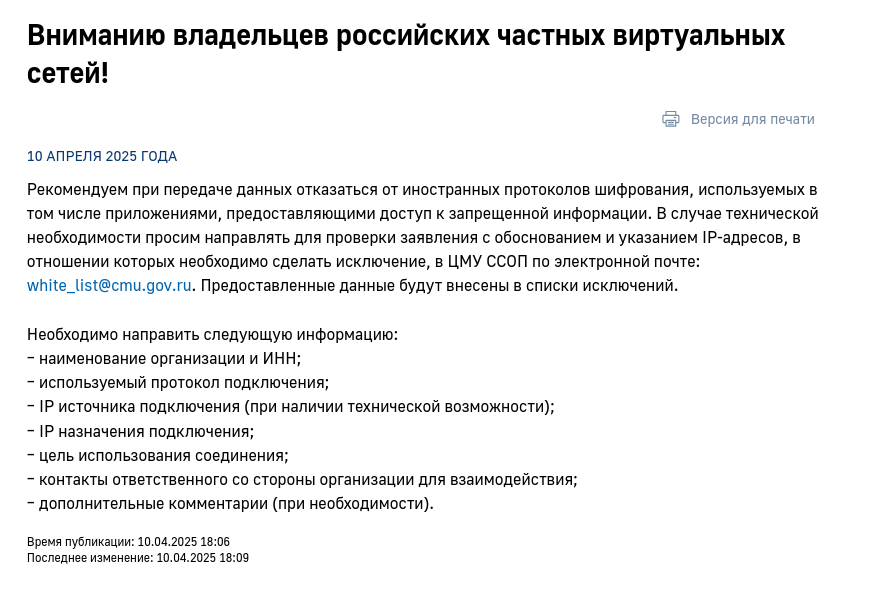
Ранее Роскомнадзор настоятельно рекомендовал отказаться от применения иностранных VPN-сервисов. В случаях, когда это невозможно, ведомство предлагает направить обращение в ЦМУ ССОП — тогда IP-адрес будет включён в список исключений, не подпадающих под блокировку.

«Сейчас в России довольно много компаний продолжают использовать зарубежные протоколы — часто это удобнее и экономически выгоднее. Пока говорить о принудительных блокировках преждевременно: запрос РКН, скорее, представляет собой меру мониторинга, направленную на понимание масштабов использования таких решений», — заявил заместитель директора ЦК НТИ «Технологии хранения и анализа больших данных» Тимофей Воронин.

Как отмечает «Коммерсантъ», регуляторы активно продвигают решения, основанные на российских криптографических алгоритмах. Такие продукты предлагают, в частности, «Код безопасности», ГК «Солар» и «ИнфоТеКС». По словам ведущего инженера CorpSoft24 Михаила Сергеева, эти решения конкурентоспособны в сферах, где требуется соответствие российским стандартам — например, в государственном секторе и на объектах критической информационной инфраструктуры. Однако в отраслях, зависящих от международных стандартов, включая внешнюю торговлю и ИТ-разработку, их применение затруднено из-за несовместимости с западными системами.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru