


Российские компании вносят данные своих VPN в белый список Роскомнадзора

Российские компании вносят данные своих VPN в белый список Роскомнадзора

Российские компании вносят данные своих VPN в белый список Роскомнадзора

В «белом списке» IP-адресов, использующих иностранные протоколы шифрования, сейчас числится 75 тыс. записей — это более чем в шесть раз превышает показатели конца 2023 года.

Такие данные привёл Центр мониторинга и управления сетей связи общего пользования (ЦМУ ССОП), подведомственный Роскомнадзору, в беседе с «Коммерсантом».

В перечень входят IP-адреса компаний, которые по объективным причинам не могут отказаться от использования зарубежных протоколов шифрования.

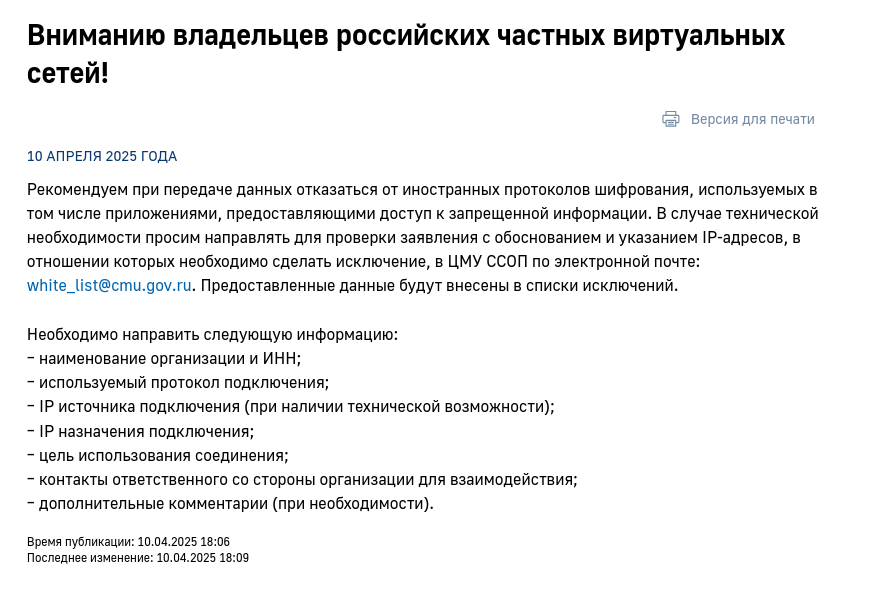
Ранее Роскомнадзор настоятельно рекомендовал отказаться от применения иностранных VPN-сервисов. В случаях, когда это невозможно, ведомство предлагает направить обращение в ЦМУ ССОП — тогда IP-адрес будет включён в список исключений, не подпадающих под блокировку.

«Сейчас в России довольно много компаний продолжают использовать зарубежные протоколы — часто это удобнее и экономически выгоднее. Пока говорить о принудительных блокировках преждевременно: запрос РКН, скорее, представляет собой меру мониторинга, направленную на понимание масштабов использования таких решений», — заявил заместитель директора ЦК НТИ «Технологии хранения и анализа больших данных» Тимофей Воронин.

Как отмечает «Коммерсантъ», регуляторы активно продвигают решения, основанные на российских криптографических алгоритмах. Такие продукты предлагают, в частности, «Код безопасности», ГК «Солар» и «ИнфоТеКС». По словам ведущего инженера CorpSoft24 Михаила Сергеева, эти решения конкурентоспособны в сферах, где требуется соответствие российским стандартам — например, в государственном секторе и на объектах критической информационной инфраструктуры. Однако в отраслях, зависящих от международных стандартов, включая внешнюю торговлю и ИТ-разработку, их применение затруднено из-за несовместимости с западными системами.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru