


Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Киберпреступники используют платформу Microsoft Trusted Signing для подписи вредоносных программ с помощью краткосрочных сертификатов, действующих всего три дня.

Исследователи в области кибербезопасности заметили рост числа вредоносных образцов, подписанных через облачный сервис Microsoft.

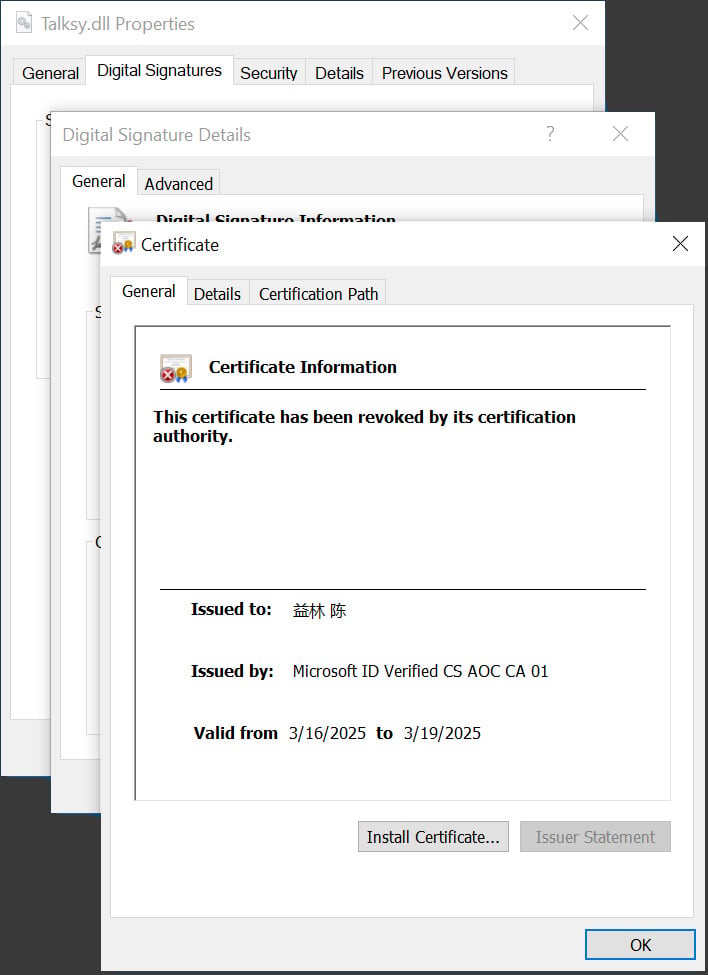
Злонамеренные файлы, подписанные сертификатом «Microsoft ID Verified CS EOC CA 01», получают повышенный уровень доверия и могут обходить антивирусные продукты и фильтры безопасности.

Несмотря на то что сертификаты действительны лишь три дня, подписанные исполняемые файлы считаются легитимными до момента, пока Microsoft не отзовет соответствующий сертификат.

Злоумышленники используют эту схему в различных кампаниях, включая похищение криптовалюты (кампания Crazy Evil Traffers — детекты на VirusTotal) и распространение похитителя данных Lumma Stealer (детекты на VirusTotal).

Источник: BleepingComputer


Запущенный в 2024 году сервис Trusted Signing задумывался как простое и безопасное решение для разработчиков с платой $9,99 в месяц. Платформа использует краткосрочные сертификаты, которые можно быстро отозвать, и не передает их напрямую пользователям, что должно предотвратить неправомерное использование.

Однако, по словам экспертов, злоумышленники предпочитают сервис Microsoft из-за более простого процесса получения сертификатов по сравнению с сертификатами расширенной проверки (EV), которые ранее считались золотым стандартом.

Несмотря на предпринимаемые Microsoft меры по отслеживанию и отзыву скомпрометированных сертификатов, проблема остается актуальной, поскольку постоянно появляются новые сертификаты.

Представители Microsoft заявили, что компания активно мониторит угрозы и оперативно отзывает сертификаты при обнаружении использования их во вредоносных целях.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru