


Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Киберпреступники используют платформу Microsoft Trusted Signing для подписи вредоносных программ с помощью краткосрочных сертификатов, действующих всего три дня.

Исследователи в области кибербезопасности заметили рост числа вредоносных образцов, подписанных через облачный сервис Microsoft.

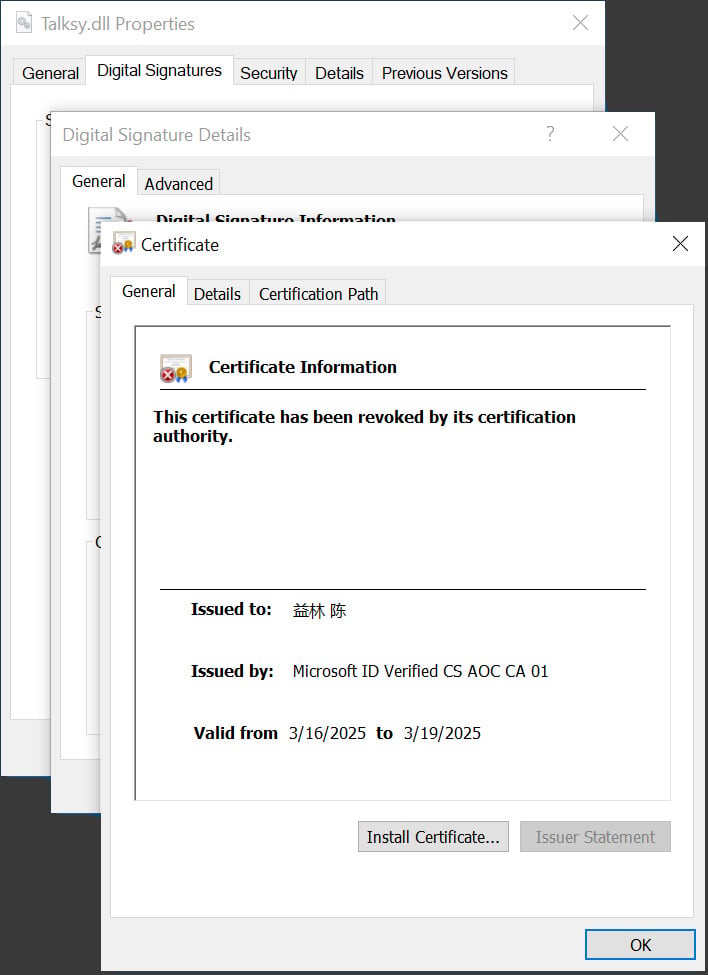
Злонамеренные файлы, подписанные сертификатом «Microsoft ID Verified CS EOC CA 01», получают повышенный уровень доверия и могут обходить антивирусные продукты и фильтры безопасности.

Несмотря на то что сертификаты действительны лишь три дня, подписанные исполняемые файлы считаются легитимными до момента, пока Microsoft не отзовет соответствующий сертификат.

Злоумышленники используют эту схему в различных кампаниях, включая похищение криптовалюты (кампания Crazy Evil Traffers — детекты на VirusTotal) и распространение похитителя данных Lumma Stealer (детекты на VirusTotal).

Источник: BleepingComputer


Запущенный в 2024 году сервис Trusted Signing задумывался как простое и безопасное решение для разработчиков с платой $9,99 в месяц. Платформа использует краткосрочные сертификаты, которые можно быстро отозвать, и не передает их напрямую пользователям, что должно предотвратить неправомерное использование.

Однако, по словам экспертов, злоумышленники предпочитают сервис Microsoft из-за более простого процесса получения сертификатов по сравнению с сертификатами расширенной проверки (EV), которые ранее считались золотым стандартом.

Несмотря на предпринимаемые Microsoft меры по отслеживанию и отзыву скомпрометированных сертификатов, проблема остается актуальной, поскольку постоянно появляются новые сертификаты.

Представители Microsoft заявили, что компания активно мониторит угрозы и оперативно отзывает сертификаты при обнаружении использования их во вредоносных целях.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru