


В 2024 году закончился переход к осмысленному развитию ИБ-рынка

В 2024 году закончился переход к осмысленному развитию ИБ-рынка

В 2024 году закончился переход к осмысленному развитию ИБ-рынка

Главным приоритетом бизнеса в сфере информационной безопасности в 2024 году стала реальная защищенность бизнес-процессов. Такой вывод сделали в Центре информационной безопасности интегратора «Инфосистемы Джет» по итогам года.

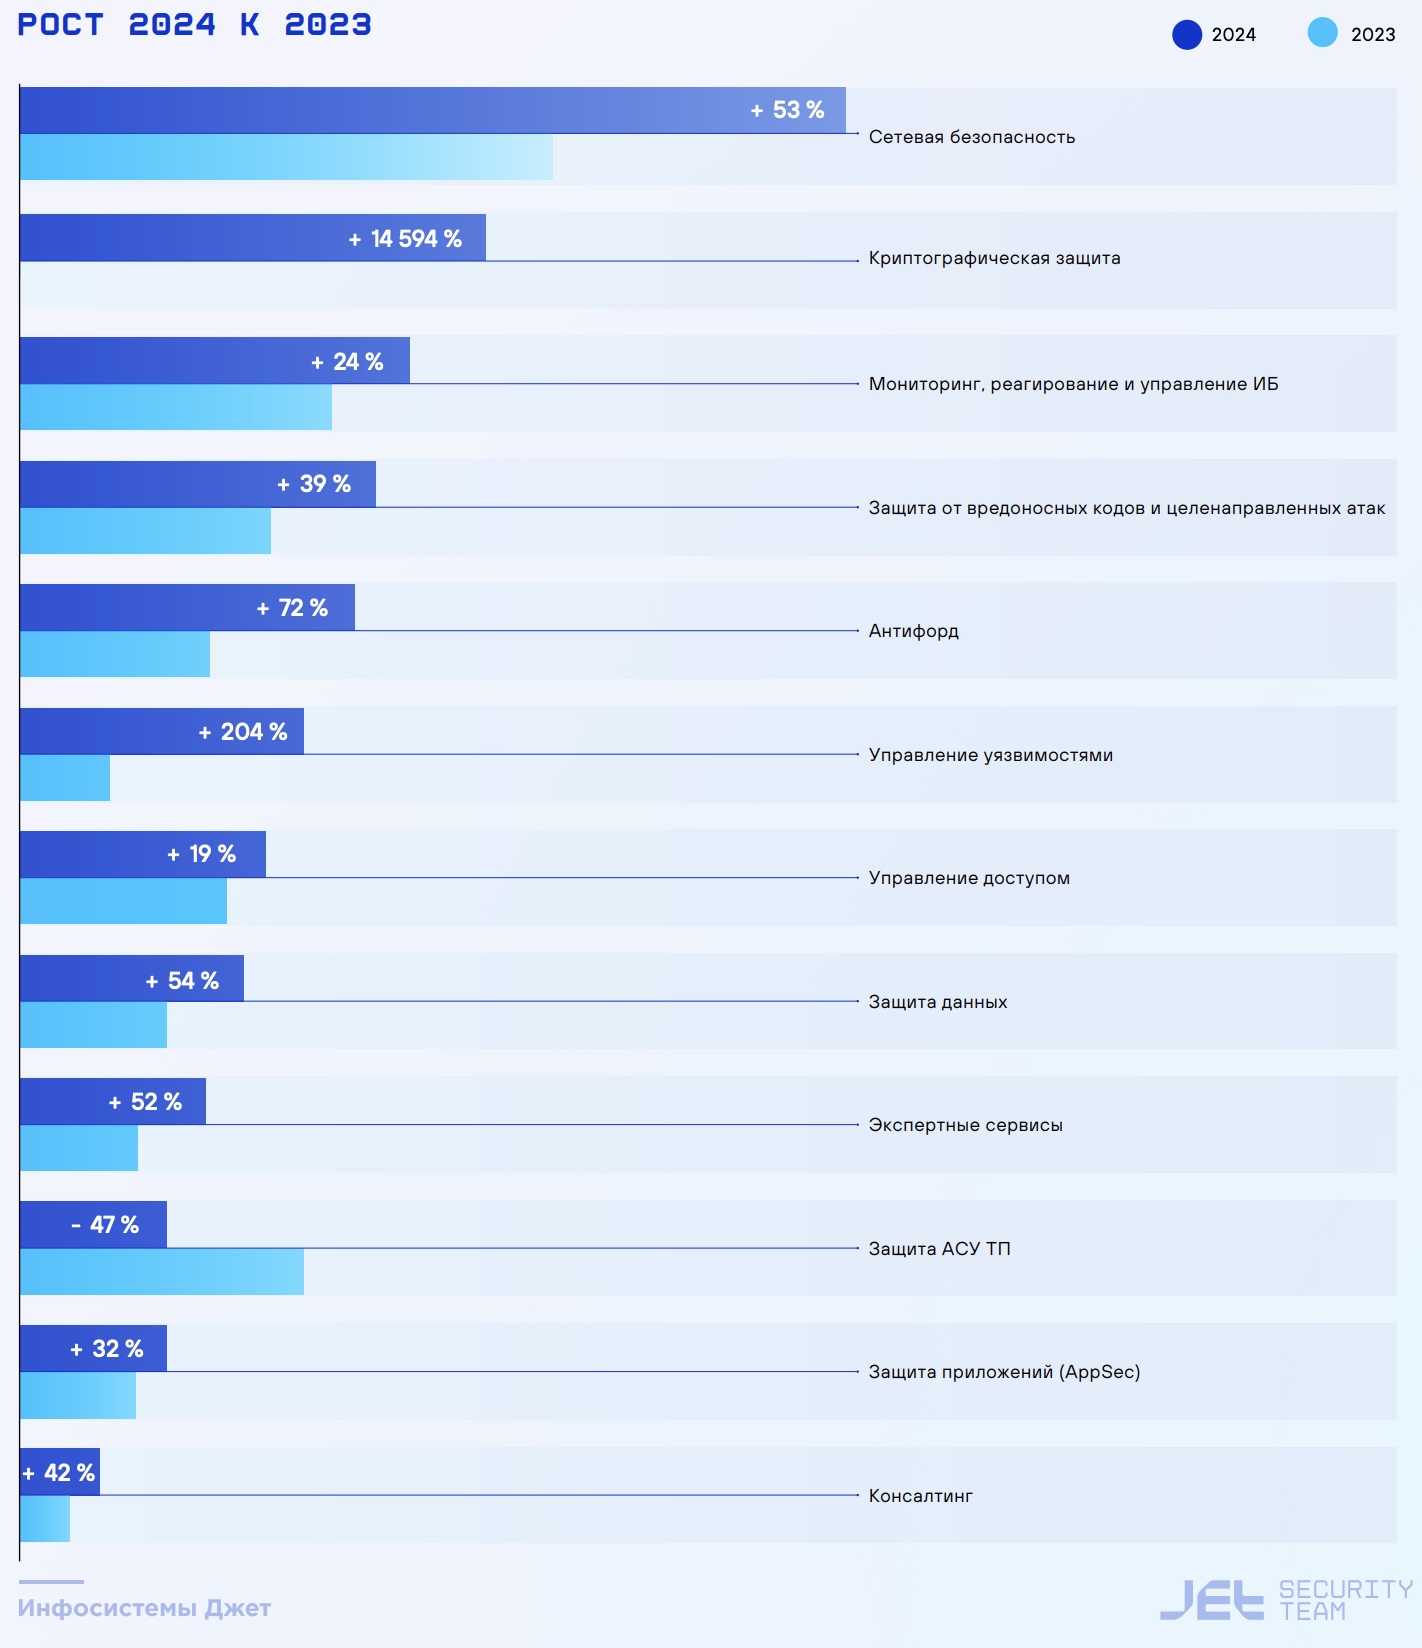
Общий рост выручки от проектов в сфере ИБ составил 43%, а доход интегратора от этих проектов достиг почти 20,5 млрд рублей.

Наибольший рост показало направление криптографической защиты информации — 14 594%. Такой впечатляющий результат объясняется «эффектом низкой базы» 2023 года, а также широким внедрением импортозамещенных решений, совместимых с российским системным ПО.


Внедрение процессов управления уязвимостями увеличилось в три раза. Этот рост обусловлен общей тенденцией повышения реальной защищенности бизнеса.

Третье место по темпам роста заняло направление антифрода — выручка в этом сегменте выросла на 72%. В «Инфосистемы Джет» отметили, что востребованность антифрод-решений распространилась за пределы финансового сектора, что и обеспечило значительный рост. Причем эта тенденция, по прогнозам, сохранится и в ближайшие годы.

Выше среднего также выросли сегменты сетевой безопасности, защиты данных и экспертных сервисов. Единственное снижение продемонстрировал сегмент защиты АСУ ТП, что в компании объяснили спецификой таких проектов, в частности их длительным циклом реализации.

В «Инфосистемы Джет» также отметили значительные изменения в подходах к обеспечению непрерывности бизнес-процессов по сравнению с 2019–2021 годами. Среди ключевых тенденций 2024 года выделяются:

  • Высокий уровень вовлеченности топ-менеджмента в проекты по информационной безопасности;
  • Рост осведомленности о киберугрозах и возможных последствиях атак;
  • Увеличение инвестиций в ИБ и усиление административного веса профильных подразделений;
  • Расширение взаимодействия между ИТ и ИБ-специалистами;
  • Повышенный интерес к построению систем мониторинга и разработке планов реагирования на инциденты;
  • Возросшие требования к качеству реализуемых проектов;
  • Усложнение выбора решений на фоне роста числа предложений на рынке;
  • Активное развитие ИБ-сервисов как ответ на кадровый дефицит;
  • Расширенное использование Threat Intelligence, проверок подрядчиков и мер безопасности за пределами корпоративного периметра;
  • Внедрение продвинутой аналитики и технологий искусственного интеллекта.

По мнению «Инфосистемы Джет», все эти тенденции сохранятся и в 2025 году. В компании надеются, что рост рынка информационной безопасности продолжится, включая сегменты, которые в 2024 году демонстрировали более умеренные темпы развития.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru