


Обновленный Security Vision КИИ упрощает соответствие требованиям ФСТЭК

Обновленный Security Vision КИИ упрощает соответствие требованиям ФСТЭК

Обновленный Security Vision КИИ упрощает соответствие требованиям ФСТЭК

Компания Security Vision выпустила обновленную версию продукта Security Vision КИИ, предназначенного для автоматизации выполнения требований законодательства в сфере критической информационной инфраструктуры (КИИ).

Продукт автоматизирует ключевые процессы, связанные с управлением КИИ, включая:

  • Формирование перечня объектов КИИ и критических процессов.
  • Категорирование объектов КИИ в соответствии с требованиями законодательства.
  • Моделирование актуальных угроз информационной безопасности.
  • Оценку соответствия объектов КИИ требованиям безопасности.
  • Обработку запросов регуляторов и контроль выполнения связанных задач.

Security Vision КИИ может использоваться как в малом и среднем бизнесе, так и на крупных предприятиях с распределенной структурой. В последнем случае предусмотрена возможность разграничения полномочий и зон ответственности, например, для филиалов и дочерних компаний.

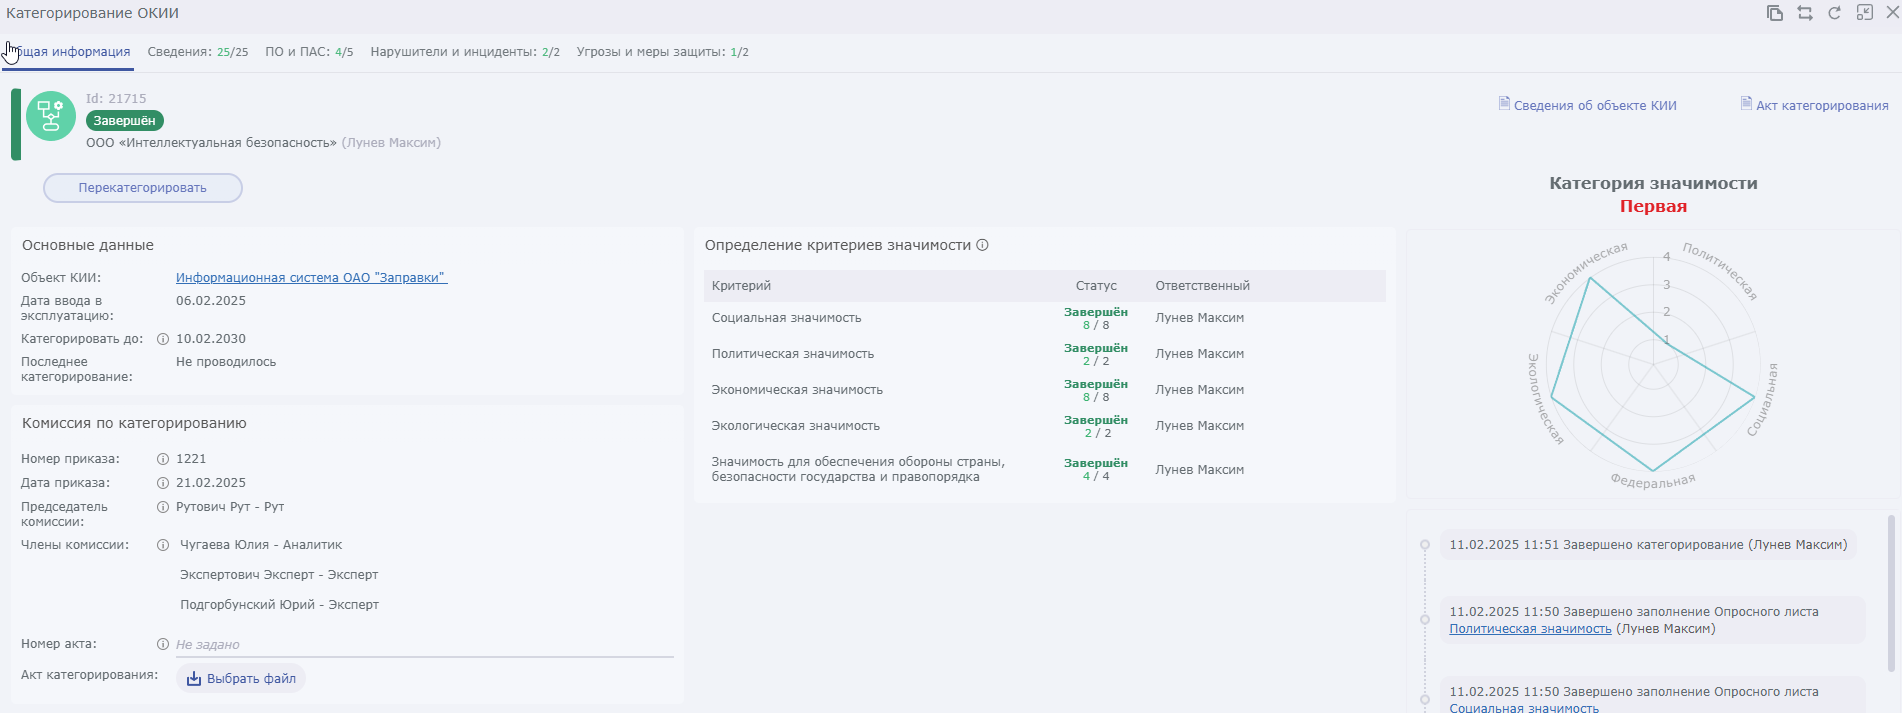
Категорирование объектов КИИ

Процесс категорирования объектов КИИ начинается с выявления критически важных процессов организации, нарушение которых может привести к негативным последствиям. На основе этого формируется перечень таких процессов и связанных с ними объектов КИИ.

Затем проводится оценка показателей значимости, определяется категория каждого объекта, а необходимые сведения заполняются автоматически из базы активов.

По результатам категорирования формируются документы, соответствующие требованиям ФСТЭК России:

  • Заключение о категории значимости объекта КИИ или об отсутствии необходимости ее присвоения.
  • Акт категорирования объекта КИИ.


Моделирование угроз безопасности

Процесс моделирования угроз учитывает все возможные воздействия на объекты КИИ и их компоненты, позволяя гибко настраивать область анализа.

Основные этапы моделирования:

  • Определение возможных последствий киберинцидентов для организации.
  • Выявление потенциальных нарушителей и источников угроз.
  • Автоматическое или ручное добавление групп угроз и способов их реализации.
  • Формирование перечня актуальных угроз.

Процесс моделирования угроз проводится в соответствии с методикой ФСТЭК России, а его результатом становится перечень угроз, актуальных для конкретного объекта КИИ.

Оценка соответствия требованиям безопасности

Оценка соответствия проводится на основе приказов ФСТЭК России № 235 и № 239. В ходе проверки фиксируются реализованные меры защиты, а по невыполненным требованиям формируется список необходимых доработок с возможностью постановки задач на их устранение.

Обработка запросов регуляторов

Security Vision КИИ позволяет обрабатывать запросы от следующих регуляторов:

  • Банк России.
  • ФСТЭК России.
  • ФСБ России.

Запросы вносятся в систему, при необходимости назначаются ответственные исполнители и сроки выполнения, а их статус можно отслеживать через интеграцию с внешними ITSM-системами.

Отчеты и дашборды

Security Vision КИИ включает отчеты по управлению КИИ, предназначенные как для предоставления в ФСТЭК России, так и для внутреннего использования.

Дашборды помогают контролировать статус объектов КИИ, отслеживать актуальные угрозы и потенциальных нарушителей. Интерактивная карта отображает статистику по организациям и филиалам, позволяя анализировать состояние КИИ в масштабах всей компании.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru