


Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Киберпреступники установили бэкдор на 18 459 компьютеров скрипт-кидди. Злоумышленники специально искали неподготовленных хакеров, предлагая им билдер вредоносных программ.

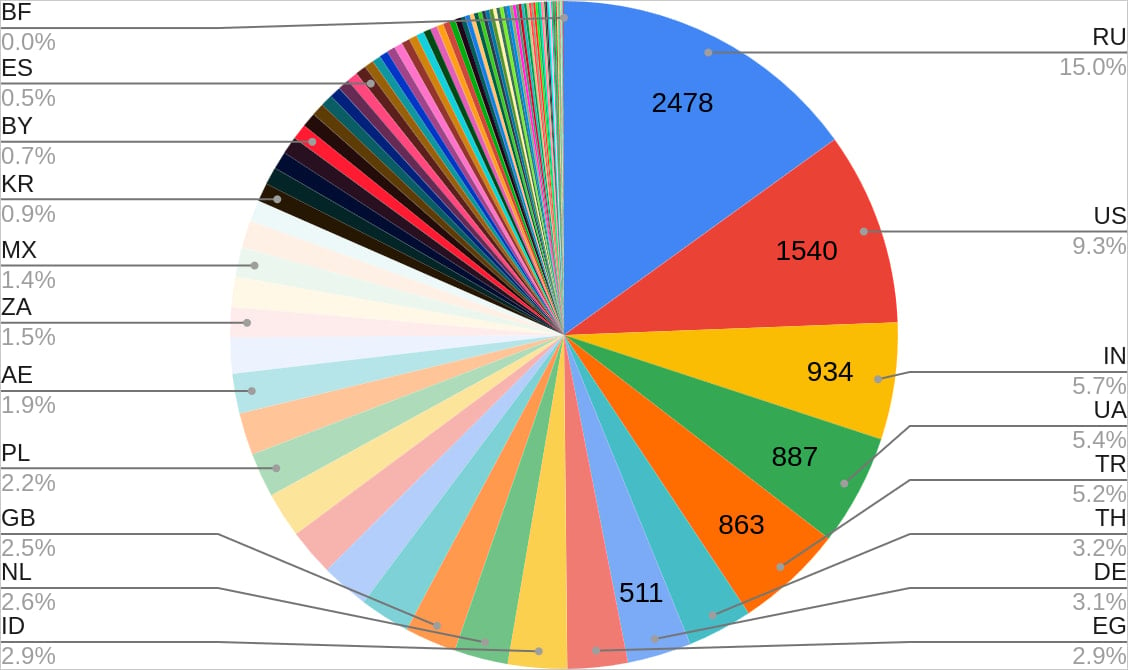
Согласно отчёту, CloudSEK большинство заражённых машин находится в России, США, Индии, Украине и Турции.

«Атакующие использовали троянизирвоанную версию билдера XWorm RAT. При этом они специально брали в оборот скрипт-кидди — малоквалифицированных хакеров», — пишут исследователи.

В CloudSEK отметили наличие так называемого аварийного выключателя (kill switch), предназначенного для деинсталляции вредоносной программы с большинства компьютеров, но из-за наличия определённых ограничений они всё равно остались с бэкдором.


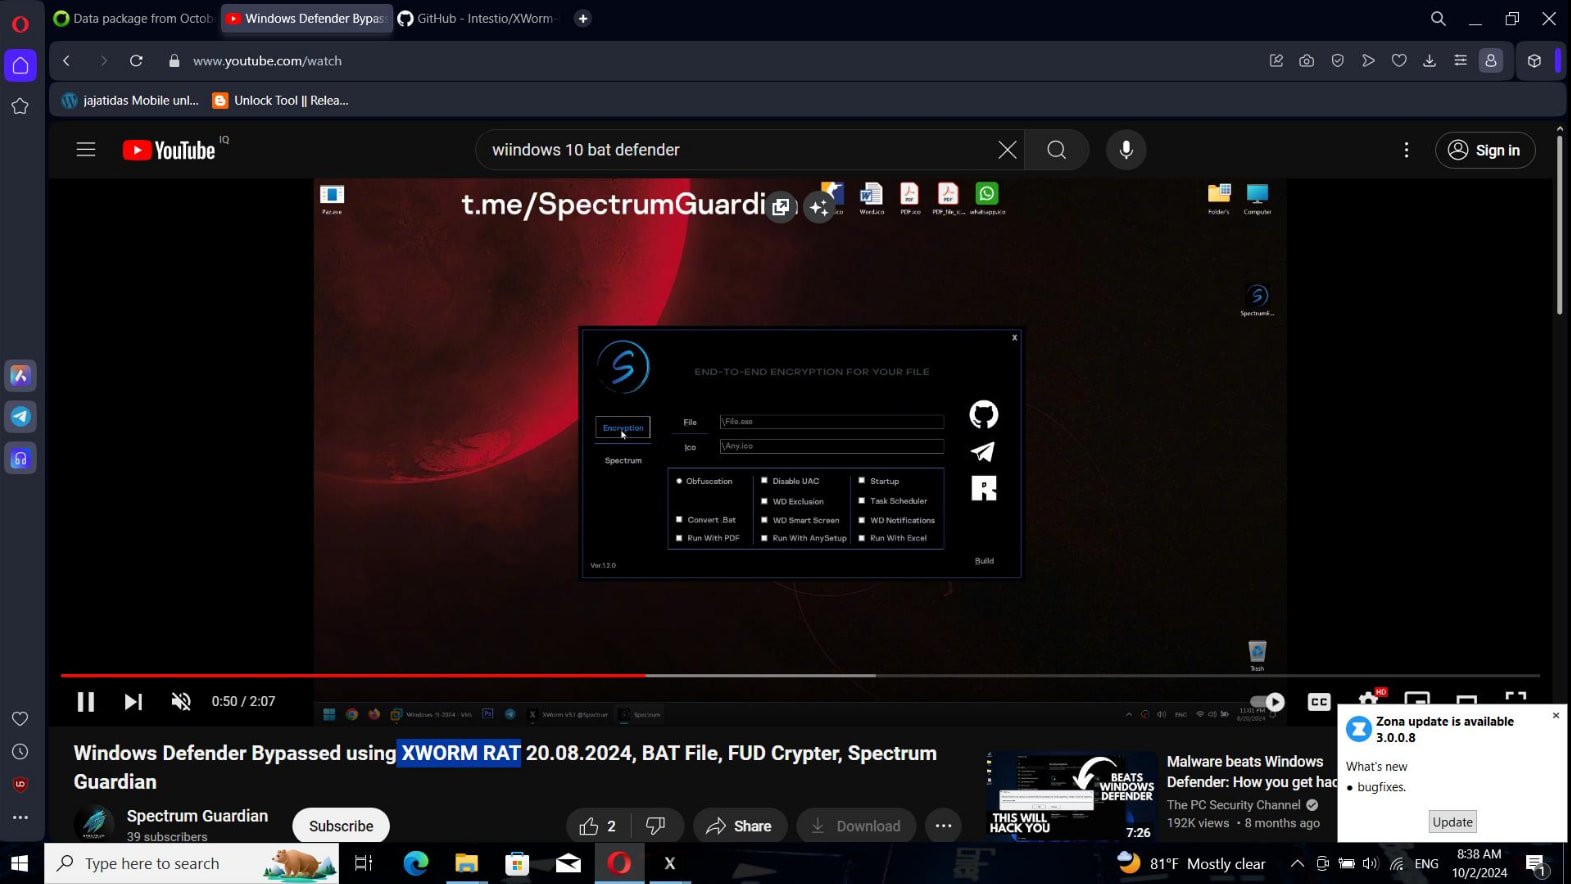
Билдер XWorm RAT распространялся сразу через несколько каналов: репозитории GitHub, файлообменники, телеграм-каналы, видео на YouTube и веб-сайты.

Попав в систему, этот фейковый билдер заражал устройство вредоносом XWorm. Последний управлялся с помощью основанного на Telegram командного центра. Интересно также, что XWorm мог вычислять виртуальную среду, чтобы исключить выполнение на компьютере исследователей.

В общей сложности вредоносная программа выполняет 56 команд, включая следующие:

  • /machine_id*browsers — позволяет вытаскивать сохранённые пароли, cookies и данные автозаполнения.
  • /machine_id*keylogger — записывает любой ввод с клавиатуры.
  • /machine_id*desktop — фиксирует активный экран.
  • /machine_id*encrypt*<password> — шифрует все файлы с помощью специально указанного пароля.
  • /machine_id*processkill*<process> — завершает определённые процессы, включая антивирусные программы.
  • /machine_id*upload*<file> — вытаскивает указанные файлы.
  • /machine_id*uninstall — удаляет вредонос с устройства.

Кроме того, XWorm снимал скриншоты заражённых систем, один из которых приводят специалисты CloudSEK:

После запуска 5G мобильный интернет в России ускорился на 15-30%

После запуска 5G мобильный интернет в России ускорился в среднем на 15-30% по сравнению с LTE. Не гигабитная телепортация, которую рисовали в презентациях, но сайты и видео уже должны загружаться бодрее, следует из данных операторов и экспертов. «Мегафон» оценил средний прирост скорости в 18-20%, а «Билайн» зафиксировал ускорение до 30%.

По данным сервиса «Мегабитус», основанным на сотнях тысяч пользовательских замеров, средний показатель вырос примерно на 15%. Эксперты «Телеком биржи» говорят примерно о 20%, отмечают «Ведомости».

Отдельные результаты выглядят заметно веселее. В Екатеринбурге Т2 разогнал 5G до 644 Мбит/с, а другие операторы показали от 360 Мбит/с. В некоторых локациях новая сеть уже оказывается быстрее LTE в четыре-пять раз.

Почему тогда общий прирост гораздо скромнее? Пока российский 5G работает в режиме Non-Standalone и использует частоты и инфраструктуру LTE. Это нормальный первый этап: операторам не приходится сразу строить полностью новую сеть, но и максимальные возможности технологии остаются на потом. Полноценный standalone 5G, по оценкам экспертов, обеспечивает в среднем на 62% более высокую скорость загрузки.

Коммерческие сети пятого поколения заработали 11 сентября в 16 городах с потенциальным охватом около 10 млн человек. Покрытие пока точечное, поэтому скорость зависит от расстояния до базовой станции, её нагрузки и того, успел ли пользователь вообще попасть в зону 5G.

Следующий большой рывок ожидается с 2027 года, когда операторы начнут запускать гигабитные сети в диапазоне 4,63-4,99 ГГц на российских базовых станциях. Владельцам Android доступ обещают открыть в ближайшее время. Пользователям iPhone остаётся ждать решения Apple, Минцифры уже ведёт переговоры.

RSS: Новости на портале Anti-Malware.ru