


macOS приняла Docker за вредоноса из-за некорректной подписи файлов

macOS приняла Docker за вредоноса из-за некорректной подписи файлов

macOS приняла Docker за вредоноса из-за некорректной подписи файлов

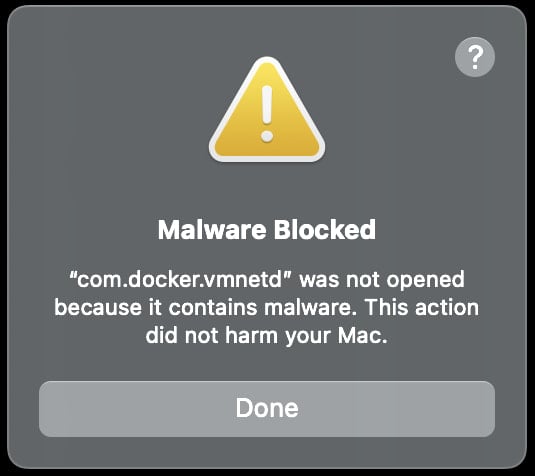
Пользователи macOS-версии Docker жалуются на сбой: запуск приложения блокируется с выводом сообщения о вредоносном коде. Проблема возникла из-за некорректной подписи некоторых файлов, ее можно исправить обновлением бандла до сборки 4.37.2.

Первые жалобы на блокировку софта на macOS были зафиксированы 7 января. Расследование инцидента показало, что системные предупреждения об угрозе не имеют оснований, причиной неверного вердикта, скорее всего, является повреждение хранилища сертификатов.


К концу прошлой недели для программы управления контейнерами Docker было выпущено обновление 4.37.2 со спасительным фиксом. Вслед за этим исправления были реализованы для веток с 4.32 по 4.36.

Если ложный алерт продолжает появляться после установки обновлений, ИТ-админы могут воспользоваться специальным скриптом MDM, чтобы устранить проблему у подопечных разработчиков и юзеров. Это можно сделать и вручную, но процесс будет более трудоемким:

  • убедиться, что у всех установлены заново подписанные апдейты;
  • на каждой машине остановить Docker, vmetd и службу сокетов;
  • удалить бинарники vmetd и сокета и установить новые;
  • перезапустить приложение Docker.

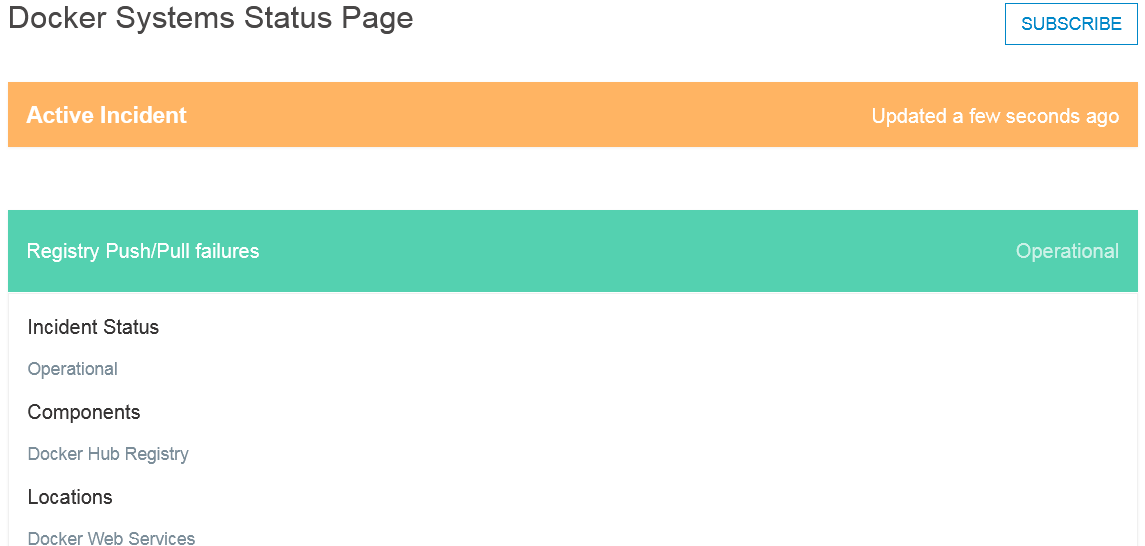
Судя по странице статуса, проблема на сервисе не исчерпана. Видимо, не все еще обновили клиент, и оценить эффективность исправлений пока затруднительно.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru