


FireScam атакует смартфоны на Android, маскируясь под Telegram Premium

FireScam атакует смартфоны на Android, маскируясь под Telegram Premium

FireScam атакует смартфоны на Android, маскируясь под Telegram Premium

Инфостилер FireScam, заточенный под атаки на Android-смартфоны, теперь прикидывается премиальной версией мессенджера Telegram. Задача операторов вредоноса — вытащить данные пользователя и получить удалённый доступ к мобильному устройству.

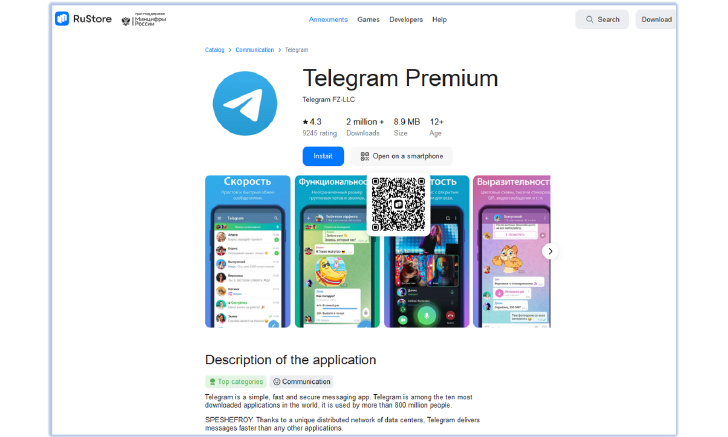
Интересно, что для распространения FireScam киберпреступники используют фишинговый сайт на платформе GitHub.io, который очень похож на магазин приложений RuStore.

«Троян маскируется под приложение “Telegram Premium“ и представляет по своей сути сложную киберугрозу. Вектор распространения — веб-ресурс, замаскированный под российский магазин приложений», — описывают компанию исследователи из Cyfirma.

Упомянутый фишинговый сайт — rustore-apk.github[.]io — пытается сбросить на смартфон жертвы APK-файл «GetAppsRu.apk». После установки дроппер выступает в качестве основного доставщика главного пейлоада.

Последний при этом отвечает за перехват конфиденциальных данных, среди которых есть, например, содержимое уведомлений, текстовых сообщений и другая информация из приложений. Все собранные сведения отправляются на ендпоинт Firebase Realtime Database.

Вредоносный загрузчик запрашивает ряд достаточно подозрительных разрешений на устройстве: возможность записи на стороннее хранилище, а также установка, удаление и обновление стороннего софта.

FireScam атакует Android 8 и более современные версии мобильной операционной системы.

«ENFORCE_UPDATE_OWNERSHIP, как известно, ограничивает возможность обновления приложения. С этим флагом лишь владелец софта может провести апдейт. Таким образом, вредонос, объявив себя владельцем, получает возможность контролировать процесс обновления программы», — отмечают специалисты.


FireScam применяет обфускацию и другие техники, затрудняющие анализ вредоносной программы. Попав в систему, инфостилер мониторит входящие сообщения, уведомления, транзакции, содержимое буфера обмена и активность пользователя.

Для перехвата учётных данных от Telegram-аккаунта троян через WebView отображает веб-страницу. Кроме того, FireScam может принимать команды от удалённого сервера.

На фишинговом домене эксперты также нашли другой вредоносный образец — CDEK, явно намекающий на маскировку под популярный сервис доставки.

Подпишитесь на новости

Мосбиржа поручила ИИ отбирать акции по отчётности, котировкам и новостям

Московская биржа 19 ноября начала рассчитывать и публиковать индекс МосБиржи, Финуслуг Искусственного интеллекта под кодом AIMOEX. Акции для него отбирает мультиагентная ИИ-система, оценивающая их потенциальную доходность.

О запуске сообщается на сайте Московской биржи. В индекс включают 20 акций из состава индекса широкого рынка MOEXBMI, объединяющего 100 бумаг.

Вес отдельного инструмента ограничен 8%. Состав AIMOEX будут пересматривать ежемесячно. Для отбора система анализирует финансовые показатели компаний, динамику котировок и новости.

Учитываются прибыльность, темпы роста бизнеса, долговая нагрузка, дивиденды, выраженность ценового тренда, значимость и давность событий.

На основе этих данных ИИ рассчитывает AI Score, модельную оценку привлекательности каждой акции. В индекс попадают 20 бумаг с наиболее высокими оценками.

Биржа публикует два варианта индикатора. Ценовой индекс пересчитывается каждые 15 секунд во время основной и дополнительных торговых сессий. Индекс полной доходности привоится раз в день по итогам основной сессии.

По словам председателя правления Мосбиржи Виктора Жидкова, новый индикатор позволит сравнить традиционный отбор бумаг по капитализации в свободном обращении с многофакторной оценкой ИИ.

RSS: Новости на портале Anti-Malware.ru