


Навязчивый christmas.exe в Windows 11 оказался не вредоносом, а акцией ASUS

Навязчивый christmas.exe в Windows 11 оказался не вредоносом, а акцией ASUS

Навязчивый christmas.exe в Windows 11 оказался не вредоносом, а акцией ASUS

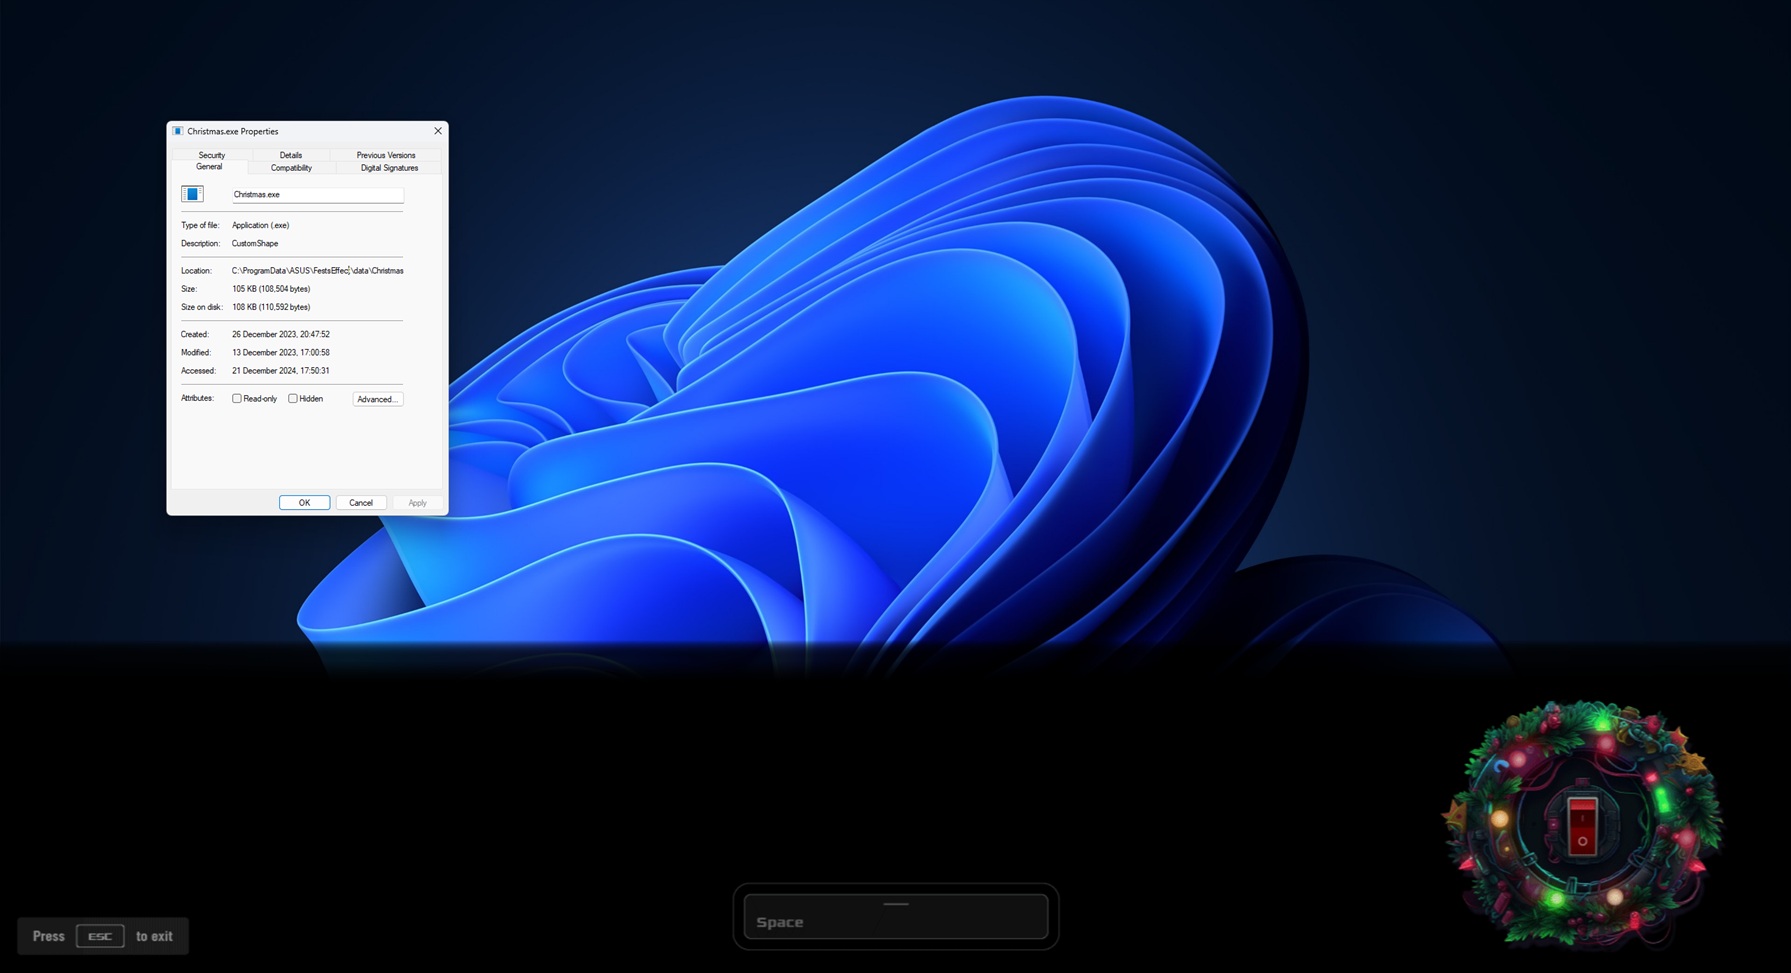
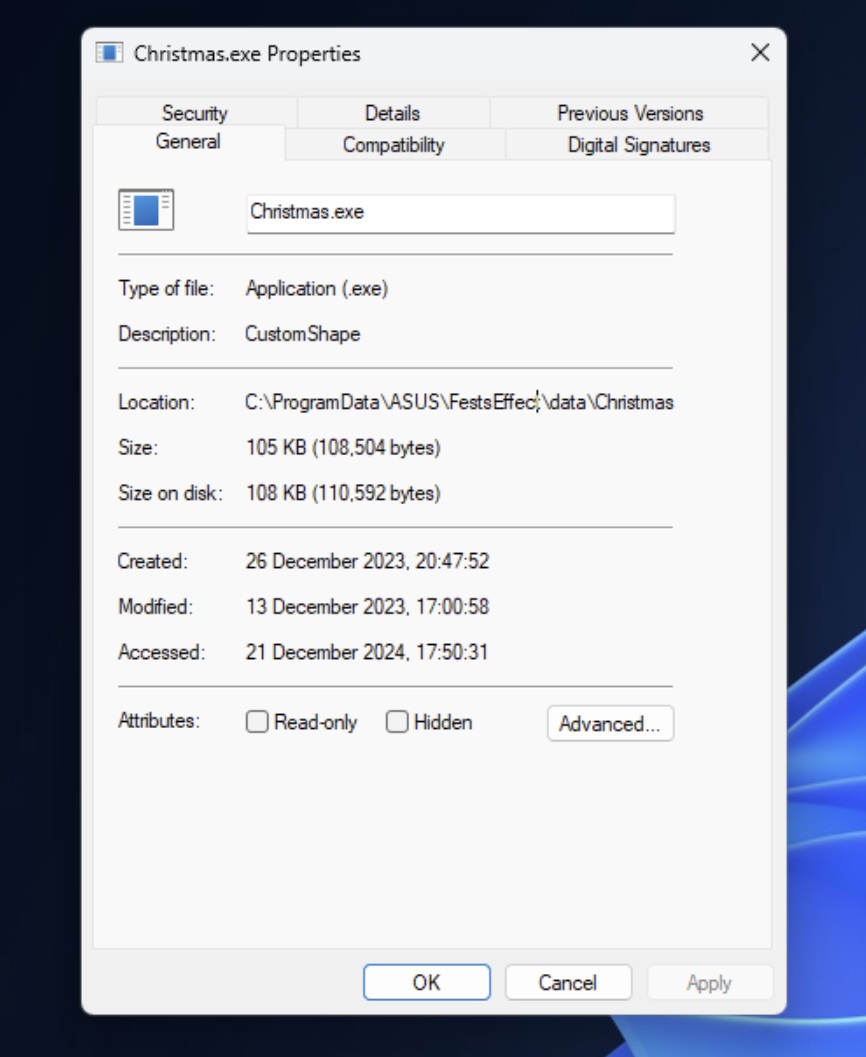
Christmas.exe в Диспетчере задач Windows 11 напугал многих пользователей своим поведением: процесс выводит на половину экрана баннер с рождественским венком. Как оказалось, это не вредоносная программа, а промоакция от тайваньского техногиганта ASUS.

Само собой, странно наблюдать огромный баннер сразу после включения компьютера, поэтому реакцию пользователей на навязчивую реализацию акции ASUS вполне можно понять.

Помимо основного баннера, есть ещё ряд моментов, демонстрирующих совсем уж неприличное поведение процесса christmas.exe: иногда он выводит всплывающие окна при запуске игр, а в некоторых случаях — приводит к сбоям в работе приложений.

Например, на одном из скриншотов, который приводит издание Windows Latest, видно, что баннер закрывает по меньшей мере треть экрана.


На площадке Reddit в этой ветке можно найти мнения пользователей и почитать разное в адрес промоакции ASUS. Как выяснили любители Windows, навязчивая активность связана с двумя исполняемыми файлами:

  • C:\ProgramData\ASUS\FestsEffect\data\HappyNewYear\HappyNewYear.exe
  • C:\ProgramData\ASUS\FestsEffect\data\Christmas\christmas.exe


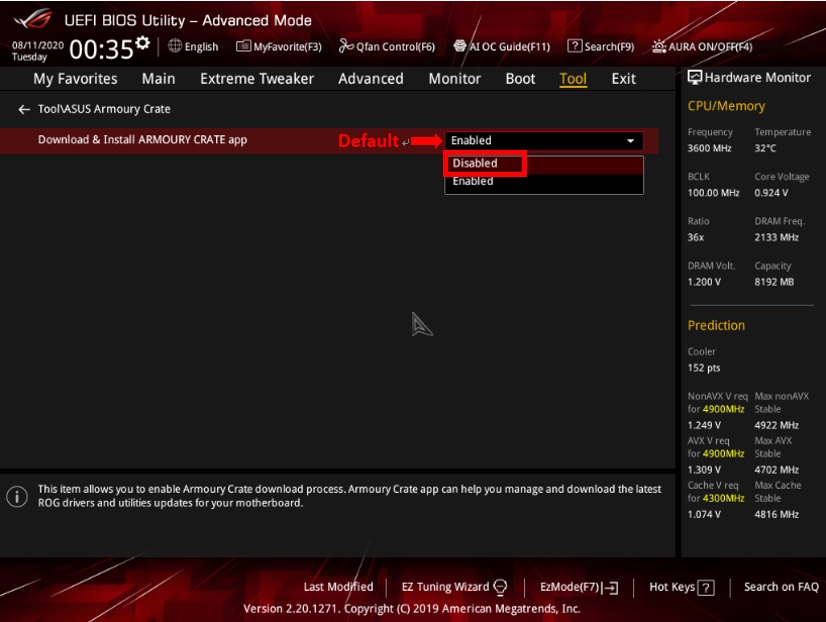
Чтобы отключить эту красоту, придётся покопаться в ASUS BIOS и деактивировать Armoury Crate:

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru