


Мошенники рассылают зловреды под видом обучающего ПО

Мошенники рассылают зловреды под видом обучающего ПО

Мошенники рассылают зловреды под видом обучающего ПО

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД России) предупредило о новой схеме, которую мошенники используют в отношении тех, кто ищет работу.

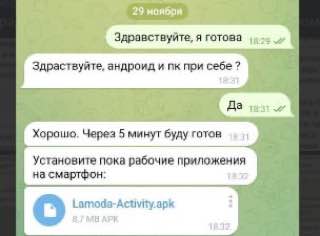
Злоумышленники рассылают вредоносные программы под видом приложений для обучения и берут под полный контроль устройства жертв.

Мошенники размещают вакансии на крупных рекрутинговых платформах. Они предлагают хорошо оплачиваемую работу, как правило, удаленную.

«Потенциального соискателя мошенники попросят заполнить анкету и пройти оплачиваемое обучение. Для убедительности общение может длиться несколько дней, в течение которых кандидатуру согласуют фейковые руководители, — сообщил официальный телеграм-канал УБК МВД России «Вестник киберполиции России». — Для прохождения обучения предлагают установить ряд приложений, одно из которых будет вредоносным. Если антивирусные программы пользователя будут блокировать установку, мошенники предоставят инструкцию как это обойти.  После установки приложение получит доступ к платежным сервисам и мессенджерам».


Как прокомментировала «Известиям» координатор проекта «Мошеловка» Евгения Лазарева, практика использования программных зловредов, которые требуются якобы для выполнения различных заданий, в том числе от лжеработодателей, чрезвычайно распространена, причем не только в России:

«Такие приложения и программы предлагают устанавливать еще и для выполнения заданий в рамках «подработки» без всякого обучения. Например, для схемы «оплата за лайки» или «букинг отелей». Нередко злоумышленники называют себя создателями обучающих программ и курсов дополнительного образования, для участия в которых необходимо скачивать подобное ПО».

Кроме того, зловреды маскируют под анкеты, тестовые задания, приглашения на собеседования и другие документы, необходимые для трудоустройства.

До сих пор довольно распространена традиционная схема мошенничества с трудоустройством, связанная с требованием оплаты за обучение или оформление документов. После получения денег злоумышленники просто исчезают. Как отметил адвокат Шон Бетрозов в комментарии для «Известий», обычно жертвами такой схемы являются домохозяйки, декретницы, студенты и пенсионеры.

«Преступники используют социальные сети, сайты вакансий, массовые рассылки и даже создают фальшивые сайты компаний. Эти порталы часто выглядят очень правдоподобно, копируя дизайн и даже URL-адреса, что вводит людей в заблуждение», — такие подробности привел Шон Бетрозов.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru