


F.A.C.C.T. поделилась результатами расследования аферы с онлайн-кредитами

F.A.C.C.T. поделилась результатами расследования аферы с онлайн-кредитами

F.A.C.C.T. поделилась результатами расследования аферы с онлайн-кредитами

Компания F.A.C.C.T. успешно завершила расследование мошеннической схемы с оформлением онлайн-кредитов. Личности злоумышленников были установлены для их дальнейшего привлечения к ответственности.

Ущерб финансовых организаций от этой интернет-аферы в 2021 году мог составлять миллионы рублей в день. Схема актуальна до сих пор.

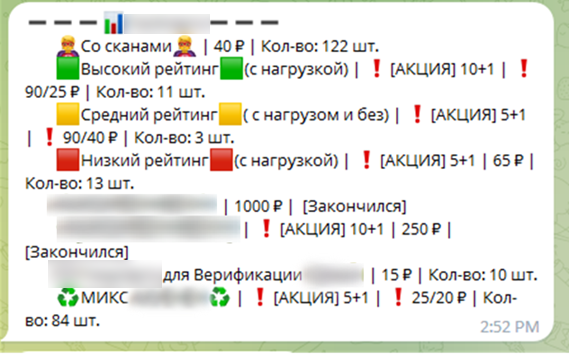
Мошенники для оформления кредитов использовали персональные данные, украденные в неназванном популярном государственном сервисе. Для краж использовались вредоносные приложения-стилеры, которые собирают с зараженных устройств различные данные, включая идентификационные, которые операторы зловредов продавали через мессенджеры.


Для повышения доверия займов злоумышленники оформляли на украденные данные небольшие кредиты, которые быстро погашали. Так аферисты получали возможность взять займы на более крупную сумму. Люди, на которых мошенники оформили кредиты, даже не подозревали об этом.

Для вывода денег злоумышленники использовали дропов – подставных лиц, оказывающих услуги по аренде своих карты и счетов за небольшой процент. В ряде случаев мошенники использовали в данном качестве своих друзей, знакомых и родственников.

В 2021 году, когда схема получила наибольшее распространение, мошенники могли взять в день несколько кредитов на сумму до 30 тыс. рублей. Общая сумма ущерба за рабочий день могла составить до нескольких миллионов.

Однако к весне 2022 года схема перестала приносить доходы в прежних объемах. Сервис ввел двухфакторную аутентификацию, а взять кредит в микрофинансовых организациях стало сложнее. Однако активность мошенников, направленная на перехват кодов, отправляемых через СМС-ообщения, сохраняется. Для этого они применяют различные методы социальной инженерии.

Специалисты департамента расследования высокотехнологичных преступлений компании F.A.C.C.T. обнаружили мошеннические телеграм-группы и телеграм-боты, которые использовали злоумышленники для коммуникации и покупки украденных учетных записей. В ходе изучения полученной информации установлены личности аферистов. Информация о них и итоги расследования были переданы клиенту для обращения в правоохранительные органы.

«Кроме самих финансовых организаций, жертвами мошеннической схемы стали обычные люди, которые не были в курсе, что кто-то оформил на них кредит. Они узнавали о займе только, когда появлялись задолженности. — рассказали специалисты департамента расследований высокотехнологичных преступлений компании F.A.C.C.T. — Схему, которая приносила прибыль злоумышленникам несколько лет назад, удалось нейтрализовать, но она вернулась в более изощренном виде со сложной социальной инженерией. Чтобы не стать жертвой злоумышленников необходимо соблюдать цифровую гигиену, настроить доступные инструменты безопасности, не сообщать даже очень убедительным собеседникам коды безопасности».

Подпишитесь на новости

ГосВПН и радар ДПС оказались приманками для установки Android-трояна

Обещают показать экипажи ДПС, камеры и бензин на заправках, а устанавливают загрузчик Android-трояна. Ф6/F6 обнаружила приложение-приманку «ДПС радар. Топливо онлайн», через которое распространяют ZloyRAT. Полезные для водителя функции здесь работают прежде всего на интересы злоумышленников.

На том же сайте предлагали «Радар БПЛА» и GosuVPN — якобы бесплатный государственный VPN.

По данным F6, за этими названиями тоже скрывались дропперы: программы, устанавливающие на устройство другие вредоносные программы.

ZloyRAT собирает контакты, входящие СМС и пуш-уведомления, позволяет отправлять сообщения и USSD-команды, а также совершать звонки без ведома владельца. После запуска приложение запрашивает доступ к СМС, контактам и управлению звонками.


Для маскировки троян открывает легитимный сайт. Пользователь видит знакомую страницу, пока программа занимается своими делами. В списке интересующих её приложений есть более 60 российских банковских и финансовых сервисов, а также маркетплейсы, госсервисы и Telegram.


По обращению CERT F6 вредоносный сайт заблокировали в России. Однако сама приманка легко меняет адрес и название.


Компания рекомендует не устанавливать APK по ссылкам из чатов и проверять запрашиваемые права.

RSS: Новости на портале Anti-Malware.ru