

F.A.C.C.T. поделилась результатами расследования аферы с онлайн-кредитами

F.A.C.C.T. поделилась результатами расследования аферы с онлайн-кредитами

F.A.C.C.T. поделилась результатами расследования аферы с онлайн-кредитами

Компания F.A.C.C.T. успешно завершила расследование мошеннической схемы с оформлением онлайн-кредитов. Личности злоумышленников были установлены для их дальнейшего привлечения к ответственности.

Ущерб финансовых организаций от этой интернет-аферы в 2021 году мог составлять миллионы рублей в день. Схема актуальна до сих пор.

Мошенники для оформления кредитов использовали персональные данные, украденные в неназванном популярном государственном сервисе. Для краж использовались вредоносные приложения-стилеры, которые собирают с зараженных устройств различные данные, включая идентификационные, которые операторы зловредов продавали через мессенджеры.


Для повышения доверия займов злоумышленники оформляли на украденные данные небольшие кредиты, которые быстро погашали. Так аферисты получали возможность взять займы на более крупную сумму. Люди, на которых мошенники оформили кредиты, даже не подозревали об этом.

Для вывода денег злоумышленники использовали дропов – подставных лиц, оказывающих услуги по аренде своих карты и счетов за небольшой процент. В ряде случаев мошенники использовали в данном качестве своих друзей, знакомых и родственников.

В 2021 году, когда схема получила наибольшее распространение, мошенники могли взять в день несколько кредитов на сумму до 30 тыс. рублей. Общая сумма ущерба за рабочий день могла составить до нескольких миллионов.

Однако к весне 2022 года схема перестала приносить доходы в прежних объемах. Сервис ввел двухфакторную аутентификацию, а взять кредит в микрофинансовых организациях стало сложнее. Однако активность мошенников, направленная на перехват кодов, отправляемых через СМС-ообщения, сохраняется. Для этого они применяют различные методы социальной инженерии.

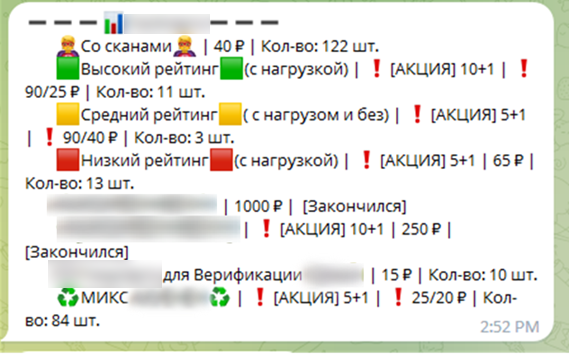
Специалисты департамента расследования высокотехнологичных преступлений компании F.A.C.C.T. обнаружили мошеннические телеграм-группы и телеграм-боты, которые использовали злоумышленники для коммуникации и покупки украденных учетных записей. В ходе изучения полученной информации установлены личности аферистов. Информация о них и итоги расследования были переданы клиенту для обращения в правоохранительные органы.

«Кроме самих финансовых организаций, жертвами мошеннической схемы стали обычные люди, которые не были в курсе, что кто-то оформил на них кредит. Они узнавали о займе только, когда появлялись задолженности. — рассказали специалисты департамента расследований высокотехнологичных преступлений компании F.A.C.C.T. — Схему, которая приносила прибыль злоумышленникам несколько лет назад, удалось нейтрализовать, но она вернулась в более изощренном виде со сложной социальной инженерией. Чтобы не стать жертвой злоумышленников необходимо соблюдать цифровую гигиену, настроить доступные инструменты безопасности, не сообщать даже очень убедительным собеседникам коды безопасности».

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

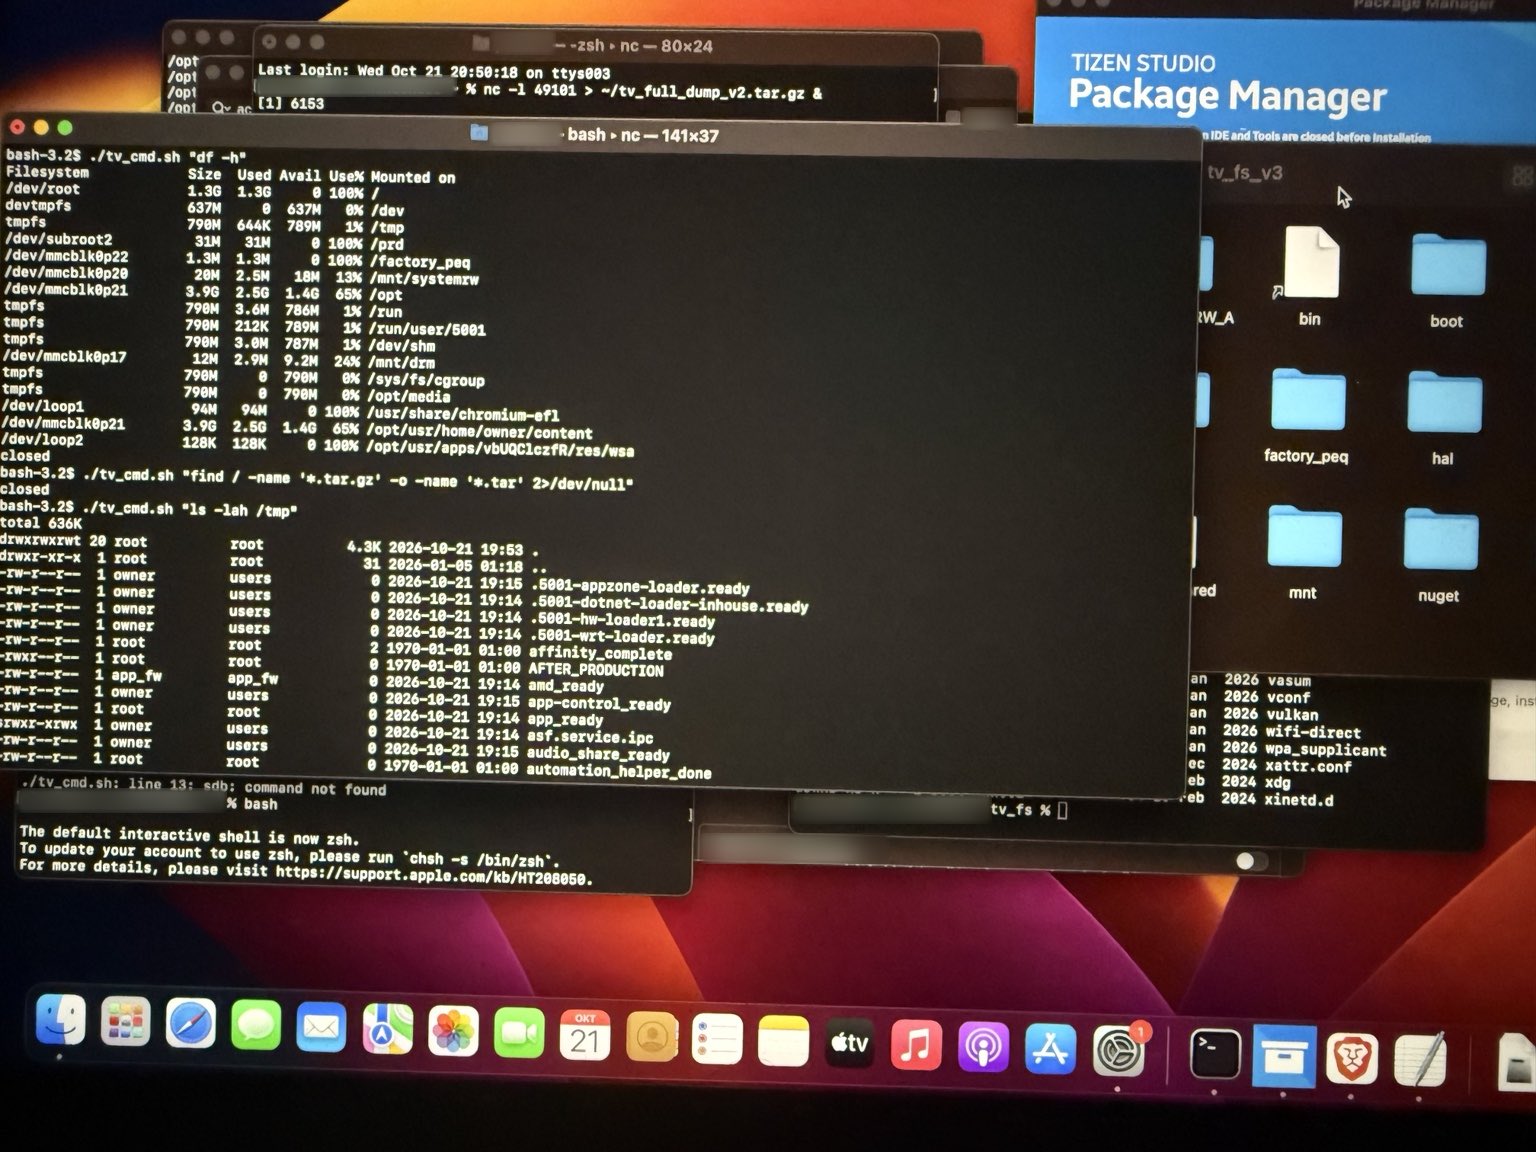
Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru