


Фишеры всё чаще обходят защиту с помощью SVG в письмах

Фишеры всё чаще обходят защиту с помощью SVG в письмах

Фишеры всё чаще обходят защиту с помощью SVG в письмах

Киберпреступники стали чаще использовать вложения в формате Scalable Vector Graphics (SVG) для вывода фишинговых форм или доставки вредоносных программ. Такой формат, по словам экспертов, помогает уходить от детектирования.

SVG — пример векторной графики, отличающийся от растровых JPG и PNG использованием линий, форм и текстовых данных. Основное преимущество SVG в возможности менять размер без потери качества.

Использовать SVG в фишинговых кампаниях злоумышленники научились далеко не вчера. Тем не менее исследователи из MalwareHunterTeam отмечают рост числа таких атак. Специалисты даже поделились образцами участвующих в подобной кампании вредоносов — здесь и здесь.

Помимо самой графики, файлы в формате SVG способны выводить HTML-контент с помощью элемента <foreignObject>, а также выполнять JavaScript-код после загрузки графики.

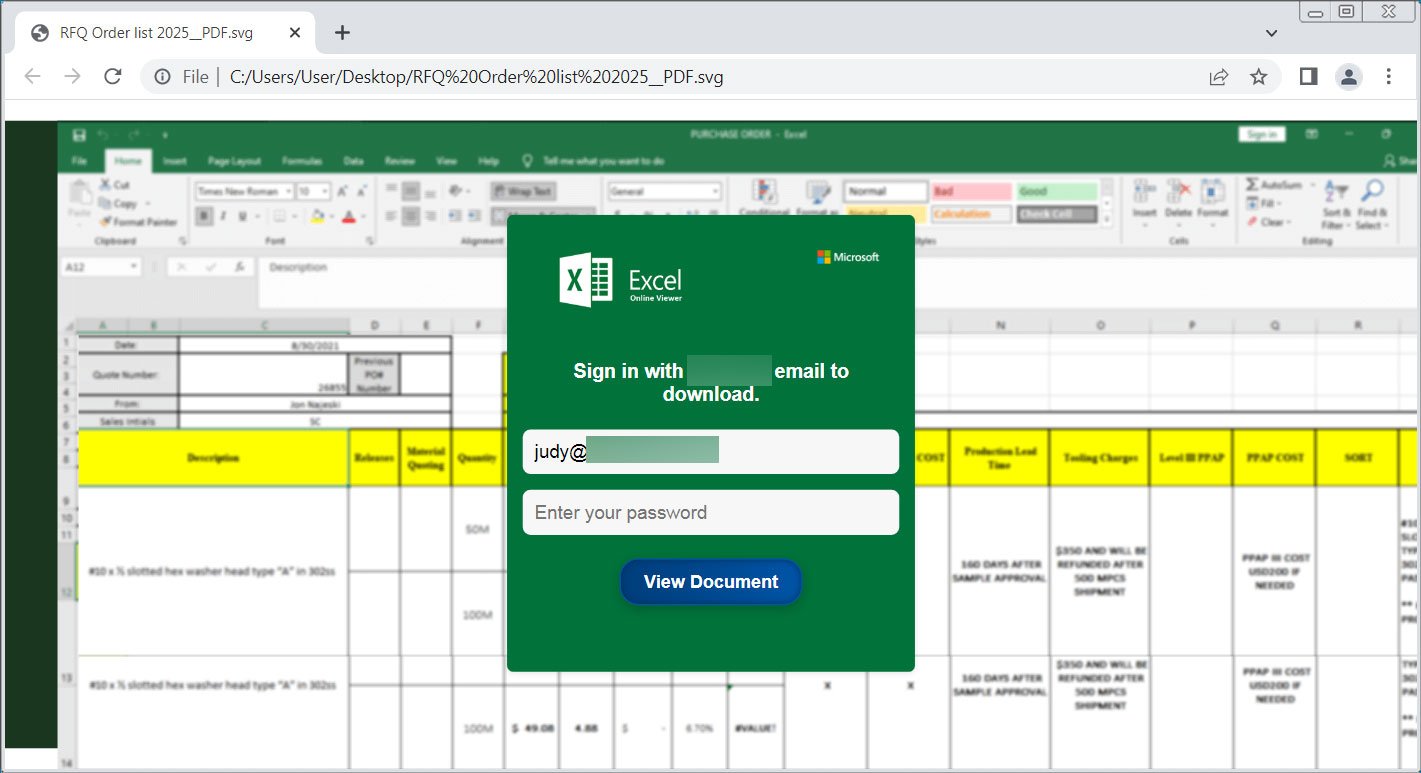
Эта функциональность позволяет атакующим создавать фишинговые формы, передающие введённые учётные данные. Одно из таких вложений, пойманное в недавней киберкампании, представляет собой замаскированный под Excel-таблицу файл (детекты на VirusTotal).

В этом файле можно найти форму, отправляющую всю введённую информацию злоумышленникам.

Источник: BleepingComputer


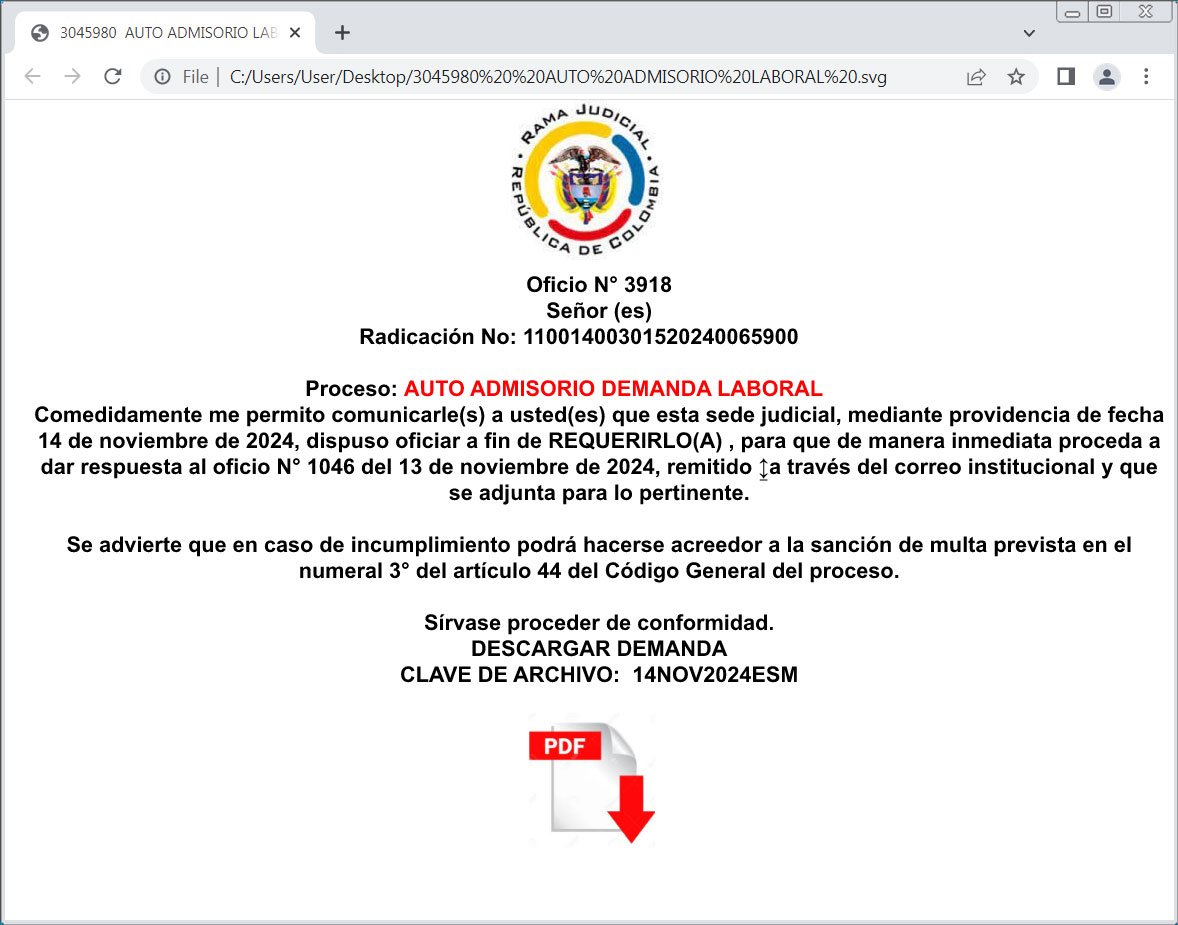
А вот ещё один пример: SVG-вложение подаётся под видом официального документа, предлагающего кликнуть на кнопке «Загрузить». По ссылке происходит скачивание вредоносной программы.

Подпишитесь на новости

Anthropic сообщила полиции об угрозах нападения в чате с Claude

Разговор с ИИ закончился визитом полиции. Во Флориде 30-летнюю Карли Мишель Хеллер обвинили в письменных угрозах насилия после переписки с Claude. По версии следствия, она заявила о намерении устроить стрельбу в офисе шерифа округа Ли, а затем сообщила, что приобрела оружие.

Как пишет Gulf Coast News, сообщения заметили системы безопасности Anthropic. Переписку передали на проверку человеку, после чего компания уведомила правоохранителей.

По сообщениям СМИ, сотрудники установили личность Хеллер и задержали её дома без лишнего шума. Шериф Кармайн Марсено рассказал, что женщина использовала Claude как дневник.

Хеллер предъявили обвинение в преступлении второй степени по закону Флориды. Виновность женщины предстоит установить суду.

История показывает границу, о которой легко забыть за дружелюбным интерфейсом: чат с ИИ нельзя воспринимать как дневник в запертом ящике. В этом случае потенциально опасные сообщения прошли автоматическую проверку, оценку специалиста и дошли до полиции.

При этом делать вывод, что любая резкая фраза автоматически приводит к аресту, оснований нет. Здесь, по версии следствия, переписка содержала конкретную цель предполагаемого нападения и заявление о приобретении оружия. Именно эти обстоятельства теперь будут разбирать в рамках дела.

RSS: Новости на портале Anti-Malware.ru