


Фишеры всё чаще обходят защиту с помощью SVG в письмах

Фишеры всё чаще обходят защиту с помощью SVG в письмах

Фишеры всё чаще обходят защиту с помощью SVG в письмах

Киберпреступники стали чаще использовать вложения в формате Scalable Vector Graphics (SVG) для вывода фишинговых форм или доставки вредоносных программ. Такой формат, по словам экспертов, помогает уходить от детектирования.

SVG — пример векторной графики, отличающийся от растровых JPG и PNG использованием линий, форм и текстовых данных. Основное преимущество SVG в возможности менять размер без потери качества.

Использовать SVG в фишинговых кампаниях злоумышленники научились далеко не вчера. Тем не менее исследователи из MalwareHunterTeam отмечают рост числа таких атак. Специалисты даже поделились образцами участвующих в подобной кампании вредоносов — здесь и здесь.

Помимо самой графики, файлы в формате SVG способны выводить HTML-контент с помощью элемента <foreignObject>, а также выполнять JavaScript-код после загрузки графики.

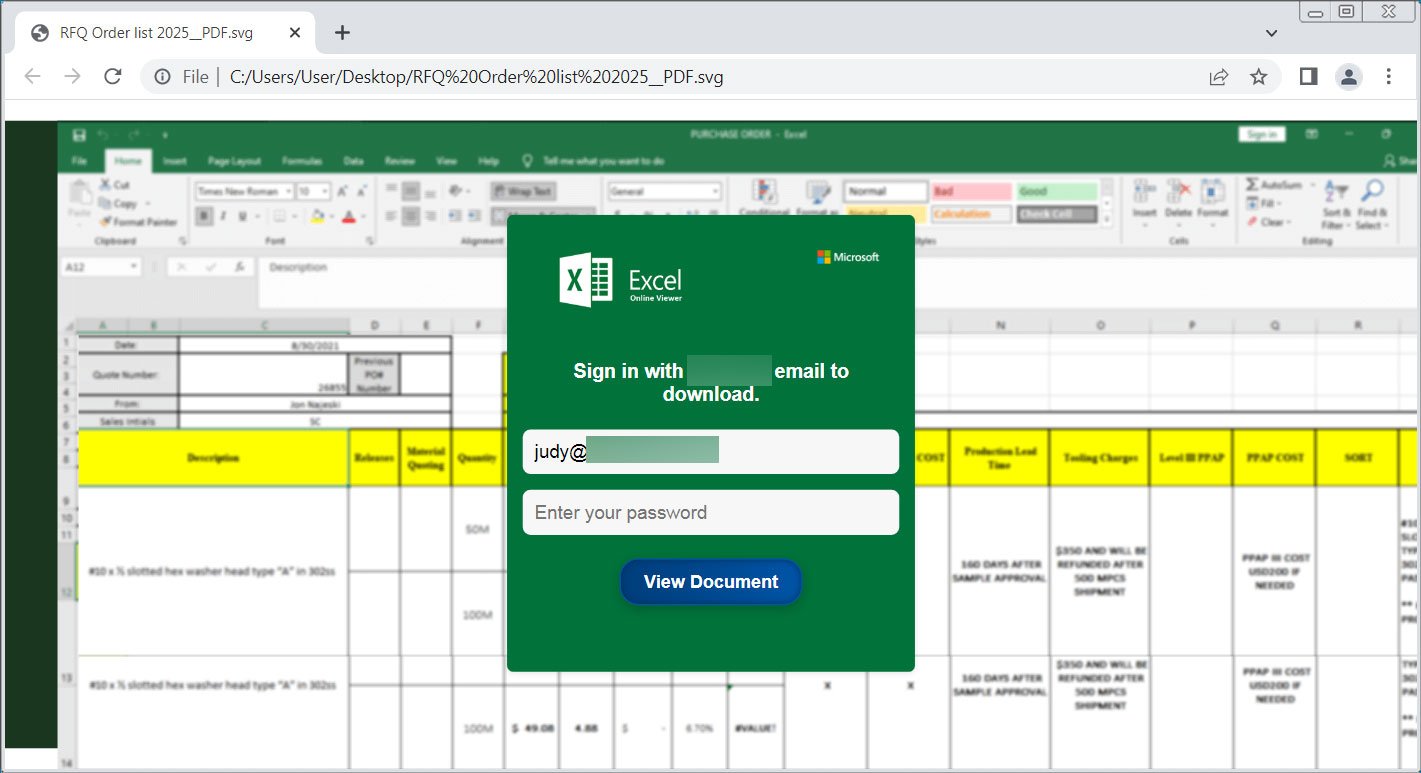
Эта функциональность позволяет атакующим создавать фишинговые формы, передающие введённые учётные данные. Одно из таких вложений, пойманное в недавней киберкампании, представляет собой замаскированный под Excel-таблицу файл (детекты на VirusTotal).

В этом файле можно найти форму, отправляющую всю введённую информацию злоумышленникам.

Источник: BleepingComputer


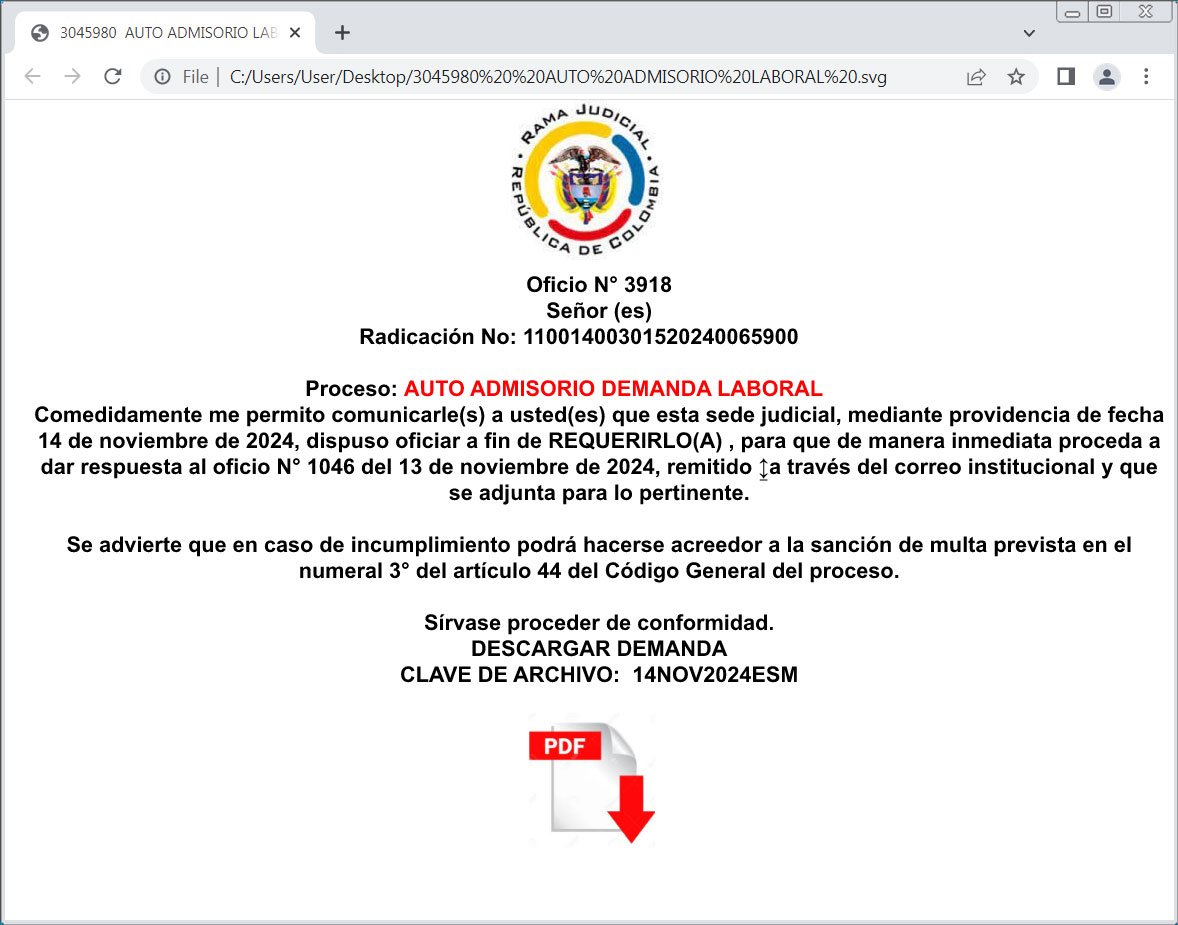
А вот ещё один пример: SVG-вложение подаётся под видом официального документа, предлагающего кликнуть на кнопке «Загрузить». По ссылке происходит скачивание вредоносной программы.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru