


Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Создатель Linux и руководитель разработки ядра пояснил исключение 11 российских разработчиков указанием юристов, продиктованным санкциями в отношении РФ.

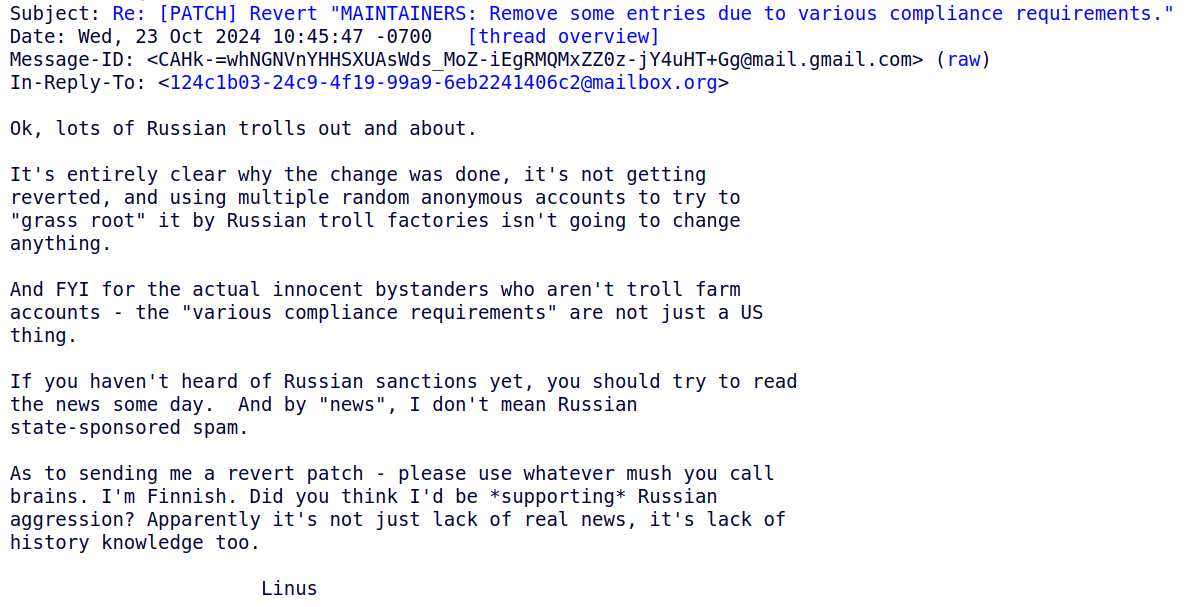
Линус Торвальдс прокомментировал ситуацию изданию Phoronix. Исключение 11 мейнтейнеров ядра Linux он объяснил требованием юристов из-за необходимости соблюдения санкционной политики ЕС и США в отношении России.

«Окей, кучка российских троллей и всех прочих. Совершенно ясно, почему было сделано изменение, оно не будет отменено, и использование нескольких случайных анонимных аккаунтов для попытки “протащить“ его через русские фабрики троллей не изменит ничего. И в качестве информации для действительно невиновных сочувствующих, которые не являются аккаунтами фабрики троллей, — эти “различные требования комплаенса“ относятся не только к США», — уточнил Торвальдс.


Однако, как пишет Phoronix, до сих пор нет ясности, будут ли приниматься исправления как от 11 исключенных разработчиков, так и от любых других, связанных с Россией. Тем более что национальную принадлежность скрыть довольно просто.

Александр Шиян коротко прокомментировал причины своего исключения изданию Runet News: «Причина очевидна — домен RU». Реальных причин удаления ему никто не озвучил.

«Мне на самом деле всё равно, есть я в списке или нет там меня… Но сама ситуация заставляет задуматься о возможных альтернативах Linux, ибо если такое сейчас прокатит, то далее может быть продолжение похлеще. В коде ядра, если погрепить, можно найти много драйверов с указанием авторов, имеющих адрес в зоне RU. Как тут будут действовать? Если удалят упоминания, то значит, все слова об открытых лицензиях были пустым звуком», — пояснил Шиян.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru