


Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Создатель Linux и руководитель разработки ядра пояснил исключение 11 российских разработчиков указанием юристов, продиктованным санкциями в отношении РФ.

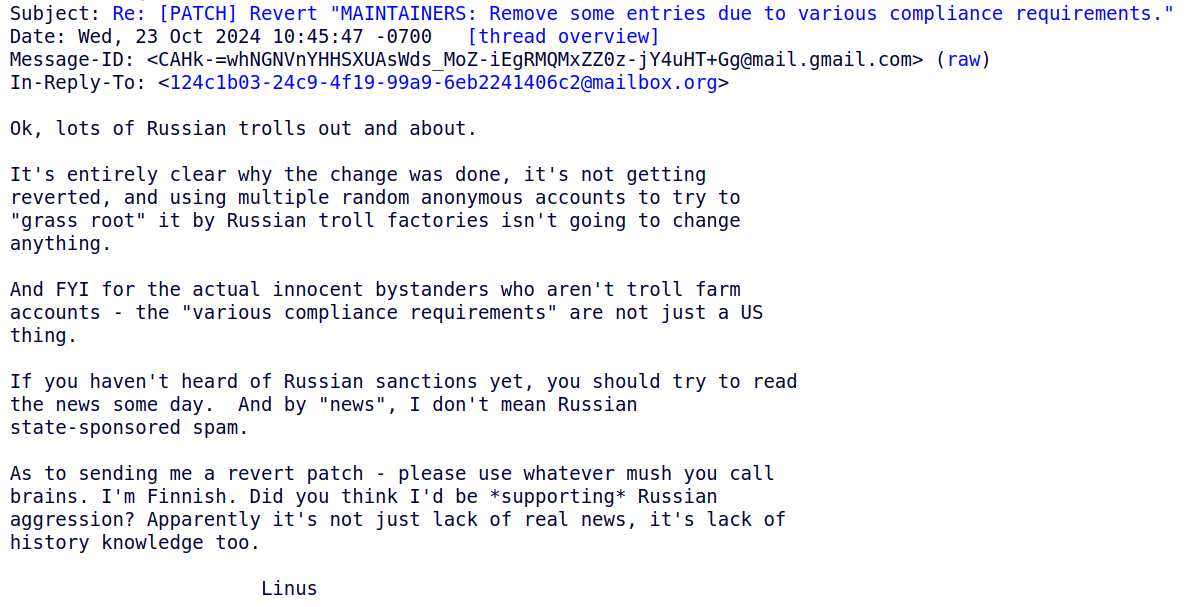
Линус Торвальдс прокомментировал ситуацию изданию Phoronix. Исключение 11 мейнтейнеров ядра Linux он объяснил требованием юристов из-за необходимости соблюдения санкционной политики ЕС и США в отношении России.

«Окей, кучка российских троллей и всех прочих. Совершенно ясно, почему было сделано изменение, оно не будет отменено, и использование нескольких случайных анонимных аккаунтов для попытки “протащить“ его через русские фабрики троллей не изменит ничего. И в качестве информации для действительно невиновных сочувствующих, которые не являются аккаунтами фабрики троллей, — эти “различные требования комплаенса“ относятся не только к США», — уточнил Торвальдс.


Однако, как пишет Phoronix, до сих пор нет ясности, будут ли приниматься исправления как от 11 исключенных разработчиков, так и от любых других, связанных с Россией. Тем более что национальную принадлежность скрыть довольно просто.

Александр Шиян коротко прокомментировал причины своего исключения изданию Runet News: «Причина очевидна — домен RU». Реальных причин удаления ему никто не озвучил.

«Мне на самом деле всё равно, есть я в списке или нет там меня… Но сама ситуация заставляет задуматься о возможных альтернативах Linux, ибо если такое сейчас прокатит, то далее может быть продолжение похлеще. В коде ядра, если погрепить, можно найти много драйверов с указанием авторов, имеющих адрес в зоне RU. Как тут будут действовать? Если удалят упоминания, то значит, все слова об открытых лицензиях были пустым звуком», — пояснил Шиян.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru