


Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Создатель Linux и руководитель разработки ядра пояснил исключение 11 российских разработчиков указанием юристов, продиктованным санкциями в отношении РФ.

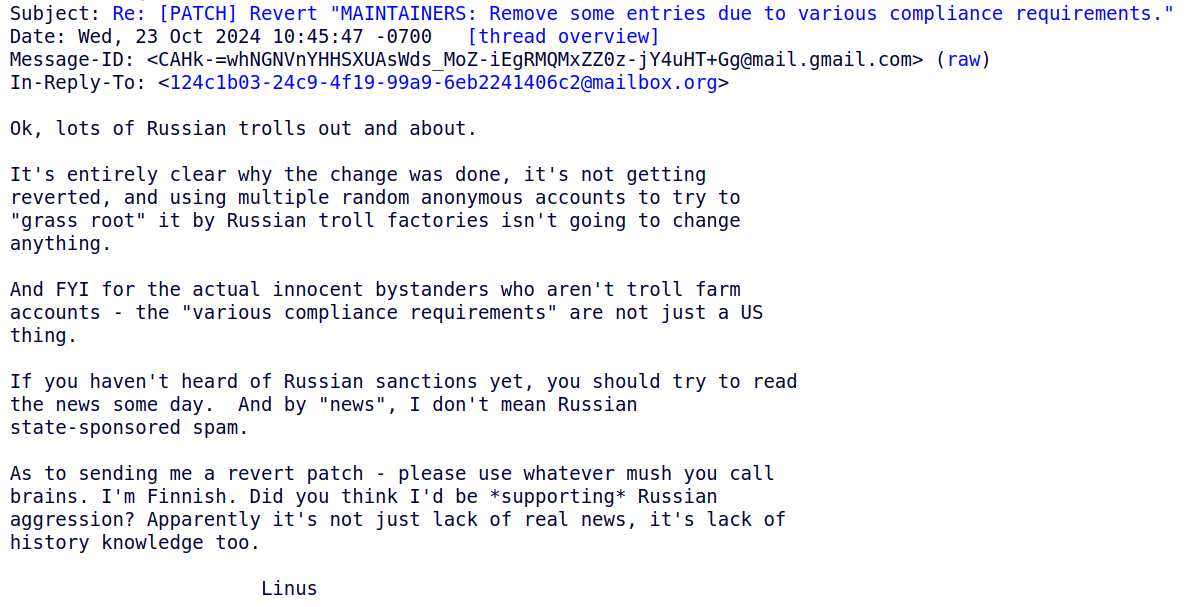
Линус Торвальдс прокомментировал ситуацию изданию Phoronix. Исключение 11 мейнтейнеров ядра Linux он объяснил требованием юристов из-за необходимости соблюдения санкционной политики ЕС и США в отношении России.

«Окей, кучка российских троллей и всех прочих. Совершенно ясно, почему было сделано изменение, оно не будет отменено, и использование нескольких случайных анонимных аккаунтов для попытки “протащить“ его через русские фабрики троллей не изменит ничего. И в качестве информации для действительно невиновных сочувствующих, которые не являются аккаунтами фабрики троллей, — эти “различные требования комплаенса“ относятся не только к США», — уточнил Торвальдс.


Однако, как пишет Phoronix, до сих пор нет ясности, будут ли приниматься исправления как от 11 исключенных разработчиков, так и от любых других, связанных с Россией. Тем более что национальную принадлежность скрыть довольно просто.

Александр Шиян коротко прокомментировал причины своего исключения изданию Runet News: «Причина очевидна — домен RU». Реальных причин удаления ему никто не озвучил.

«Мне на самом деле всё равно, есть я в списке или нет там меня… Но сама ситуация заставляет задуматься о возможных альтернативах Linux, ибо если такое сейчас прокатит, то далее может быть продолжение похлеще. В коде ядра, если погрепить, можно найти много драйверов с указанием авторов, имеющих адрес в зоне RU. Как тут будут действовать? Если удалят упоминания, то значит, все слова об открытых лицензиях были пустым звуком», — пояснил Шиян.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru