


WhatsApp теперь шифрует БД контактов для безопасной синхронизации

WhatsApp теперь шифрует БД контактов для безопасной синхронизации

WhatsApp теперь шифрует БД контактов для безопасной синхронизации

Разработчики WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в РФ) добавили мессенджеру зашифрованное хранилище Identity Proof Linked Storage (IPLS), предназначенное для управления контактами.

Нововведение должно положительно сказаться на конфиденциальности пользовательских данных при их синхронизации. В частности, решаются сразу две известные проблемы WhatsApp:

  1. Минимизируется риск потери контактов.
  2. Устраняется невозможность синхронизировать контакты между устройствами.

С появлением IPLS мессенджер привязывает сохраненные контакты не к конкретному девайсу, а скорее к аккаунту. Таким образом, при частой смене устройств пользователям будет легче управлять сохраненными контактами.

Более того, IPLS также позволяет создавать списки контактов для каждого аккаунта на устройстве и, соответственно, легко ими управлять. При этом, само собой, списки изолируются друг от друга.

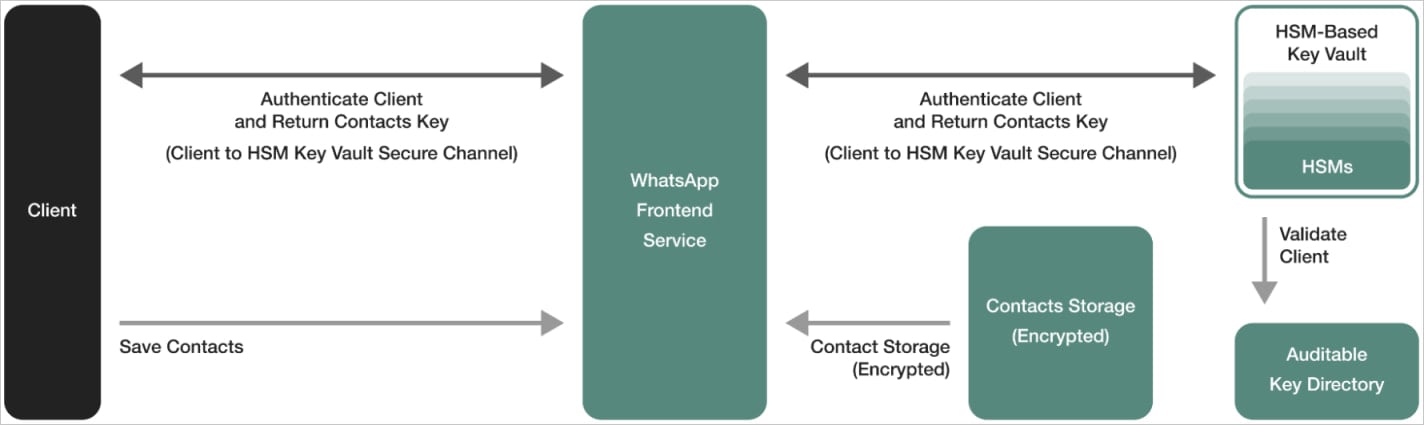
Для обеспечения безопасности пользовательских данных IPLS использует комбинацию шифрования, Hardware Security Modules (HSMs) и принцип Key Transparency (позволяет верифицировать открытые ключи при E2EE).

Если пользователь заносит новый контакт, имя последнего шифруется с помощью симметричного алгоритма. Сам ключ генерируется и хранится на устройстве пользователя.


Кроме того, разработчик WhatsApp подключили Cloudflare для независимого стороннего аудита своих криптографических операций.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru