


В системах GNU/Linux нашли критическую RCE-уязвимость, патча пока нет

В системах GNU/Linux нашли критическую RCE-уязвимость, патча пока нет

В системах GNU/Linux нашли критическую RCE-уязвимость, патча пока нет

Специалисты предупреждают о критической уязвимости, затрагивающей все системы GNU/Linux. В случае эксплуатации неаутентифицированный злоумышленник может выполнить код удалённо.

Судя по всему, проблема существовала более десяти лет, а через две недели исследователи обещают опубликовать технические детали.

Интересно, что уязвимость пока не получила CVE-идентификатор, несмотря на критический уровень.


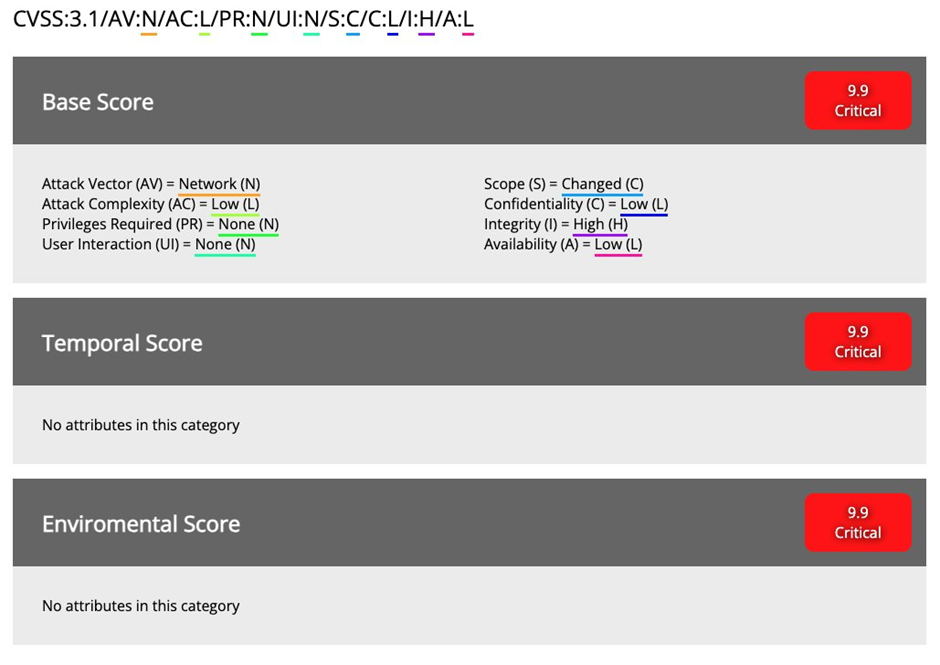
Сообщается также, что разработчики ряда ведущих дистрибутивов Linux подтвердили опасность, которую создаёт брешь. Например, команды Canonical и RedHat заявили, что ей можно присвоить 9,9 балла из 10.

Тем не менее патча пока нет, поскольку разработчики продолжают обсуждать нюансы: в частности, насколько серьёзную опасность брешь представляет на самом деле.

Как пишет Thread Reader, обнаруживший уязвимость исследователь недоволен процессом раскрытия информации о проблеме. Дескать, всё происходит очень медленно, хотя в Сети уже есть несколько PoC (proof-of-concept).

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru