


В системах GNU/Linux нашли критическую RCE-уязвимость, патча пока нет

В системах GNU/Linux нашли критическую RCE-уязвимость, патча пока нет

В системах GNU/Linux нашли критическую RCE-уязвимость, патча пока нет

Специалисты предупреждают о критической уязвимости, затрагивающей все системы GNU/Linux. В случае эксплуатации неаутентифицированный злоумышленник может выполнить код удалённо.

Судя по всему, проблема существовала более десяти лет, а через две недели исследователи обещают опубликовать технические детали.

Интересно, что уязвимость пока не получила CVE-идентификатор, несмотря на критический уровень.


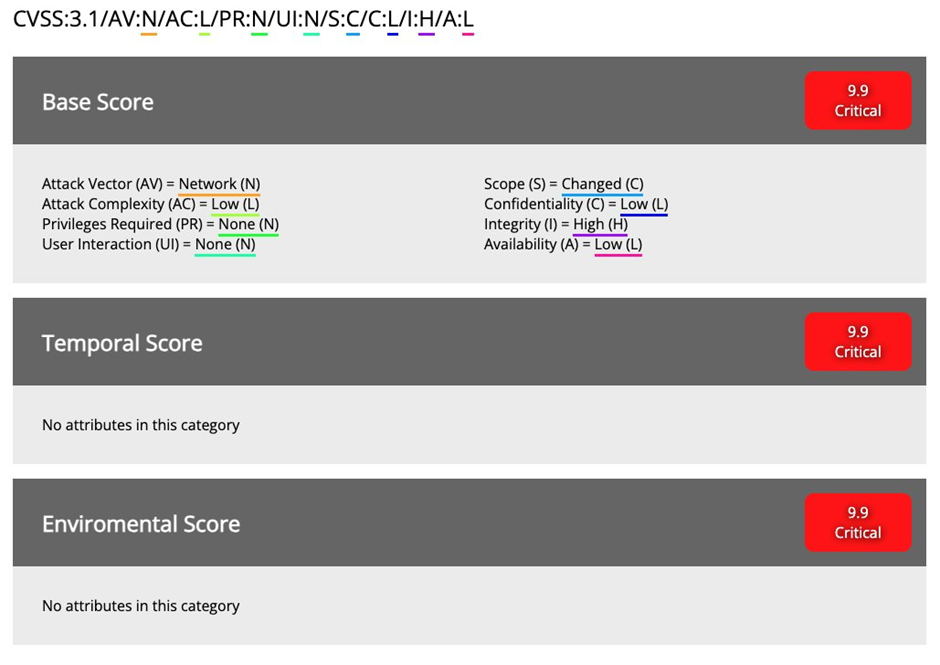
Сообщается также, что разработчики ряда ведущих дистрибутивов Linux подтвердили опасность, которую создаёт брешь. Например, команды Canonical и RedHat заявили, что ей можно присвоить 9,9 балла из 10.

Тем не менее патча пока нет, поскольку разработчики продолжают обсуждать нюансы: в частности, насколько серьёзную опасность брешь представляет на самом деле.

Как пишет Thread Reader, обнаруживший уязвимость исследователь недоволен процессом раскрытия информации о проблеме. Дескать, всё происходит очень медленно, хотя в Сети уже есть несколько PoC (proof-of-concept).

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru