


Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

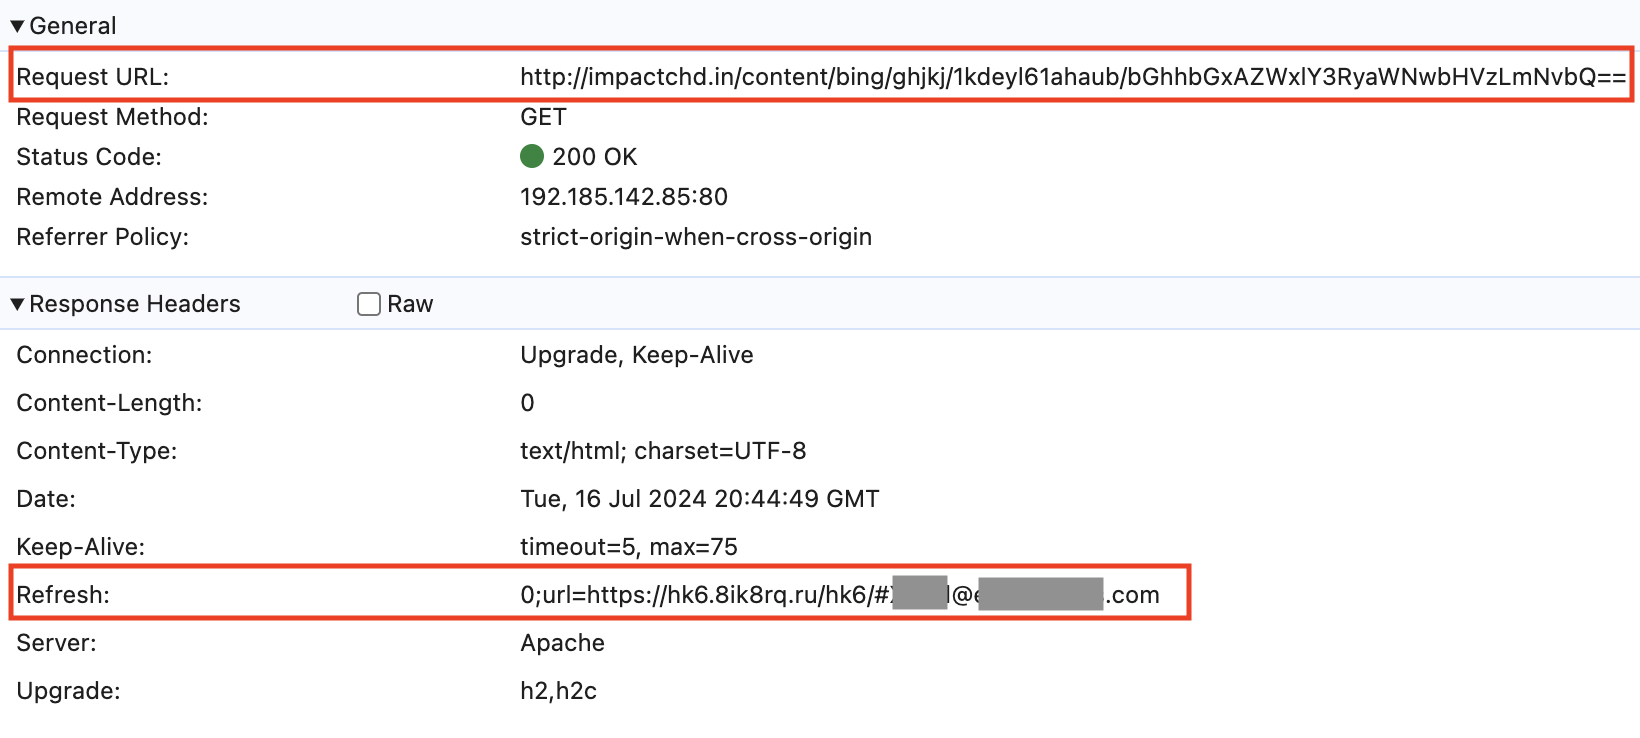
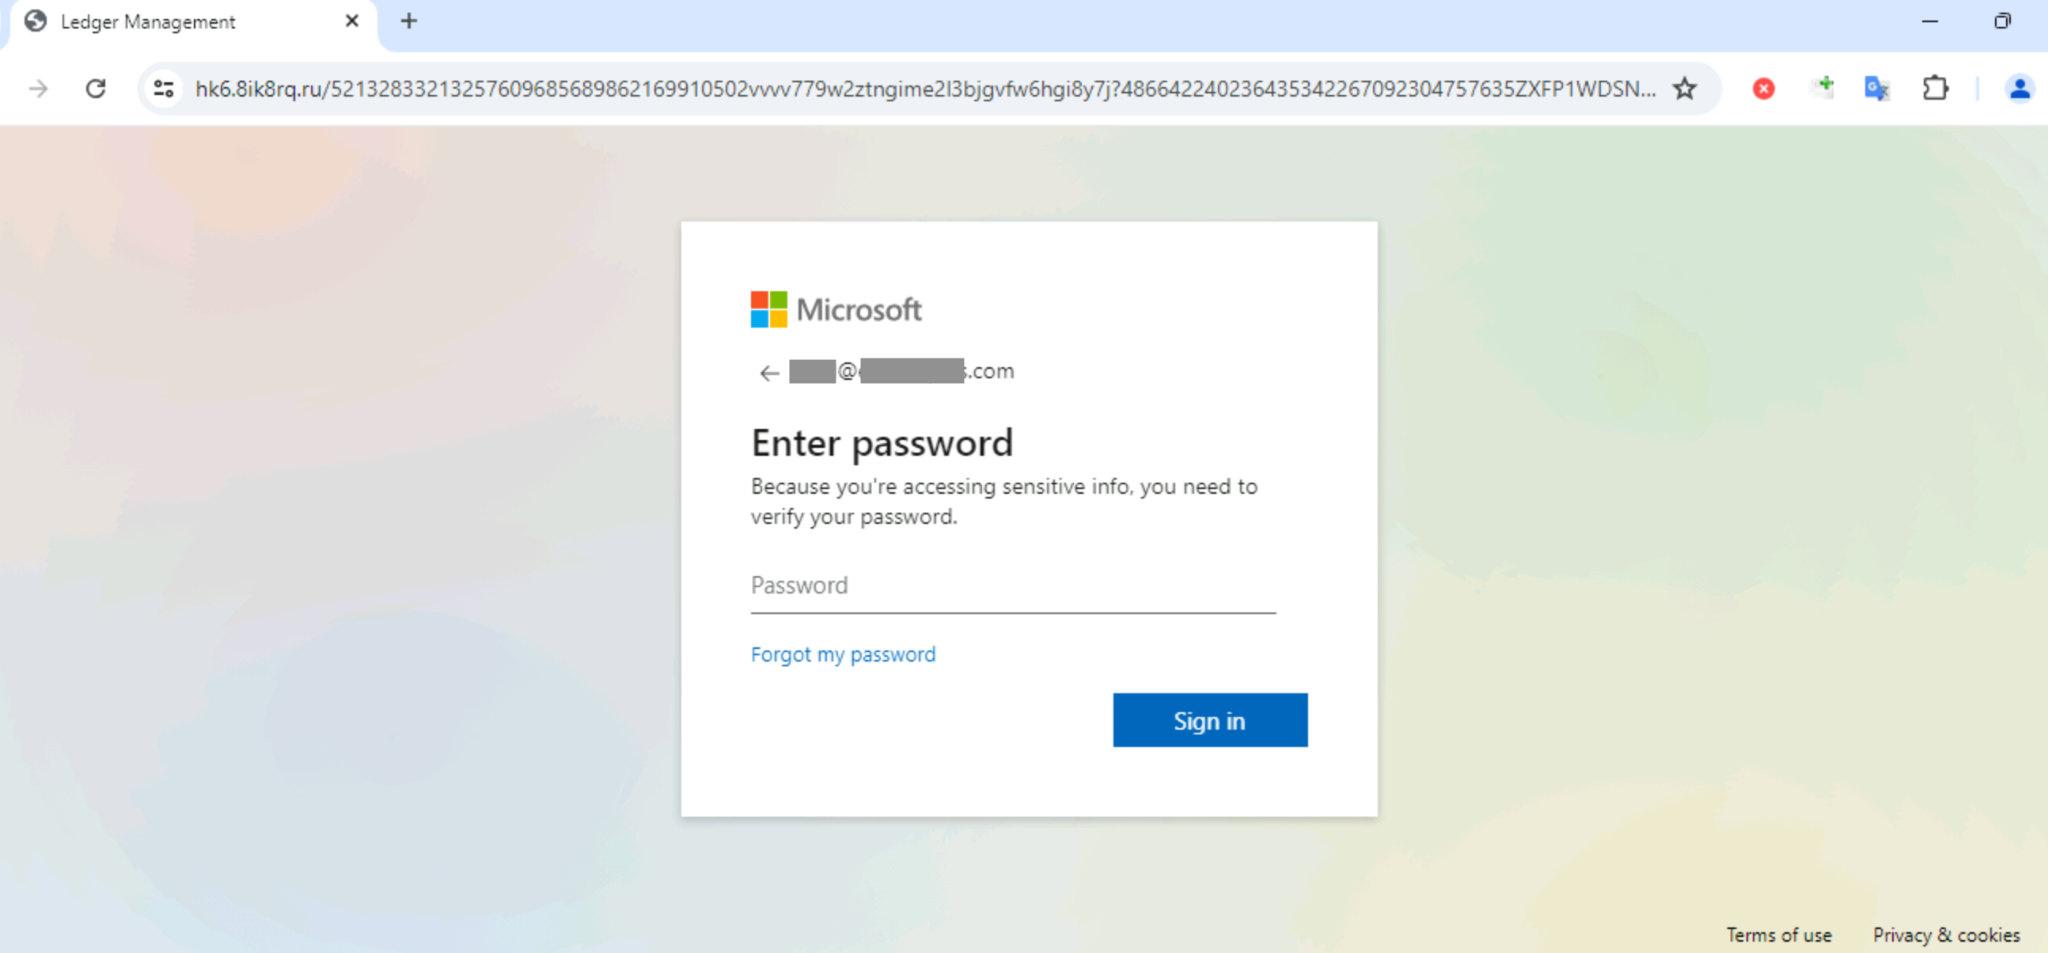
Киберпреступники запустили новые фишинговые кампании, в которых используются записи «refresh» в HTTP-заголовках для доставки поддельных страниц с формами входа. Задача — вытащить учётные данные получателя.

Об атаках рассказали специалисты Unit 42 (принадлежит Palo Alto Networks) Ю Чжан, Цзэю Ю и Вэй Ван. В отчёте отмечается следующее:

«Эти кампании отличаются от других фишинговых атак использованием отправляемого сервером заголовка ответа, который встречается до обработки HTML-контента».

«Вредоносные ссылки заставляют браузер жертвы обновлять и перезагружать веб-страницу. При этом взаимодействие с самим целевым пользователем не требуется».


Более 36% этих атак были направлены на организации экономического сектора, 12,9% — на финансовые услуги, 6,9% — госсектор, 5,7% — сферу здравоохранения.

Кампании начинаются с доставки вредоносных ссылок через URL в нештатном заголовке ответа HTTP — Header Refresh, где содержатся адреса электронной почты интересуемых получателей. Сама ссылка, на которую необходимо перенаправить жертву, встроена в заголовок ответа Refresh.

Вредоносный URL, который присутствует в изначальном электронном письме, в одних случаях замаскирован под легитимный домен, в других — ведёт на скомпрометированный ресурс. При переходе стартует серия редиректов, «приземляющая» получателя на страницу для сбора учётных данных.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru