


Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Киберпреступники запустили новые фишинговые кампании, в которых используются записи «refresh» в HTTP-заголовках для доставки поддельных страниц с формами входа. Задача — вытащить учётные данные получателя.

Об атаках рассказали специалисты Unit 42 (принадлежит Palo Alto Networks) Ю Чжан, Цзэю Ю и Вэй Ван. В отчёте отмечается следующее:

«Эти кампании отличаются от других фишинговых атак использованием отправляемого сервером заголовка ответа, который встречается до обработки HTML-контента».

«Вредоносные ссылки заставляют браузер жертвы обновлять и перезагружать веб-страницу. При этом взаимодействие с самим целевым пользователем не требуется».


Более 36% этих атак были направлены на организации экономического сектора, 12,9% — на финансовые услуги, 6,9% — госсектор, 5,7% — сферу здравоохранения.

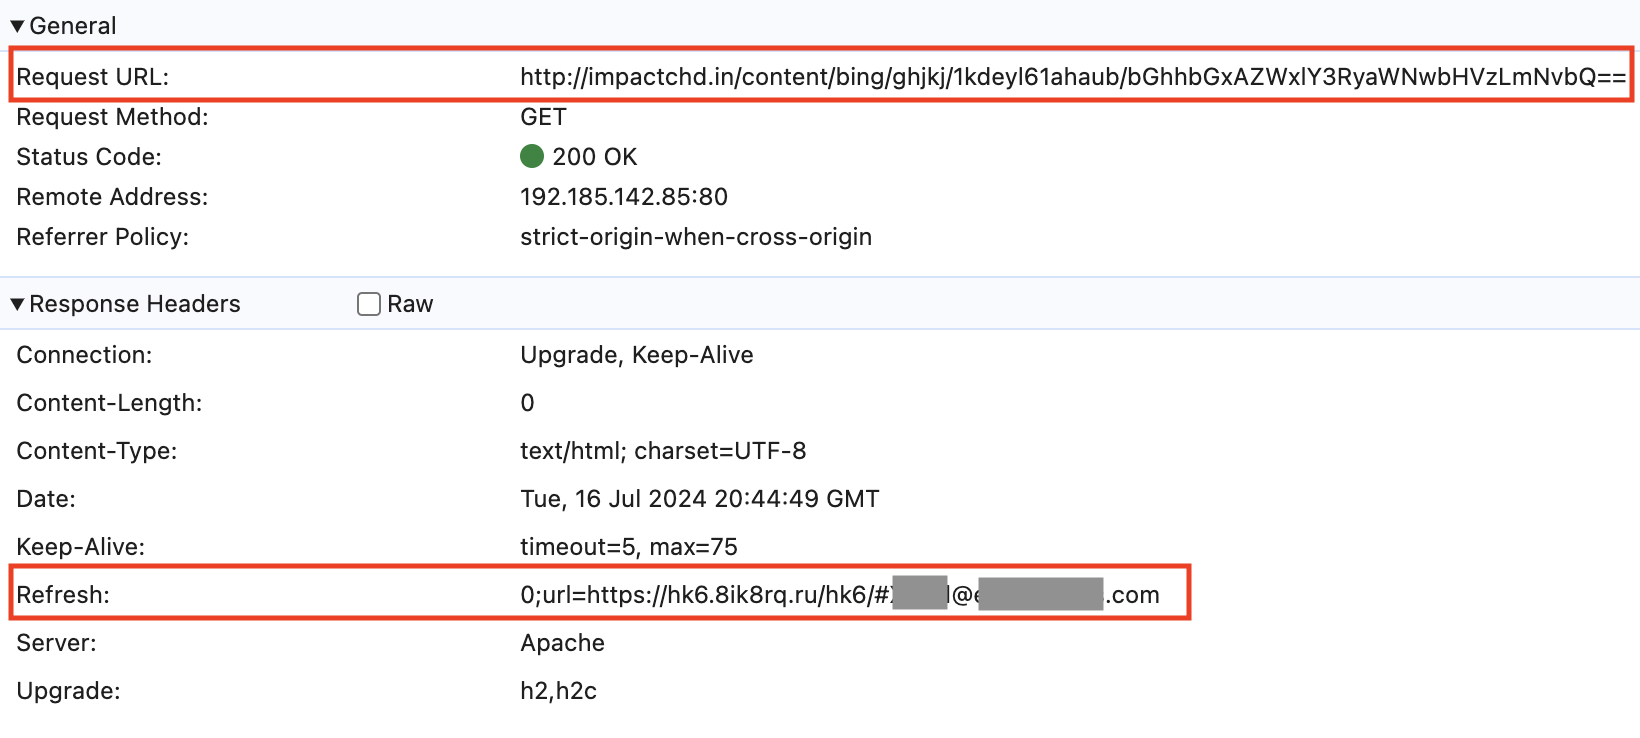
Кампании начинаются с доставки вредоносных ссылок через URL в нештатном заголовке ответа HTTP — Header Refresh, где содержатся адреса электронной почты интересуемых получателей. Сама ссылка, на которую необходимо перенаправить жертву, встроена в заголовок ответа Refresh.

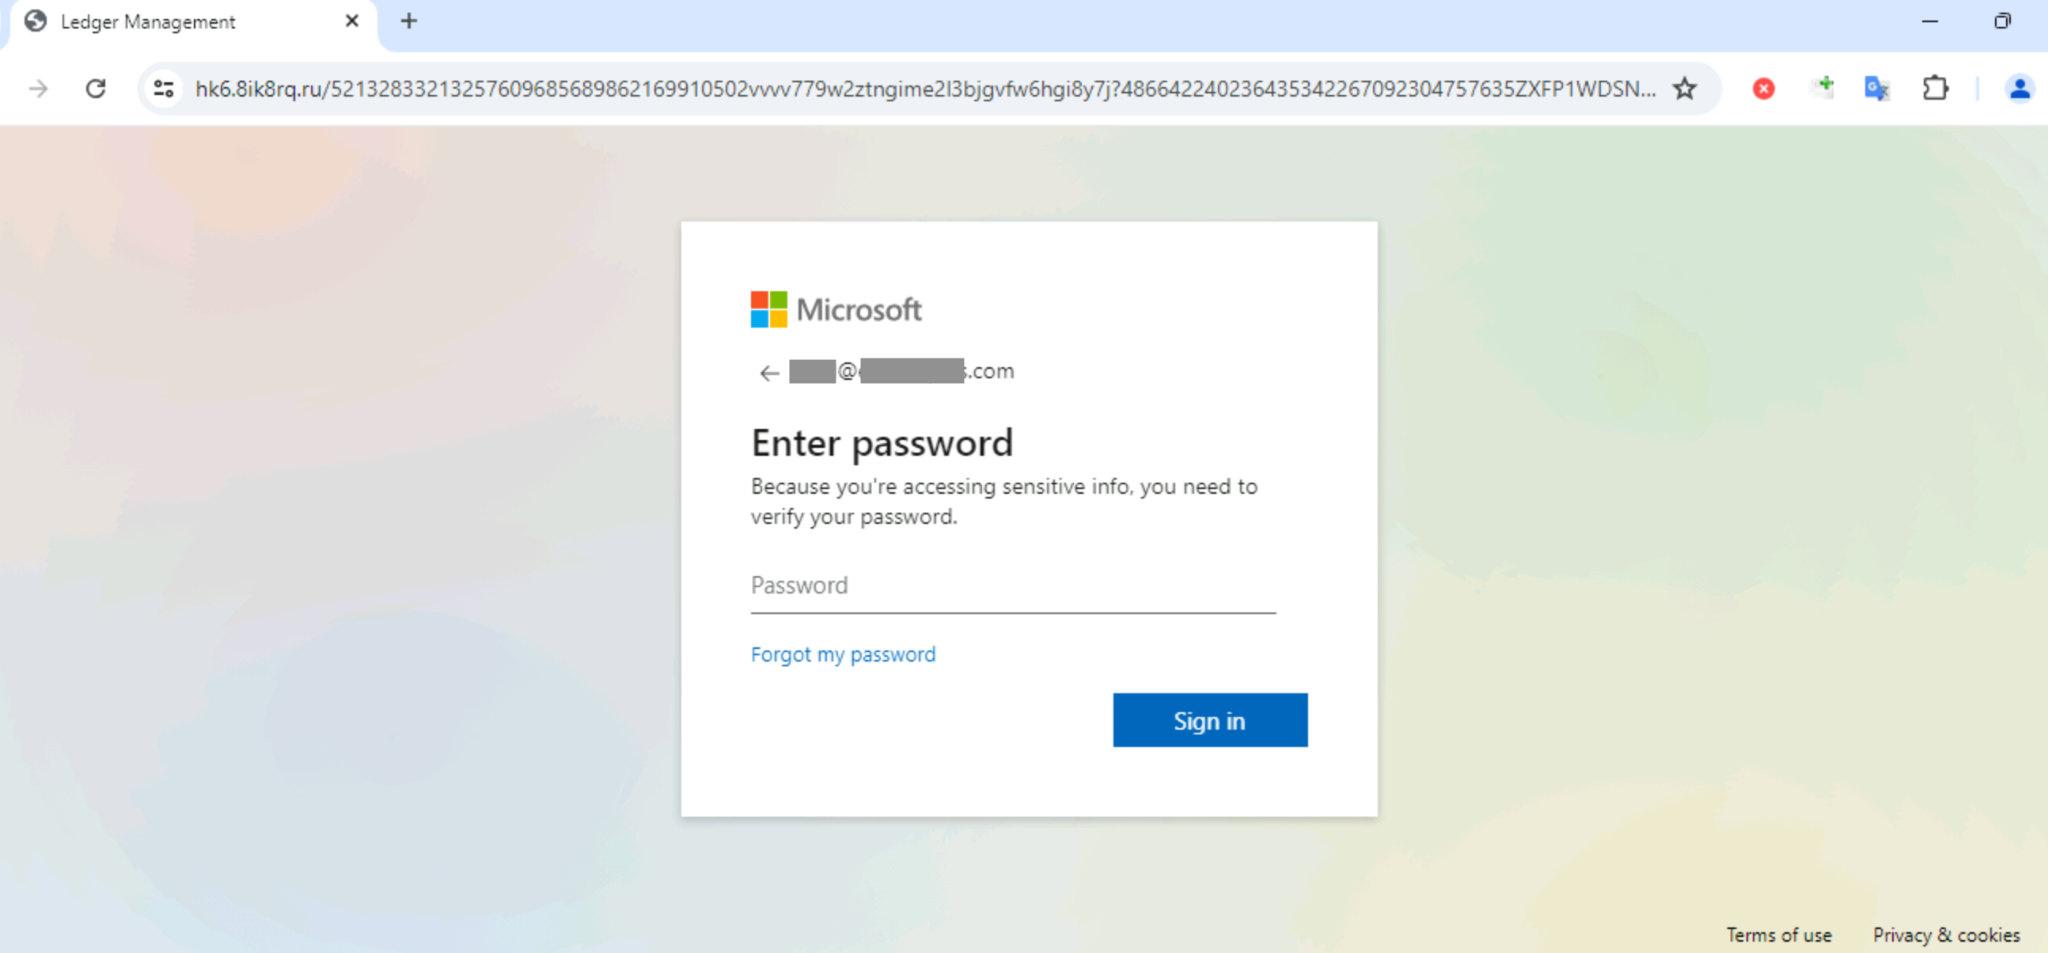
Вредоносный URL, который присутствует в изначальном электронном письме, в одних случаях замаскирован под легитимный домен, в других — ведёт на скомпрометированный ресурс. При переходе стартует серия редиректов, «приземляющая» получателя на страницу для сбора учётных данных.

Подпишитесь на новости

После бана мошенника в МАКС предлагают блокировать все его сим-карты

Блокировка мошеннического аккаунта в МАКС может получить продолжение на уровне мобильной связи. Глава Минцифры Максут Шадаев предложил рассмотреть отключение не только номера, использованного в мессенджере, но и остальных сим-карт того же владельца.

Заявление министра приводит ТАСС. По его словам, одного запрета на работу аккаунта недостаточно: противодействие должно продолжаться и у операторов связи.

Дополнительно обсуждается период охлаждения, в течение которого человек не сможет оформить новые номера. Идея — усложнить возвращение к мошенническим действиям после блокировки.

Продолжительность ограничений, порядок передачи сведений операторам и процедура обжалования в приведённом заявлении не раскрыты.

Особенно важен вопрос, как будут устанавливать владельца и его причастность к мошенничеству. Номер может использоваться человеком, на которого он не оформлен, либо оказаться скомпрометированным. От точности этой проверки зависит, кого затронут ограничения.

Заявление также не означает, что любой бан за нарушение правил МАКС автоматически приведёт к отключению мобильной связи, министр говорил именно о противодействии мошенникам.

RSS: Новости на портале Anti-Malware.ru