


Хакеры научились клонировать карточки-ключи с RFID

Хакеры научились клонировать карточки-ключи с RFID

Хакеры научились клонировать карточки-ключи с RFID

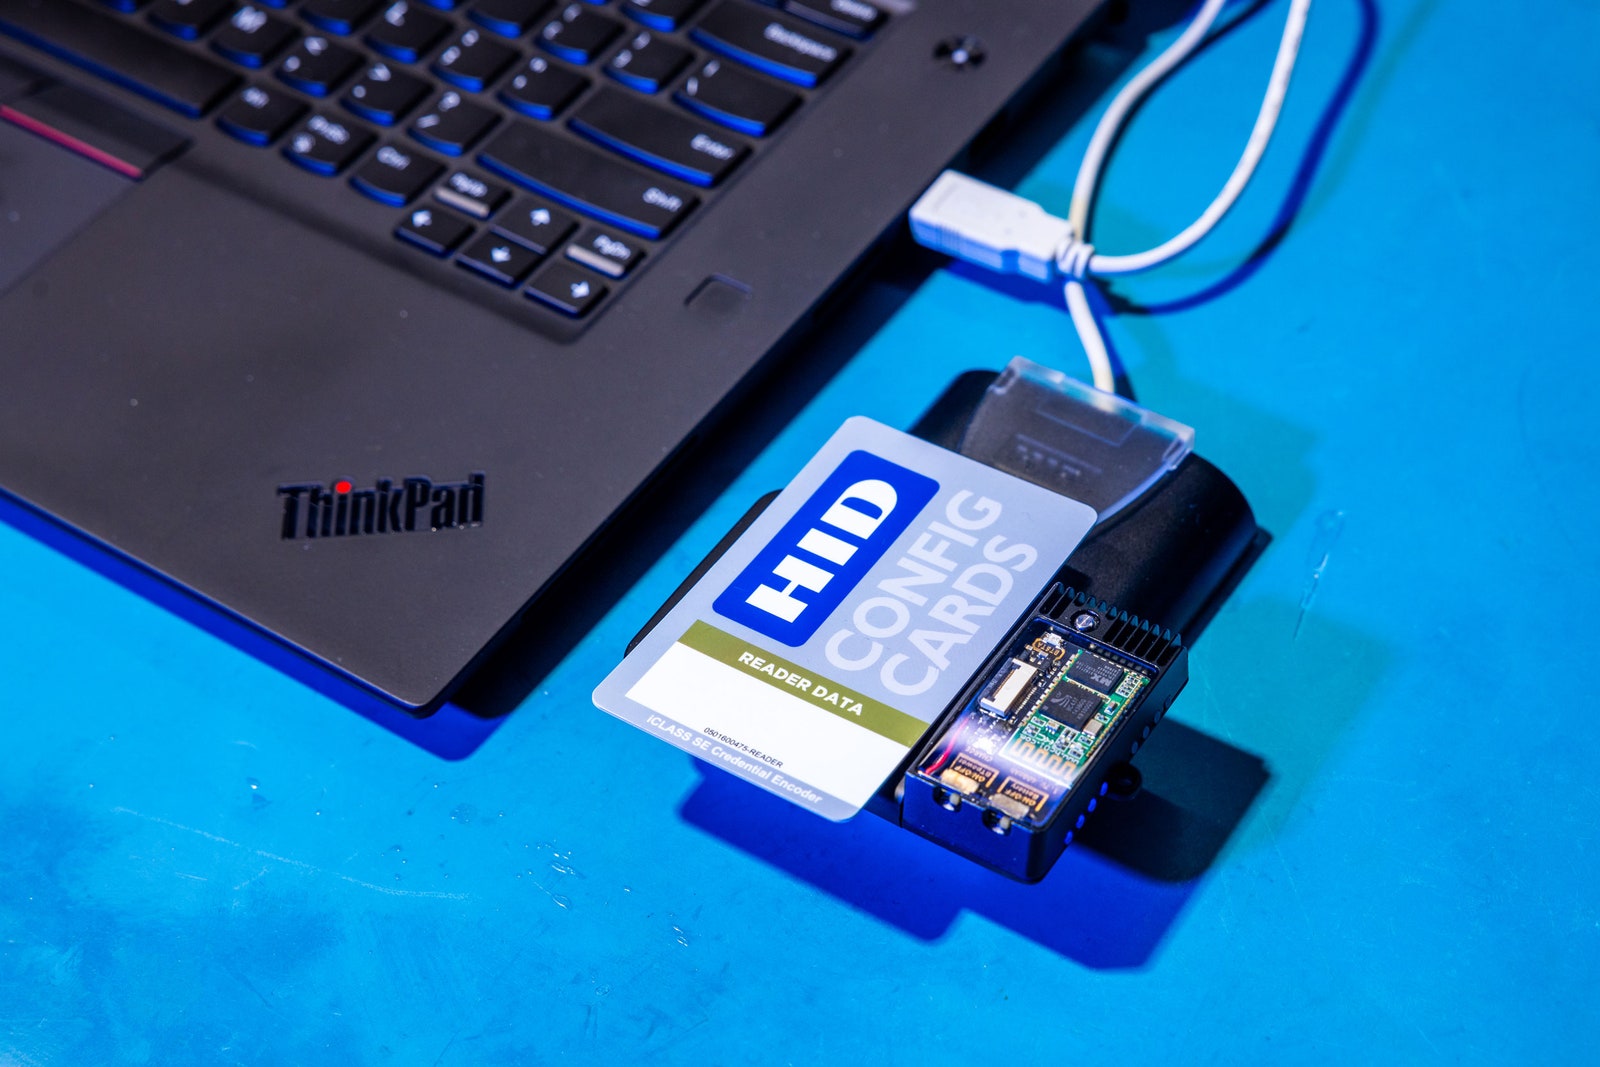
На конференции Defcon группа исследователей продемонстрировала успешное клонирование данных из радиометок RFID, которые используются в карточках-ключах от компании HID Global. Такие девайсы используются для защиты домов и офисов по всему миру.

При этом считывание данные возможно в дистанционном режиме, на расстоянии около 30 см. Исследователям удалось взломать криптозащиту ключей, которые хранились в считывающих устройствах электронных замков.

Данная технология позволяет потенциальным злоумышленникам как проникать в помещения, закрытые на такие замки, так и продавать эти данные всем желающим. Для записи клонированных данных, как утверждают исследователи, можно использовать любое устройство записи RFID.


Сама компания HID Global заявила, что ей известно о возможности клонирования электронных ключей с прошлого года, и она принимает меры. По словам представителей компании, проблема касается лишь устройств с наиболее низким уровнем защиты, а сама процедура перехвата ключей довольно сложна и требует громоздкого оборудования. Тем не менее HID Global обещала выпустить исправления для своих систем физической безопасности максимально быстро. Пока же компания рекомендует своим клиентам обновить ключи.


«Поставщик больше не контролирует, у кого есть ключи и как они используются. Это серьезная угроза безопасности», — прокомментировал результаты работы один из исследователей, сооснователь охранной фирмы The Core Group Бабак Джавади онлайн-изданию Wired.

Он уже использовал данную технологию в ходе тестирований на проникновение для ряда заказчиков. По его словам, процедура перехвата ключей занимает секунды, а устройство считывания меток легко помещается в портфель, ничем себя не выдает в процессе работы и нисколько не привлекает внимания посторонних.

Вместе с тем исследователи признали, что клонирование данных с более продвинутых устройств от HID Global технически сложнее, поскольку требует физического доступа к оборудованию, и попытки достичь его сопряжены с серьезным риском.

Подпишитесь на новости

VPN-клиент INCY для iPhone удалили из российского App Store

Ещё один VPN-клиент исчез с российской витрины Apple. INCY больше нельзя скачать с российской учётной записи App Store, при этом в других регионах приложение осталось доступным. География аккаунта снова решает, какие кнопки вам разрешено нажимать.

Об удалении сообщила команда INCY в своём сообществе. Разработчики заявили, что работают над несколькими вариантами решения проблемы.

Что именно готовится и когда приложение может вернуться, пока не уточняется. Пользователям предложили рассмотреть смену региона учётной записи Apple и следить за дальнейшими объявлениями.

INCY — бесплатный клиент на базе Xray-core для подключения к сторонним серверам. Собственный VPN-сервис он не предоставляет: пользователь добавляет свои конфигурации или подписки.

Ранее из российского App Store уже исчезали v2RayTun, Streisand, V2Box и Happ. В случае v2RayTun разработчики публиковали письмо Apple со ссылкой на требование Роскомнадзора.

Возможность заново скачать приложение с российской учётной записи пользователям пока недоступна.

RSS: Новости на портале Anti-Malware.ru