


Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

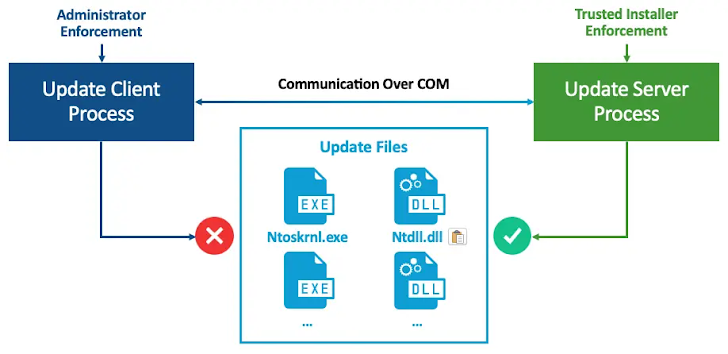
Microsoft работает над патчами для двух опасных уязвимостей, которые злоумышленники могут использовать для проведения даунгрейда обновлений Windows и замены файлов ОС более старыми версиями.

Речь идёт о двух проблемах, которые в настоящий момент отслеживаются под следующими идентификаторами:

  • CVE-2024-38202 (7,3 балла по CVSS) — повышение прав в стеке обновлений Windows;
  • CVE-2024-21302 (6,7 балла по CVSS) — повышение прав в защищённом режиме ядра Windows.

На уязвимости указали специалисты SafeBreach Labs на конференциях Black Hat USA 2024 и DEF CON 32.

CVE-2024-38202 кроется в компоненте Windows Backup и позволяет условному атакующему с правами пользователя использовать ранее пропатченные бреши, а также обойти защитные механизмы.

Для эксплуатации CVE-2024-38202 злоумышленник должен убедить администратора или привилегированного пользователя выдать себе соответствующие права.

Что касается CVE-2024-21302, она также связана с повышением привилегий и затрагивает поддерживающие VBS системы Windows. В случае эксплуатации атакующий может подменить текущие версии системных файлов старыми.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru