


Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung запустила новую программу по поиску уязвимостей. Теперь исследователи могут получить до 1 миллиона долларов за демонстрацию успешной атаки на мобильные устройства линейки Galaxy.

Результатом такой атаки должно стать выполнение произвольного кода, разблокирование девайса, извлечение данных, установка стороннего софта и обход защитных механизмов.

В частности, Samsung интересуют уязвимости в изолированной безопасной среде Knox Vault, которая используется для хранения биометрической информации и криптографических ключей.

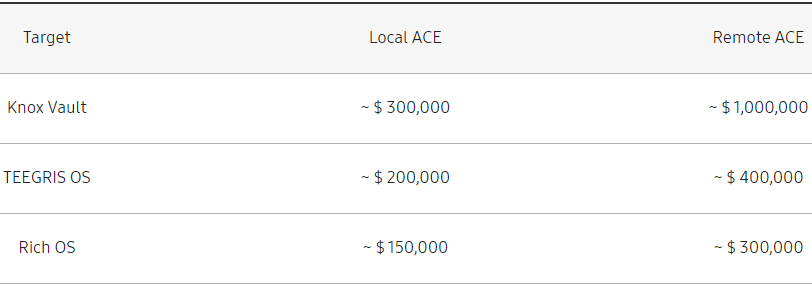
Локальное повышение прав на мобильных устройствах может принести специалистам 300 тысяч долларов, а удалённое выполнение кода — до одного миллиона.

У исследователей также есть возможность «пощупать» на наличие дыр операционную систему TEEGRIS OS, обеспечивающую безопасную среду для выполнения конфиденциального кода и обработки важных данных (например, платежи и аутентификация). Локальное выполнение кода в TEEGRIS OS будет стоить 200 тысяч долларов, RCE — 400 000.

Что касается Rich OS, которая является основной ОС на устройствах Samsung, локальное выполнение кода принесёт 150 тыс. долларов, RCE — максимальные 300 тыс.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru