


Вектор кросс-кеш атаки SLUBStick затрагивает актуальные версии ядра Linux

Вектор кросс-кеш атаки SLUBStick затрагивает актуальные версии ядра Linux

Вектор кросс-кеш атаки SLUBStick затрагивает актуальные версии ядра Linux

SLUBStick — новый вектор кросс-кеш атаки на ядро Linux, позволяющий в 99% случаев конвертировать ограниченную проблему памяти в возможность произвольной записи и чтения.

С помощью SLUBStick условный злоумышленник может повысить права в системе или выбраться за пределы контейнеров.

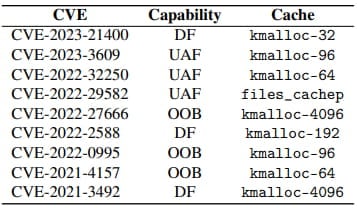
На вектор атаки указали специалисты Грацского технического университета, продемонстрировав его на версиях ядра Linux 5.9 и 6.2 (последняя на данный момент). В общей сложности эксперты использовали девять уязвимостей с присвоенными CVE-идентификаторами, затрагивающие как 32-, так и 64-битные системы.

Отмечается, что SLUBStick обходит все современные методы защиты ядра: Supervisor Mode Execution Prevention (SMEP), Supervisor Mode Access Prevention (SMAP) и Kernel Address Space Layout Randomization (KASLR).

Технические подробности атаки исследователи готовятся представить на симпозиуме Usenix Security, который должен пройти в этом месяце. Однако уже сейчас доступен отчет (PDF), описывающий сценарии эксплуатации.

Как известно, одним из способов эффективного и безопасного управления памятью в ядре Linux является выделение и освобождение фрагментов памяти, которые принято называть «блоками».

Уязвимости в этом процессе управления памятью могут позволить злоумышленникам повредить или манипулировать структурами данных. Однако такой вектор атаки эффективен приблизительно в 40% и рано или поздно приводит к сбоям в работе системы.

В случае SLUBStick атакующие могут задействовать бреши класса use-after-free (использование освобожденной памяти) и возможность записи за пределами границ.


Затем условный злоумышленник может измерить время, чтобы определить точный момент освобождения блоков памяти, что позволит предсказывать и контролировать повторное использование памяти.

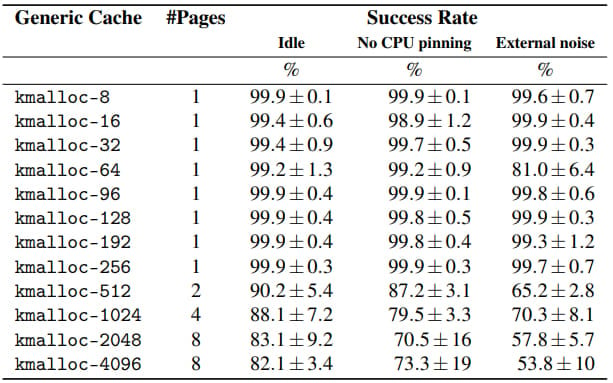
SLUBStick повышает эффективность атаки на 99%, что делает вектор весьма практичным.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru