


Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла новая версия платформы для выявления целевых кибератак — Xello Deception 5.5. Одним из ключевых нововведений релиза является новая модель лицензирования, которая разделяет платформу по функциональному признаку — модулям (компонентам системы).

Это позволит клиентам выбирать необходимые компоненты в зависимости от их потребностей и модели угроз информационной безопасности. Сегодня платформа насчитывает десять различных модулей.

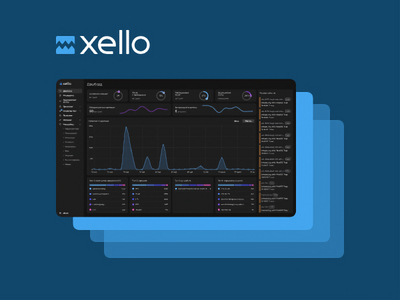
В каждом релизе разработчики уделяют внимание веб-интерфейсу продукта и удобству работы с ним. В версии 5.5 реализована «тёмная» тема интерфейса платформы. Улучшены возможности гибкой работы с системой:

  • внедрена фильтрация по защищаемым хостам при добавлении в политику; 
  • реализована возможность скачать журналы аудита из веб-интерфейса;
  • реализована авторизация пользователей системы из Security Group или по любому другому произвольному фильтру в каталогах LDAP (Lightweight Directory Access Protocol).

Команда Xello повысила стабильность работы платформы: реализована поддержка асинхронной обработки событий, увеличена скорость создания устройств в системе, улучшены механизмы сетевой конфигурации сервера управления и создания ловушек. Также традиционно добавлены новые протоколы ловушек.

«Функциональные возможности Xello Deception давно вышли за рамки просто решения класса Distributed Deception Platform (DDP). Технологически сильная архитектура продукта позволяет масштабировать отдельные направления в рамках платформы, которые выполняют смежные задачи информационной безопасности (сокращение поверхности атаки, расследование инцидентов)» — отметил Алексей Макаров технический директор Xello.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru