


Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

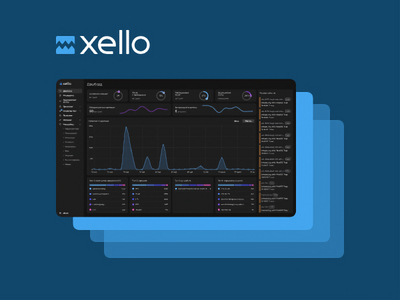
Вышла новая версия платформы для выявления целевых кибератак — Xello Deception 5.5. Одним из ключевых нововведений релиза является новая модель лицензирования, которая разделяет платформу по функциональному признаку — модулям (компонентам системы).

Это позволит клиентам выбирать необходимые компоненты в зависимости от их потребностей и модели угроз информационной безопасности. Сегодня платформа насчитывает десять различных модулей.

В каждом релизе разработчики уделяют внимание веб-интерфейсу продукта и удобству работы с ним. В версии 5.5 реализована «тёмная» тема интерфейса платформы. Улучшены возможности гибкой работы с системой:

  • внедрена фильтрация по защищаемым хостам при добавлении в политику; 
  • реализована возможность скачать журналы аудита из веб-интерфейса;
  • реализована авторизация пользователей системы из Security Group или по любому другому произвольному фильтру в каталогах LDAP (Lightweight Directory Access Protocol).

Команда Xello повысила стабильность работы платформы: реализована поддержка асинхронной обработки событий, увеличена скорость создания устройств в системе, улучшены механизмы сетевой конфигурации сервера управления и создания ловушек. Также традиционно добавлены новые протоколы ловушек.

«Функциональные возможности Xello Deception давно вышли за рамки просто решения класса Distributed Deception Platform (DDP). Технологически сильная архитектура продукта позволяет масштабировать отдельные направления в рамках платформы, которые выполняют смежные задачи информационной безопасности (сокращение поверхности атаки, расследование инцидентов)» — отметил Алексей Макаров технический директор Xello.

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru