


Signal исправил 6-летний баг хранения ключей шифрования в открытом тексте

Signal исправил 6-летний баг хранения ключей шифрования в открытом тексте

Signal исправил 6-летний баг хранения ключей шифрования в открытом тексте

Разработчики мессенджера Signal решили наконец повысить безопасность версии приложения для десктопов. В частности, девелоперы поменяли способ хранения ключей шифрования, за что их критиковали с 2018 года.

Ранее при установке Signal на Windows- или macOS-устройства мессенджер создавал зашифрованную SQLite-базу для хранения сообщений пользователя. Эта БД шифровалась с помощью ключа, сгенерированного программой, без пользовательского ввода.

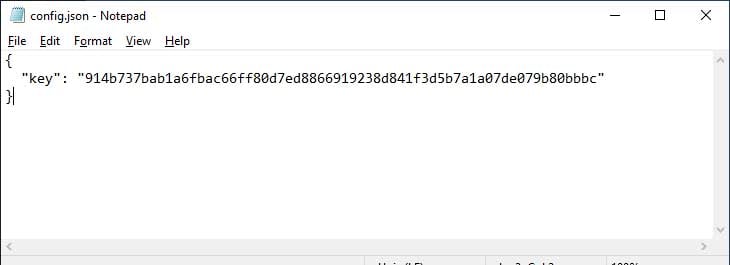
Чтобы программа могла расшифровывать базу и использовать её для хранения данных, нужен ключ шифрования. В случае с логикой работы Signal ключ хранился в виде простого текста в локальном файле по пути «%AppData%\Signal\config.json» в Windows и «~/Library/Application Support/Signal/config.json» — в macOS.

Источник: BleepingComputer


Проблема в том, что если Signal может получить доступ к этому файлу с ключом, любая программа в системе тоже способна до него добраться. Другими словами, шифрование БД лишено всякого смысла, ведь любой софт может её расшифровать.

Сначала Signal всячески пытался преуменьшать значение этого бага. Например, один из разработчиков писал:

«Ключ от БД и не задумывался как нечто закрытое. Шифрование при хранении никогда не упоминалось в качестве функциональности десктопной версии Signal».

Однако девелоперы, судя по всему, пересмотрели своё отношение после одного из твитов Илона Маска, в котором миллиардер указывал на уязвимость в мессенджере.

Своё недоумение также высказывали исследователи в области кибербезопасности — например, Томми Миск.

Теперь, по словам разработчиков, они имплементировали поддержку Electron safeStorage. Нововведение скоро должно появиться в бета-версии Signal.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru